

maltrail v3.2
实时恶意流量检测系统,利用公共黑名单、静态恶意软件痕迹和启发式分析,识别 DNS、HTTP 和 IP 流量中的威胁。


Maltrail
Maltrail 是一个网络流量检测系统,用于识别与已知恶意基础设施的通信,并报告选定的流量异常。它会将网络上观察到的域名、URL、IP 地址、IP:port 对以及 User-Agent 值与一组称为 trails 的指标进行匹配。
一次检测会被记录为单个事件,其中包含源、目标、协议、匹配的 trail、分类以及 trail 来源:
"2026-08-07 09:14:22.117034" gw 10.13.13.2 57809 1.1.1.1 53 UDP DNS malware.bakewithdavid.com "asyncrat (malware)" (static)
Maltrail 专为基于指标的网络安全监控而设计。其启发式检测是对特征匹配的补充,但并不能替代端点遥测或通用入侵防御系统。
功能特性
- 完整的特征库构建,结合了静态特征集(超过 3,000 个精选文件,从 stamparm/trails 获取)、38 个公共情报源集成,以及可选的 操作员提供的特征。
- 基于 libpcap 的多线程 Rust 传感器,支持可选的 Linux
PACKET_FANOUT捕获工作线程。 - Python 服务器,提供报告界面、事件接收和 HTTP API。
- 纯文本自定义特征和白名单,可审查并纳入版本控制。
- 针对扫描、DNS 耗尽、类 DGA 查询、可疑下载、代理探测、 可疑 User-Agent 值及相关网络活动的启发式检测。
- 本地事件日志记录、远程 Maltrail 日志记录、基于 syslog 的 CEF 以及 Logstash JSON 输出。
- 通过
maltrail-sensor -T进行部署验证,并支持可选的 Prometheus 指标。
目录
架构
Maltrail 有两个可独立部署的进程,可运行在同一主机或不同主机上:传感器负责检测可疑流量,而服务器负责存储并暴露事件,以供报告和 API 访问。
flowchart LR
    Traffic(("<b>Network traffic</b>"))

    subgraph Maltrail ["Maltrail System"]
        direction LR
        Sensor["<b>Sensor</b><br/>Rust / libpcap<br/>Capture & detection<br/>Trail matching & heuristics"]
        Logs[("<b>Event logs</b><br/>LOG_DIR")]
        Server["<b>Server</b><br/>Python<br/>Event intake & access<br/>Reporting UI & API"]
    end

    Browser(("<b>Browser</b><br/>Reporting interface"))
    Syslog["<b>Syslog / SIEM</b><br/>CEF"]
    Logstash["<b>Logstash</b><br/>JSON"]

    Traffic --> Sensor
    Sensor -->|local events| Logs
    Sensor -->|remote events / LOG_SERVER| Server
    Server -->|stores remote events| Logs
    Logs -->|reads daily logs| Server
    Sensor -->|SYSLOG_SERVER| Syslog
    Sensor -->|LOGSTASH_SERVER| Logstash
    Server <-->|HTTP / SSE| Browser
传感器捕获网络流量,执行特征匹配和启发式分析,并生成事件。它可以将事件本地写入 LOG_DIR,通过 LOG_SERVER 发送到远程 Maltrail 服务器,或两者同时进行。它还可以通过 SYSLOG_SERVER 以 syslog 形式发送 CEF,并通过 LOGSTASH_SERVER 以 JSON 形式发送到 Logstash。
服务器接收远程事件,将其存储在事件日志中,读取本地可用的每日日志,并提供 HTTP API 和基于浏览器的报告界面。传感器不依赖报告界面,当事件被转发到另一个系统时可以独立部署。
报告界面
Maltrail 包含一个基于浏览器的报告界面,用于探索检测到的流量,支持实时更新、字段感知搜索、回溯狩猎、地理视图、分类处置、传感器状态、保存的视图和导出。
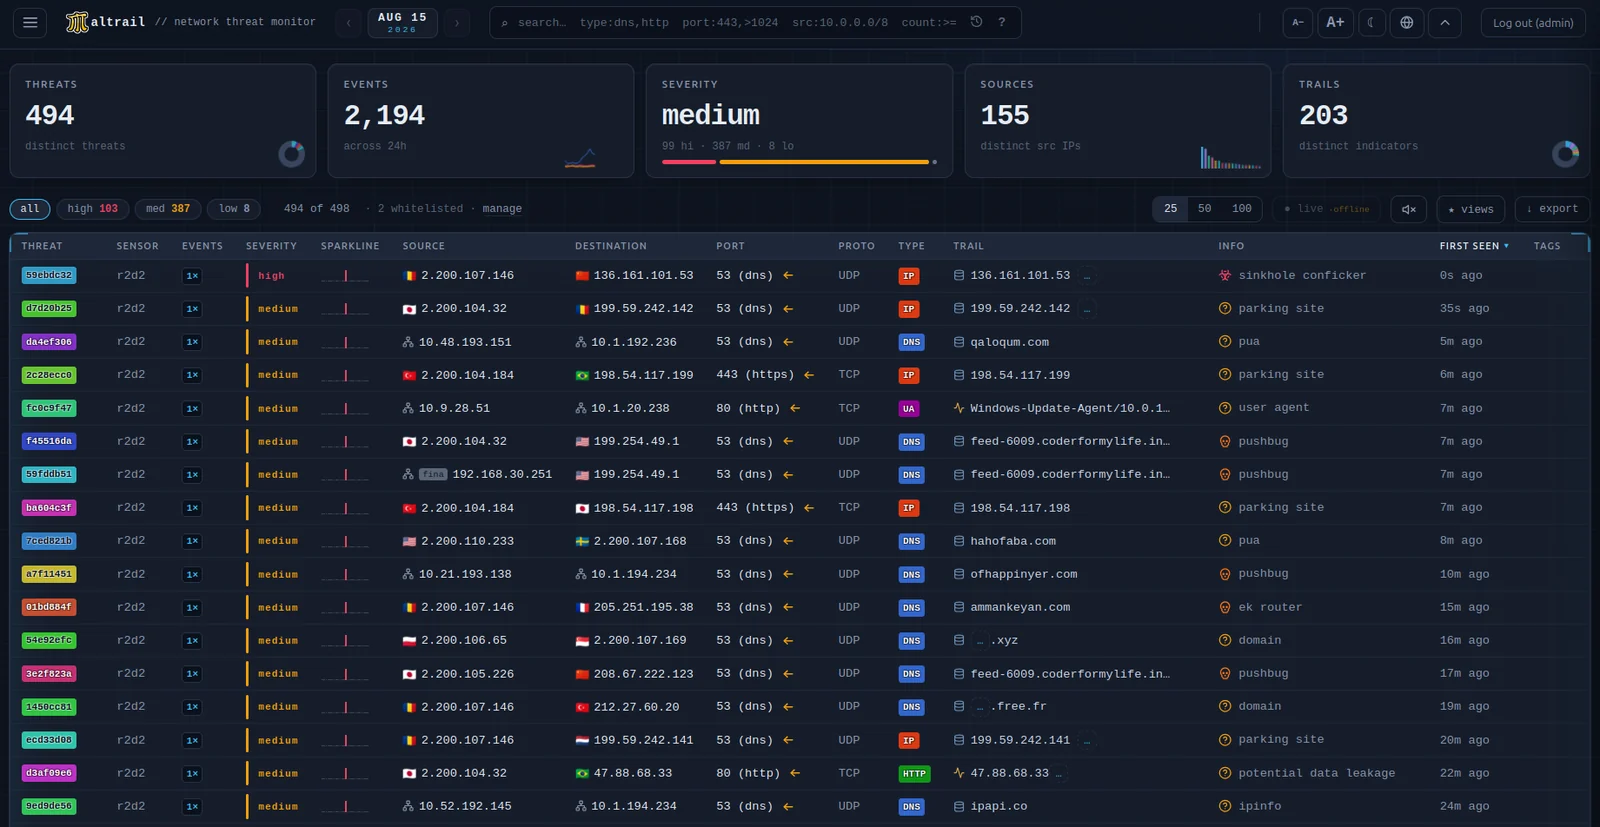
该界面由 server.py 在 HTTP_ADDRESS:HTTP_PORT 上提供。它使用纯 JavaScript,仅有一个第三方运行时依赖(PapaParse,用于 CSV 解析),且无需构建步骤。每次查看一天的数据,通过日期选择器进行选择,该选择器同时充当可用每日日志的事件密度网格。事件从 /events 流式传输,并在浏览器中聚合为威胁——每个不同的 (source, trail) 对应一行——显示在可排序的网格中,并带有详情面板。
| 功能 | 说明 |
|---|---|
| 实时模式 | 追加的事件通过服务器发送事件(/live)到达,并合并到当前视图中。当 SSE 不可用,或流无法为会话提供服务时,界面会回退到轮询每日日志的字节范围。新的高严重性威胁可以触发桌面和声音警报;两者均可静音 |
| 搜索 | 字段感知查询支持 src:、dst:、port:、proto:、type:、trail:、info:、family:、tag:、uid:、sev:、dir: 和 status: 选择器,以及排除、通配符、CIDR 匹配和数值比较。活动过滤器显示为可移除的标签 |
| 回溯狩猎 | /hunt 在所有保留的每日日志中搜索单个指标,而不仅仅是所选日期。搜索受可配置限制的约束;可选的每日侧车索引可加速扫描并使 /counts 精确 |
| 世界地图 | /geo 使用每个事件的外部端点显示所选日期的按国家事件密度。无法归属的事件保持未映射,而不是进行猜测。可以设置 HOME_LAT / HOME_LON 来绘制来源弧线 |
| 分类处置 | 每个威胁的状态(新建 / 调查中 / 已解决 / 误报)、自由文本备注、标签和隐藏。可以从行上下文菜单中使用白名单规则和 OSINT 透视 |
| 传感器状态 | /sensors 显示哪些传感器正在报告、每个传感器运行的版本、上次签到距今多久以及有多少事件从未到达(lost) |
| 保存的视图 | 命名的过滤器预设 |
| 导出 | 当前过滤视图导出为 CSV、JSON 或去毒化的指标 |
| 外观 | 深色和浅色主题,具有离散的文本大小步进 |
以空格分隔的搜索词组合为 AND。在词前加 - 以排除它,使用 * 作为通配符,使用 CIDR 表示法如 src:10.0.0.0/8,并使用数值范围或比较如 port:>1024 和 count:>=100。family:interlock 也包括 interlock-1 和 interlock-2,这是较旧的特征集给该家族拆分成的分片所起的标签。
回溯狩猎受天数限制、挂钟时间预算和样本上限的约束。如果时间预算使某一天提前结束,该天将单独报告,而不是计为已完成的一天。只解析可能包含该指标的行,因此一天中不匹配的行会以磁盘速度读取。
传感器存活状态与事件活动分开跟踪:故障传感器和安静链路上的健康传感器都可能不产生事件。因此,传感器每隔 HEARTBEAT_PERIOD 秒通过 LOG_SERVER 通道宣告自身。当配置了 LOG_SERVER_SECRET 时,心跳的签名方式与事件相同。
分诊状态、保存的视图、标签和外观设置存储在浏览器中(localStorage),而非服务器上。因此它们是按浏览器和按源隔离的,不会在分析人员之间共享。
受网络过滤器限制的会话只能看到来自其自身网络的事件。同样的限制也适用于计数、地图和黑名单端点,而不仅仅是事件列表。
单个地址的国家和 ASN 富化信息由服务器在 stat.ripe.net 查询,缓存在那里,并通过 Maltrail 自己的 /ripe 端点暴露给界面。浏览器只与 Maltrail 通信。设置 DISABLE_RIPE_LOOKUPS 可完全禁用出站查询。在没有 RIPE 查询的情况下——包括在没有互联网访问的主机上——标志会回退到本地 RIR 表,界面的其余部分继续离线工作。
性能
性能取决于处理器、流量构成、trail 集大小、捕获驱动和网络接口。以下数据是通过发布二进制进行的离线重放:libpcap 读取、链路层、数据包路径和事件写入,一个工作线程固定在一个核心上。不包含 trail 加载,且这些不是实时捕获测量。
在 AMD Ryzen 7 PRO 4750U 上使用随附的 maltrail.conf(启用启发式、启用精简存储)和 refnet 的 160 万行 trail 集测量,每行 1,000,000 个数据包:
| 流量 | 每数据包耗时 |
|---|---|
| ICMP echo,94 字节 | 112 ns |
| TCP SYN,54 字节 | 181 ns |
| 批量 TLS,1,473 字节 | 351 ns |
| 缓存命中时的 DNS 查询,71 字节 | 287 ns |
| Refnet 混合流量,平均 85 字节 | 354 ns |
| TLS ClientHello,126 字节 | 590 ns |
| 唯一名称的 DNS 查询,72 字节 | 623 ns |
| HTTP 请求,159 字节 | 678 ns |
每一行都取自 refnet,即检测数据所来源的合成参考网络(sensor/tools/refnet.py);该工具说明了每一行是如何构建的。2026 年 10 月之前本 README 中的数据是从量化为 50 ms 的计时器读取的,不可比较。
检测本身是单独断言的:sensor/tests/corpus/ 中重放语料库的每个用例都声明了它必须产生的事件,sensor/tests/replay.rs 在每次测试运行时检查它们。
在目标系统上使用以下命令进行测量:
cargo build --release --manifest-path sensor/Cargo.toml
python3 sensor/tools/perf_table.py
默认使用一个捕获工作线程。增加工作线程可提升捕获能力,当工作线程多于一个时,传感器按源地址分发数据包(CAPTURE_FANOUT_MODE source),因此每个扫描器始终停留在同一个工作线程上,扫描启发式规则也能保留其全部告警。普通的流哈希(hash)会将一个扫描器拆分到多个工作线程:在文档记录的测试中,两个工作线程时保留了 91% 的单工作线程启发式告警,四个时保留 87%,八个时保留 66%。精确轨迹匹配在两种情况下均不受影响。当捕获丢包指标显示单个工作线程无法跟上时,再增加工作线程。
数据包路径基准测试为 cargo bench --bench hotpath(参见 sensor/README.md),实时 PACKET_FANOUT 分发通过 sensor/tools/fanout_check.py 进行检查。
安装
安装程序
安装程序已在十二个 Linux 发行版上验证,按版本计(Debian 12 和 13、Ubuntu 22.04 和 24.04、Fedora 41 和 44、Rocky、AlmaLinux、Arch、openSUSE Leap 和 Tumbleweed,以及 Alpine),此外还包括 FreeBSD、NetBSD、OpenBSD 和 macOS。该矩阵每周重新运行一次,并在安装程序发生变更时重新运行,完整结果记录在 docs/compat 中。Raspberry Pi OS 及其他 64 位 ARM 系统使用 aarch64 构建。在 32 位 ARM 上,Pi 2 及更新型号使用带 NEON 的静态 ARMv7 构建(armv7-unknown-linux-musleabihf),而 Pi 1、Zero 以及任何不具备 NEON、VFPv4 和硬件除法的 ARMv7 CPU 则使用静态 ARMv6 构建(arm-unknown-linux-musleabihf)。安装程序会自动选择正确的版本,且传感器可容纳于 256 MB 的 Pi 中。
curl -fsSL https://raw.githubusercontent.com/stamparm/maltrail/master/install.sh | sudo sh
它会安装依赖项,在 /opt/maltrail 下创建最新发布版本的可管理检出,校验预构建传感器的校验和,创建一个无特权的 maltrail 账户,安装 systemd 单元,准备日志和状态目录,并启动传感器和服务器。重新运行安装程序会升级该可管理检出。
在以提升的权限运行脚本之前,请先审阅该脚本。在已有检出中,试运行会显示将要执行的命令而不更改系统:
sh install.sh --dry-run
常用安装程序选项:
sh install.sh --role sensor      # Install only the sensor
sh install.sh --ref master       # Track master instead of the latest release
sh install.sh --no-service       # Install without changing systemd
sh install.sh --dry-run          # Print commands without applying them
sh install.sh --uninstall        # Remove the managed installation; keep logs and state