新发布Jul 21, 2026
prismor v1.30.0
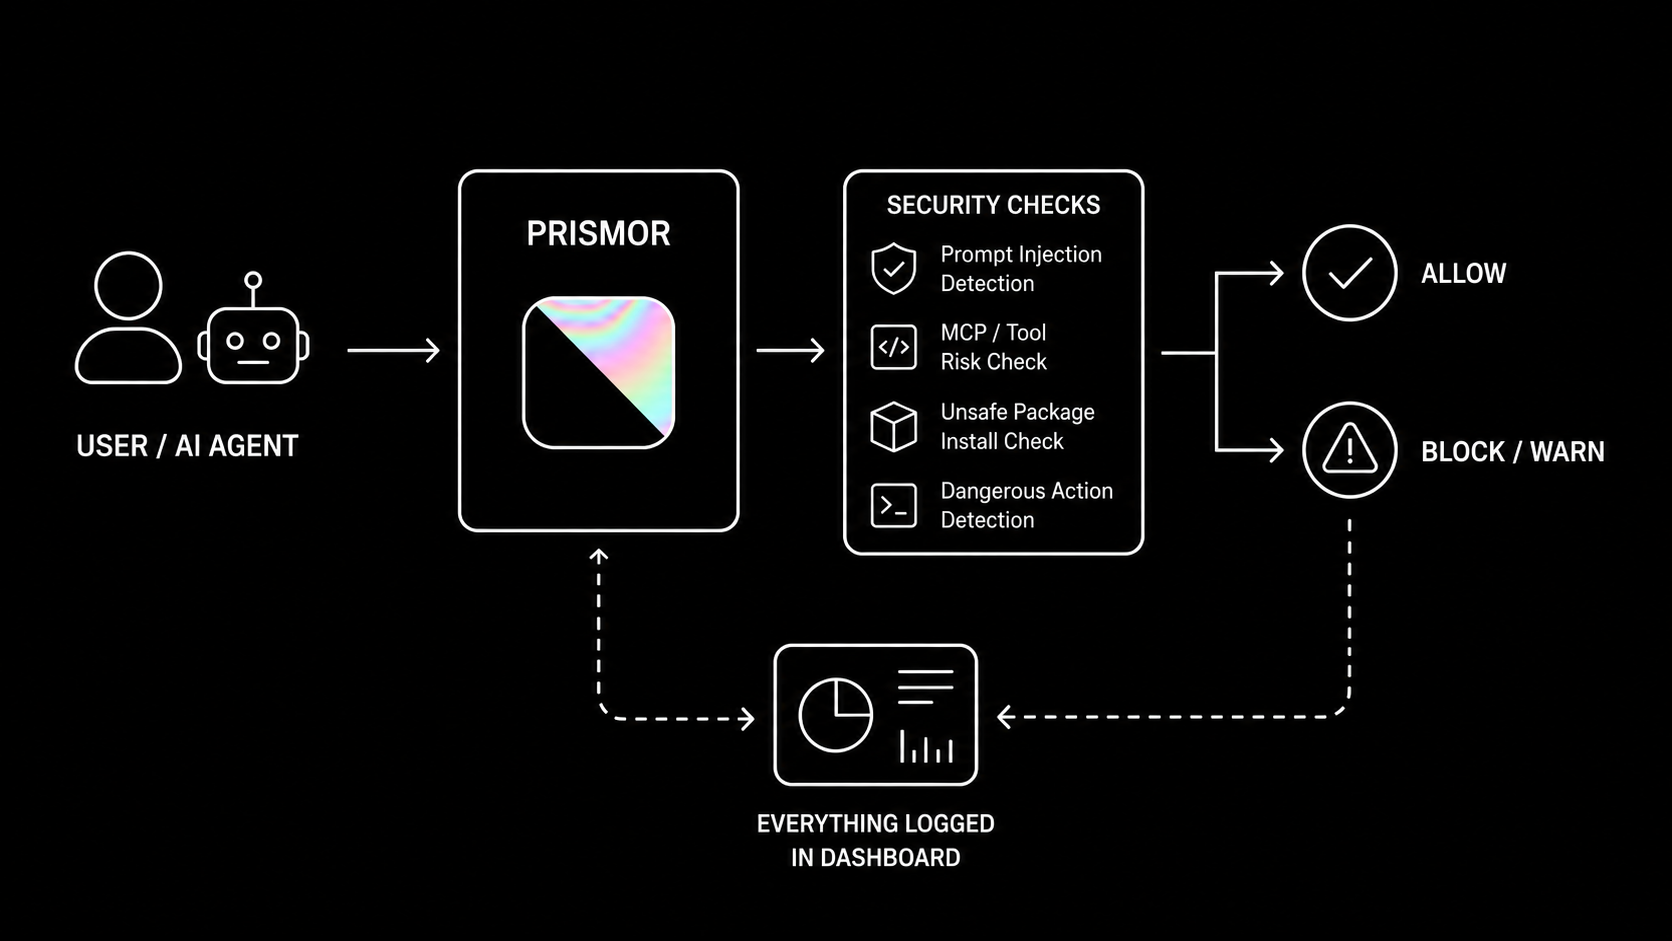
用于AI智能体的运行时防火墙,可在恶意工具调用执行前将其捕获。防止危险命令、秘密泄露、提示注入。适用于Claude Code、Codex以及框架SDK。
Prismor



为 Claude Code、Codex、Langchain 及其他 AI 智能体框架/运行环境提供运行时安全防护。
Prismor 可基于用户自定义策略进行高度定制。通过观察或强制执行模式,在本地自助仪表盘中查看智能体活动网站 • 通过 Skill 快速上手


此外还支持 Grok Build、Crush、OpenHands、Qwen Code、Continue CLI、Goose、Hermes、OpenClaw、Devin CLI、Factory Droid、Aider 等 —— 完整覆盖矩阵请参见 AGENT_INTEGRATIONS.md
问题所在
AI 智能体会执行 shell 命令、读写文件、访问凭据并调用外部 API。它们自主完成这些操作,往往跨越多个步骤,且检查点有限。
这带来了传统安全工具未曾设计应对的风险:
- 提示注入 —— 文件、issue 或网页中的恶意内容可在任务执行中途劫持智能体
- 意外的破坏性操作 —— 智能体误解指令并执行不可逆的操作
- 机密信息外泄 —— 智能体在调试任务中读取
.env或凭据文件,并将内容发送至外部 - 缺乏可见性与身份标识 —— 智能体可派生子智能体,最终用户难以获得完整可见性
- 权限提升 —— 智能体为解决权限错误而修改 sudoers、CI 流水线或文件权限
- 依赖操纵 —— 智能体在注入输入的引导下安装或改写软件包
- 供应链风险 —— 智能体在追求代码开发速度时安装存在漏洞或 0-day 的软件包
标准的操作系统级和终端安全工具监控内核与文件系统,但缺乏让 AI 真正可用的上下文信息
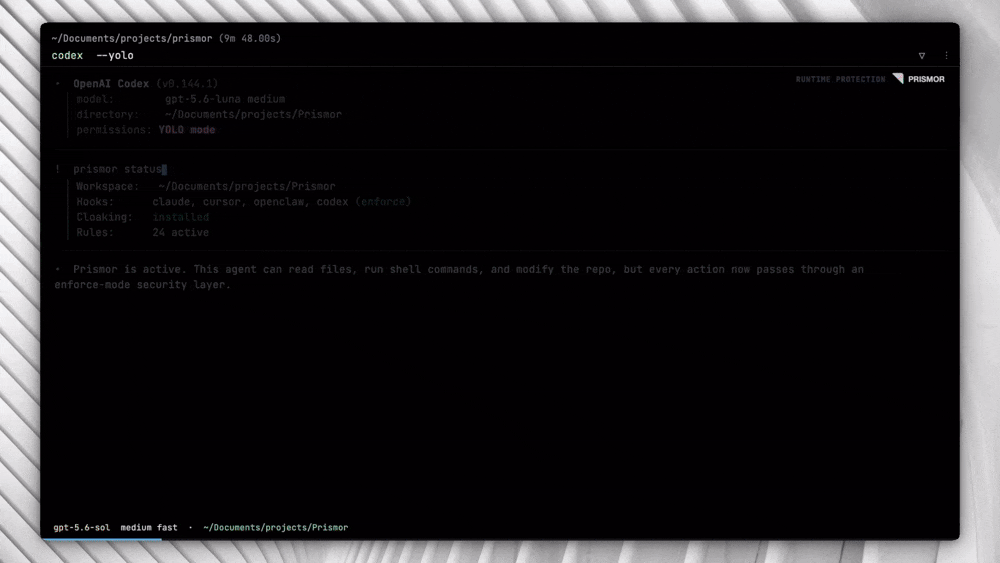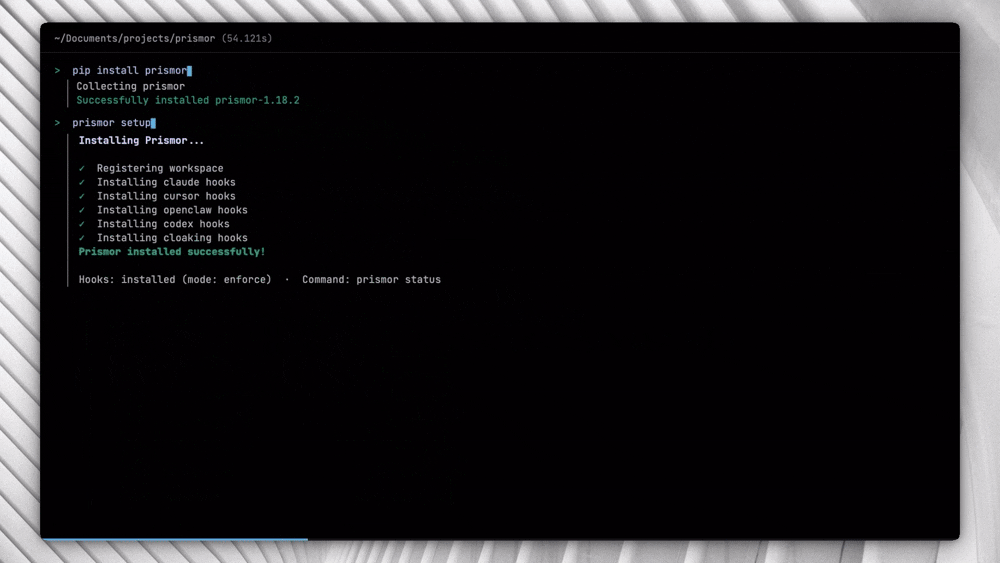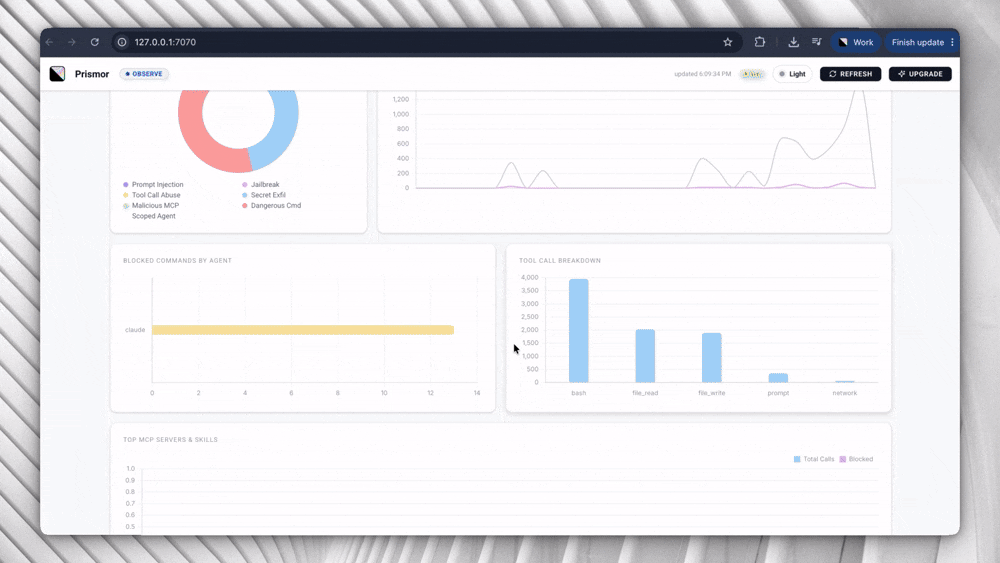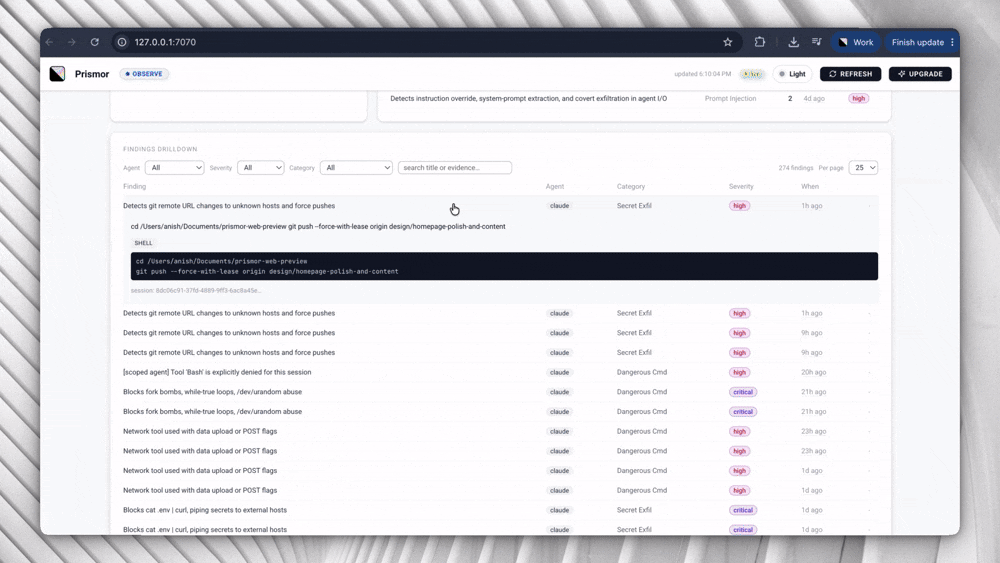
快速开始(30 秒)```bash
pip install prismor prismor setup
关于 Skill、curl 和 git-clone 替代方案,以及 PEP 668 系统和密钥隐匿设置,请参阅[完整安装指南](https://github.com/prismorsec/prismor/blob/main/docs/installation.md)。
---
## 功能<a name="capabilities" />