arkime last-commit6
Arkime 是一个开源的、大规模、全包捕获、索引和数据库系统。
Arkime
Arkime 是一个大规模、开源网络分析与数据包捕获系统。
Arkime 可增强您现有的安全基础设施,以标准 PCAP 格式存储和索引网络流量,提供快速、带索引的访问。它提供直观简洁的 Web 界面,用于 PCAP 浏览、搜索和导出。Arkime 提供 API,允许直接下载和使用 PCAP 数据以及 JSON 格式的会话数据。Arkime 以标准 PCAP 格式存储和导出所有数据包,因此您还可以在分析工作流中使用您常用的 PCAP 摄取工具,例如 Wireshark。
Arkime 的设计目标是跨多台系统部署,并可扩展以处理数十 Gbit/秒的流量。PCAP 保留时长取决于传感器磁盘空间。元数据保留时长取决于 Elasticsearch 集群规模。两者均可随时增加,并完全由您掌控。
目录
背景
Arkime 于 2012 年创建,旨在取代 AOL 的商业全数据包系统。通过完全掌控硬件和成本,我们发现可以以仅在一个网络上使用商业工具的成本,在所有网络上部署全数据包捕获,并获得更长的保留时间。
Arkime 系统由 3 个主要组件构成:
- capture - 一个多线程 C 应用程序,用于监控网络流量、将 PCAP 格式文件写入本地磁盘、解析捕获的数据包,并将元数据(SPI 数据)发送到 OpenSearch/Elasticsearch。
- viewer - 一个 node.js 应用程序,运行在每台捕获机器上。它负责 Web 界面以及将数据包传输到浏览器。
- OpenSearch/Elasticsearch - 为 Arkime 提供支持的搜索数据库技术。
我们还提供若干可选应用程序:
- cont3xt - 一个应用程序,提供结构化方法来收集上下文情报,以支持技术调查。
- esProxy - 一个代理,在 capture 与 OpenSearch/Elasticsearch 之间提供额外安全性。
- Parliament - 一个应用程序,用于监控多个 Arkime 集群,并作为其前端入口。
- wiseService - 一个应用程序,将威胁情报集成到会话元数据中。
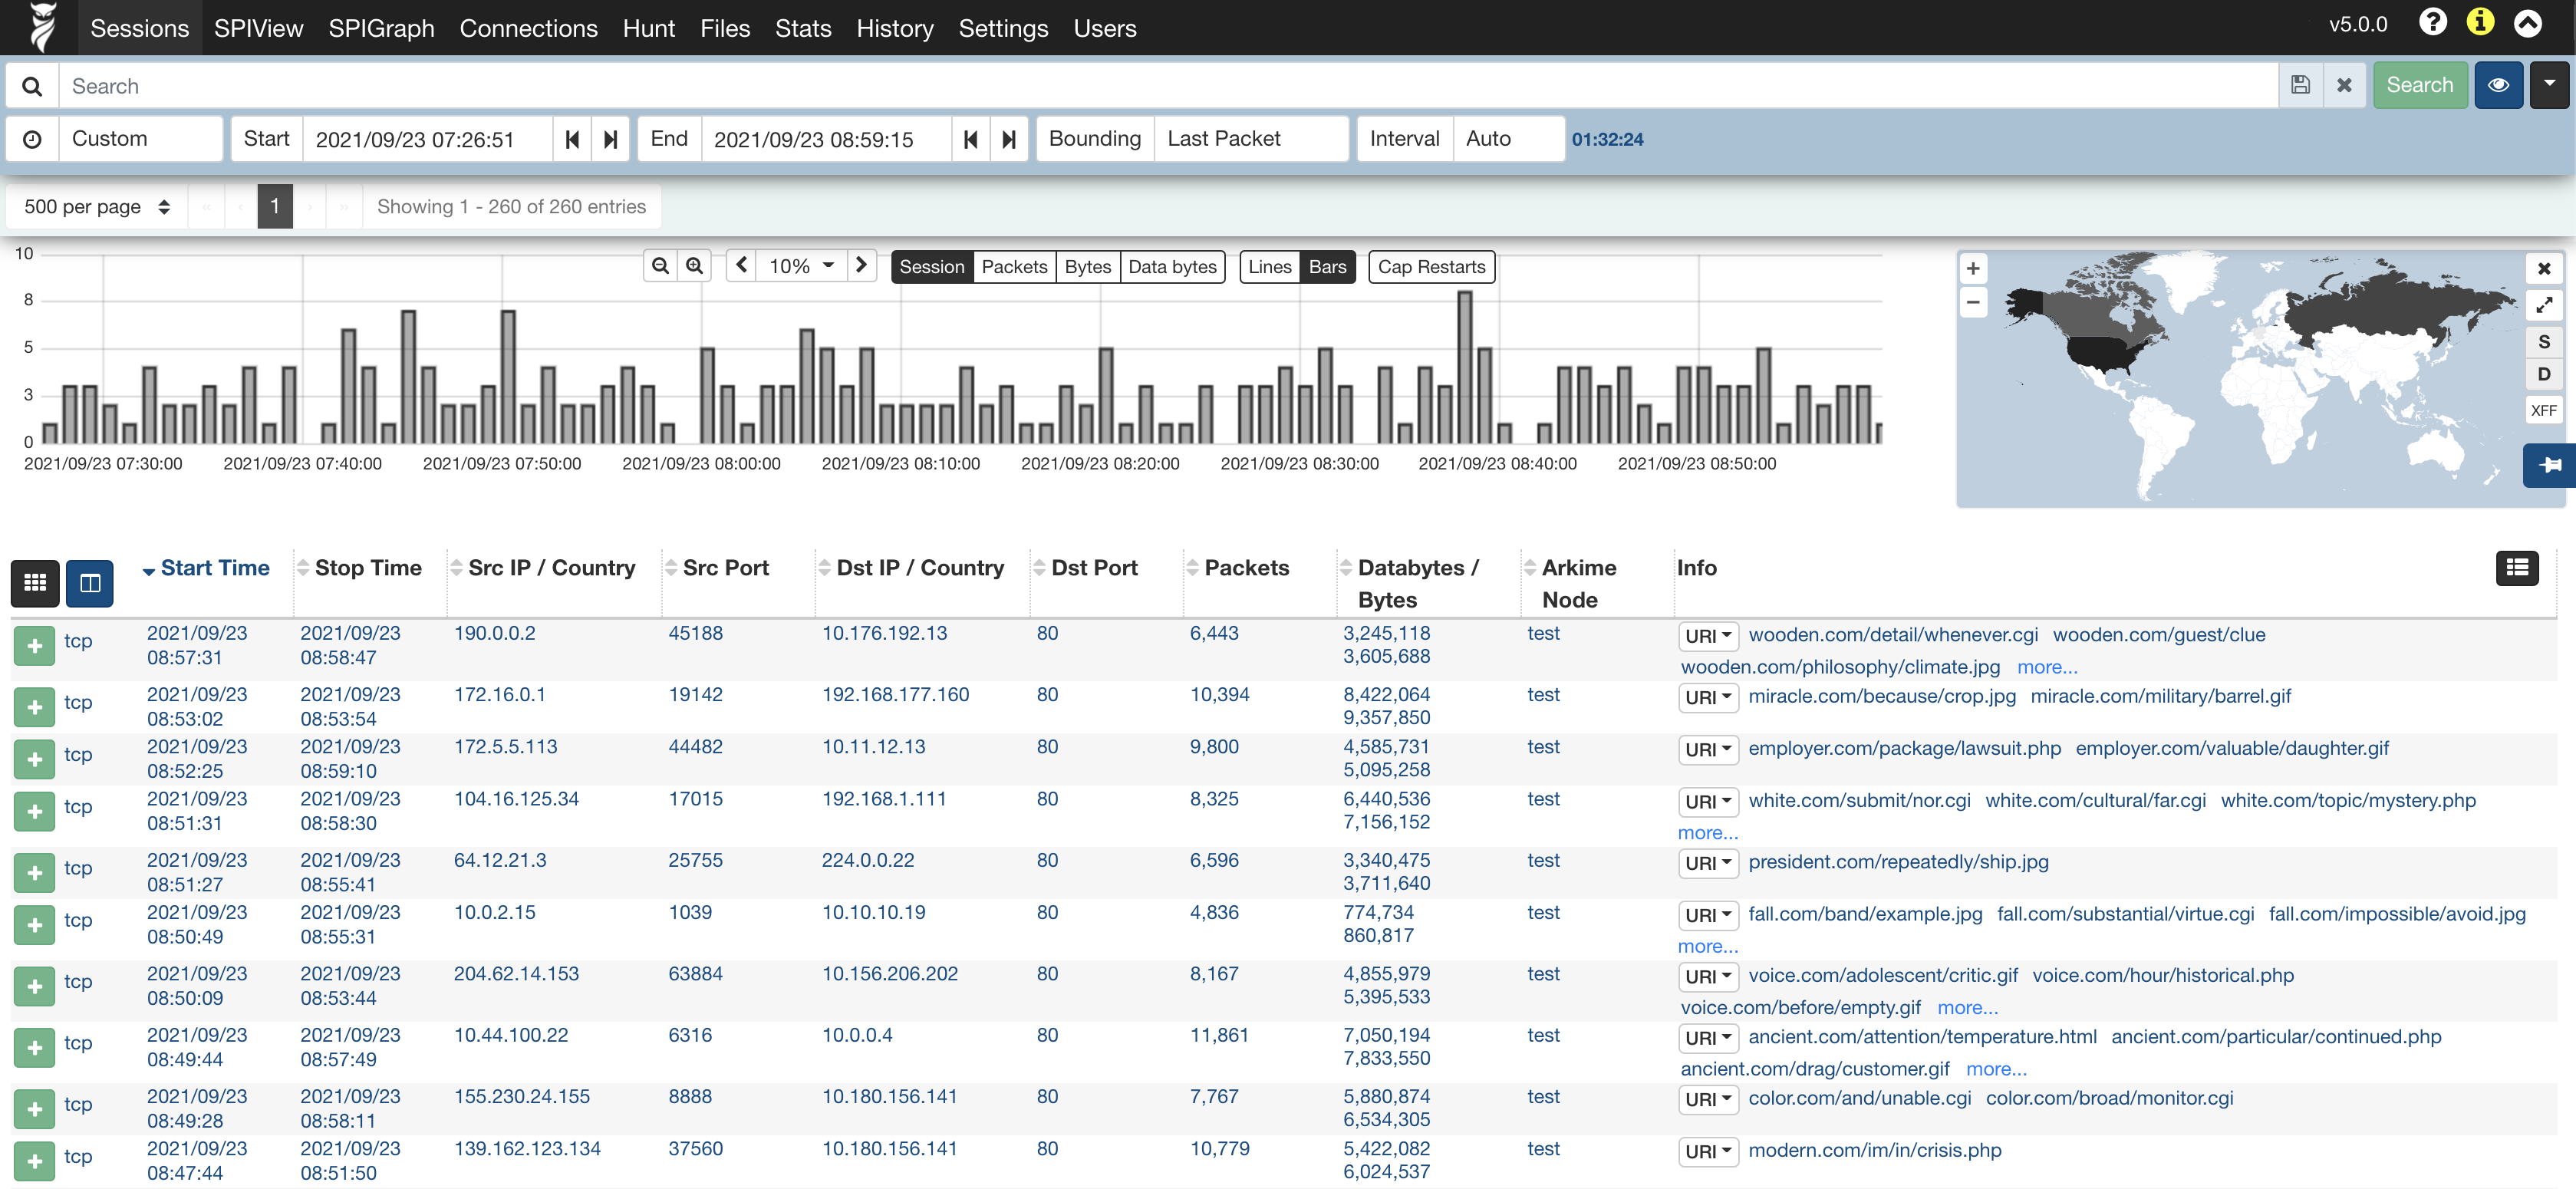
Arkime 提供用户友好的 Web 界面,用于探索网络数据。Sessions 页面提供全面概览,列出各个会话,并可展开查看元数据和数据包详情。
SPI View 页面提供详细的数据细分,显示 Arkime 识别出的每个字段的所有唯一值

安装
我们建议使用预构建的二进制文件或容器来安装 Arkime。
推荐方法
从源码构建(高级)
仅建议高级用户或贡献者从源码构建。
- 确保
node位于你的路径中,目前主版本支持 Node 22.x git clone https://github.com/arkime/arkime- GitHub 上的最新版本- 在
.github/workflows/versions中查找你的操作系统,以获取可用的 easybutton 选项 ./easybutton-build.sh [easybutton options] --install- 构建并安装 Arkime(运行./easybutton-build.sh --help查看选项列表)make config- 执行初始 Arkime 配置- 有关如何参与的信息,请参阅 CONTRIBUTING.md 文件
配置
大部分系统配置位于 /opt/arkime/etc/config.ini 文件中。这些变量在我们的设置页面上有文档说明。
用法
Arkime 运行后,将浏览器指向 http://localhost:8005 以访问 Web 界面。点击猫头鹰图标即可进入 Arkime 帮助页面。
安全
对 Arkime 的访问通过使用 HTTPS 配合摘要密码或使用提供身份验证的 Web 服务器代理来保护。所有 PCAP 都存储在传感器上,并且只能通过 Arkime 界面或 API 访问。Arkime 并非用于替代 IDS,而是与其协同工作,以标准 PCAP 格式存储和索引所有网络流量,从而提供快速访问。
-
Arkime 可以配置为使用 OpenSearch/Elasticsearch 用户认证或 API 密钥。
-
Arkime 机器应被锁定;但它们需要相互通信(端口 8005)以及与 OpenSearch/Elasticsearch 机器通信(端口 9200-920x)。此外,Web 界面需要开放(端口 8005)。
-
Arkime
viewer应配置为使用 TLS。- 最简单的方法是使用带有多个 DN 或通配符的单一证书。
- 确保通过适当的文件权限保护文件系统上的证书。
- 编辑
/opt/arkime/etc/config.ini中的 certFile 和 keyFile 设置以启用。
-
对于大型部署,可以在不捕获任何数据的中央机器上设置 Arkime
viewer,而是由该机器网关所有 UI 请求。- 使用反向代理(Caddy、Apache 等)可以处理身份验证并将用户名传递给 Arkime,这就是我们的部署方式。
-
存储在 Arkime 配置文件中的共享密码用于加密密码哈希以及 Arkime 之间的通信。
- 确保通过适当的文件权限保护文件系统上的配置文件。
- 使用加密的密码哈希,这样即使 OpenSearch/Elasticsearch 未被保护,也无法直接将新的密码哈希插入其中。
API
你可以在我们的API 页面上了解更多关于 Arkime API 的信息。
贡献
有关如何参与的信息,请参阅 CONTRIBUTING.md 文件。我们欢迎在 GitHub 上提交问题、功能请求、拉取请求和文档更新。有关使用和排查 Arkime 的问题,请使用 Slack 频道。
维护者
联系我们最好的方式是通过 Slack。请在此请求邀请加入 Arkime Slack 工作区。
许可证
本项目根据 Apache 2.0 开源许可证的条款授权。请参阅 LICENSE 了解完整条款。
致谢