
pentest-ai v1.4.0
开源 AI 渗透测试工具,可验证每项发现。机器预言机会重新运行每个漏洞利用;通过验证的漏洞会附带一个证据胶囊,供你自行复现。


网站 · 快速开始 · 漏洞赏金 · 验证 · 文档 · 问题反馈
Pentest-AI 是一款开源的 AI 渗透测试与漏洞赏金工具,能够证明每一项发现。 它将 AI 客户端或模型连接到真实的渗透测试工作流——调查 Web 应用程序、发现并复现漏洞,并使用机器预言机验证漏洞利用是否真正有效。没有证据,就没有发现:经过验证的结果带有你可以自行重放的证据。
你可以通过 MCP(Claude Code、Codex、Cursor、VS Code)、CLI 或 CI/CD 使用它。模型驱动调查过程;独立的预言机决定某项发现是否获得已验证的判定——因此输出的是有效信号,而非 AI 垃圾。
专为授权漏洞赏金而构建: 导入项目范围(HackerOne、Bugcrowd、Intigriti、YesWeHack),运行强制范围约束的任务,并将每项已验证的发现转化为可直接提交至平台的报告。跳转到漏洞赏金工作流 →
快速开始
推荐:Codex 或 Claude Code
使用 Python 3.10–3.14,并先安装 pipx。
运行 pipx ensurepath,如有需要请重新打开终端。pipx 会隔离
Pentest-AI 的依赖,并使其命令在各个文件夹中可用。
pipx install ptai
ptai setup --mcp
请先安装你的 AI 客户端的 CLI。安装程序会在连接所有检测到的受支持客户端之前询问你,包括已安装的 Codex 和 Claude Code。它会保留现有的注册信息。之后请重启你的客户端。
该向导使用用户级设置。它不会安装客户端、登录账户、下载模型或配置 Ollama。你的 AI 客户端提供模型;MCP 服务器不需要单独的模型 API 密钥。使用 ptai setup --mcp --dry-run 预览更改。有关 Codex .codex/config.toml 和 Claude Code .mcp.json 的说明,请参阅单客户端和按仓库设置。
升级时,请使用 pipx upgrade ptai。在已激活的现有虚拟环境中,也支持 python -m pip install --upgrade ptai;在将其注册到 AI 客户端后,请保持该环境可用。
替代方案:Ollama 和本地模型
按上述方式安装 Pentest-AI,但此路线跳过 MCP 设置。
安装并启动 Ollama,然后拉取一个支持
工具调用的模型。使用 ollama list 查找其确切安装名称。
export PENTEST_AI_LLM_PROVIDER=ollama
export PENTEST_AI_MODEL="your-installed-model"
ptai start https://your-authorized-target.example --no-sync
在 PowerShell 中:
$env:PENTEST_AI_LLM_PROVIDER = "ollama"
$env:PENTEST_AI_MODEL = "your-installed-model"
ptai start https://your-authorized-target.example --no-sync
运行前请替换占位符。本地模型不需要云 API 密钥。 模型质量和可用内存会影响结果。有关端点配置,请参阅 模型指南。
试用内置演示
无需 API 密钥或外部目标。
pipx install ptai
ptai demo
该演示测试一个内置的易受攻击应用程序,从其证明胶囊中重放一项发现,并检查加固后的路由。在配置真实任务之前,先了解证据工作流。
其他模型提供商
有关独立云模型和可选扫描器依赖,请参阅安装指南和提供商指南。请勿将 API 密钥纳入源代码管理。
漏洞赏金自动化
Pentest-AI 专为授权的漏洞赏金工作而设计,在此类工作中,保持在范围内 并仅提交可复现的发现才是关键。
# 1. 导入项目范围(HackerOne / Bugcrowd / Intigriti / YesWeHack)
ptai bounty import --platform hackerone --file scope.json --out program.scope

# 2. 运行强制范围约束的任务(预检会准确显示将要
#    触及的内容,并要求你确认——绝不会触及范围外的任何内容)
ptai start acme.com --scope-file program.scope --intensity stealth

# 3. 将已验证的发现转化为可直接提交至平台的报告
ptai bounty report <engagement-id> --platform hackerone --out submissions/
- 范围是被强制执行的,而非建议性的:通配符、CIDR 和范围外 排除项,故障关闭,适用于每个代理和工具。
- 提交内容可直接提交:每项都包含可复现的
curl、CVSS/CWE、 影响、修复建议,以及带有可重放证明胶囊的机器判定。 - 或者端到端运行内置方法论剧本:
ptai playbook run bug-bounty-web -i target=acme.com --execute。
验证如何工作
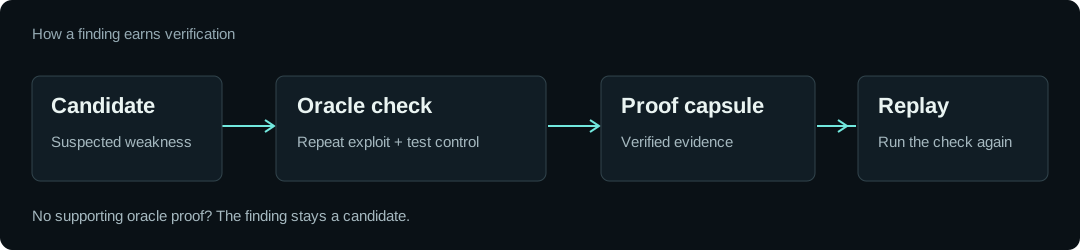
- 发现候选。 探针或扫描器识别出值得调查的行为。
- 复现并检查对照。 一个具名预言机重复漏洞利用,并将其与一个不应表现出该弱点的对照进行比较。
- 保留证据。 已验证的发现将预言机及其结果记录在一个可移植的证明胶囊中。使用
ptai replay再次检查。
例如,可信标头绕过必须在携带攻击标头时返回特权内容,而在不携带时拒绝访问。一个对所有请求都返回 HTTP 200 的服务器不足以作为证据。
模型无法授予已验证的判定。 第三方扫描器输出在预言机独立证明之前仍为未验证状态。没有受支持验证配方的发现仍为候选。
已验证的判定适用于所测试的条件。它并不意味着整个应用程序是安全的。证明胶囊未签名;重新运行检查才是信任机制。
你可以做什么
| 工作流 | Pentest-AI 提供的内容 |
|---|---|
| 调查 Web 应用程序 | 针对注入、访问控制、请求处理及其他应用程序弱点的探针 |
| 运行漏洞赏金任务 | 导入项目范围、强制执行,并生成可直接提交至平台的报告(指南) |
| 通过 AI 客户端工作 | 用于任务、调查和验证的 MCP 工具 |
| 复现发现 | 预言机结果和可重放的证明胶囊 |
| 检查修复 | 针对更新后的目标重新运行记录的检查 |
| 向团队报告 | 报告和 SARIF 输出,适配现有工程工作流 |
| 保持任务数据本地化 | 发现存储在你机器上的 SQLite 中 |
覆盖范围因探针和预言机而异。可选扫描器需要各自的二进制文件,某些集成提供原始输出而非结构化发现。请查阅文档和变更日志以了解你的版本;main 可能包含未发布的工作。
将已验证的发现纳入 CI
在你的 CI 环境中配置模型提供商、授权目标和首次运行同意。将密钥保存在 CI 提供商的密钥存储中。
ptai start https://your-authorized-target.example --ci --fail-on verified --no-sync
使用运行中的任务 ID 导出已验证的发现:
ptai export YOUR_ENGAGEMENT_ID --sarif pentest.sarif
--sarif 是导出选项,而非 ptai start 选项。保留任务 ID,即使发现门禁失败也运行导出,以便为失败的构建提供证据。通过 CI 提供商的 SARIF 集成上传生成的文件。
证据、基准和限制
基准发现、挑战完成和预言机验证的发现是不同的度量。这些报告记录了其结果背后的版本、目标和方法论:
预期覆盖不完整。 没有已验证发现的扫描并不等于对应用程序所有行为的安全评估。身份验证、应用程序状态、不支持的漏洞类别和环境变化都会影响可以发现和复现的内容。请审查结果,并让人类参与任务。
数据和网络行为
发现存储在本地。匿名使用计数器通过 ptai telemetry enable 选择加入。
本地存储并不意味着每个操作都留在你的机器上:模型提供商调用和已安装的扫描器有其自己的网络行为。盲漏洞检查可能使用外部带外协作者;回调元数据对该服务可见。
在需要时使用你自己的协作者,或禁用回调:
ptai start https://your-authorized-target.example --oast-server https://your-collaborator.example
ptai start https://your-authorized-target.example --no-oast
参与其中
使用 Issues 报告可复现的 bug,使用 Discussions 提出问题和想法。有关构建和测试说明,请参阅代理和贡献者指南。
可选的 pentest-ai-agents 仓库包含 Claude Code 子代理文件。
Pentest-AI 是在 MIT 许可证下的开源项目。