#1
 infobyte/wardriving
Wardriving ekoparty
 elevenpaths/wild-wild-wifi
Wild Wild WiFi
 s0c5/remotepasswordwifi
用Ruby编写的脚本。破解远程路由器WiFi密码。
 mellen9999/cmdchamp
bash CLI 训练器 — 从 ls 到权限提升的 30 个级别
 0x13enny/kr00k
CVE-2019-15126 kr00k 漏洞的 PoC
 eyjhb/blackvue-cve-2023
BlackVue DR750 CVE CVE-2023-27746 CVE-2023-27747 CVE-2023-27748
 jean-nestor/evil-twin-ap
自动化邪恶双子接入点工具包,具有流量捕获和实时监控功能,用于无线渗透测试和安全研究。
 unsignedchad/bcm4360-wpa3
2014年款MacBook Pro中WiFi芯片的WPA3功能
 dougives/wisp
用于自动批量解除 802.11 客户端认证的脚本和硬件工具。捕获数据包以供后续恶意用途。
 tw-d/wifi-pineapple-mk7_evil-portal
流氓接入点工具包,用于WiFi渗透测试,部署邪恶门户钓鱼载荷以捕获凭证并在无线网络上执行社会工程攻击。
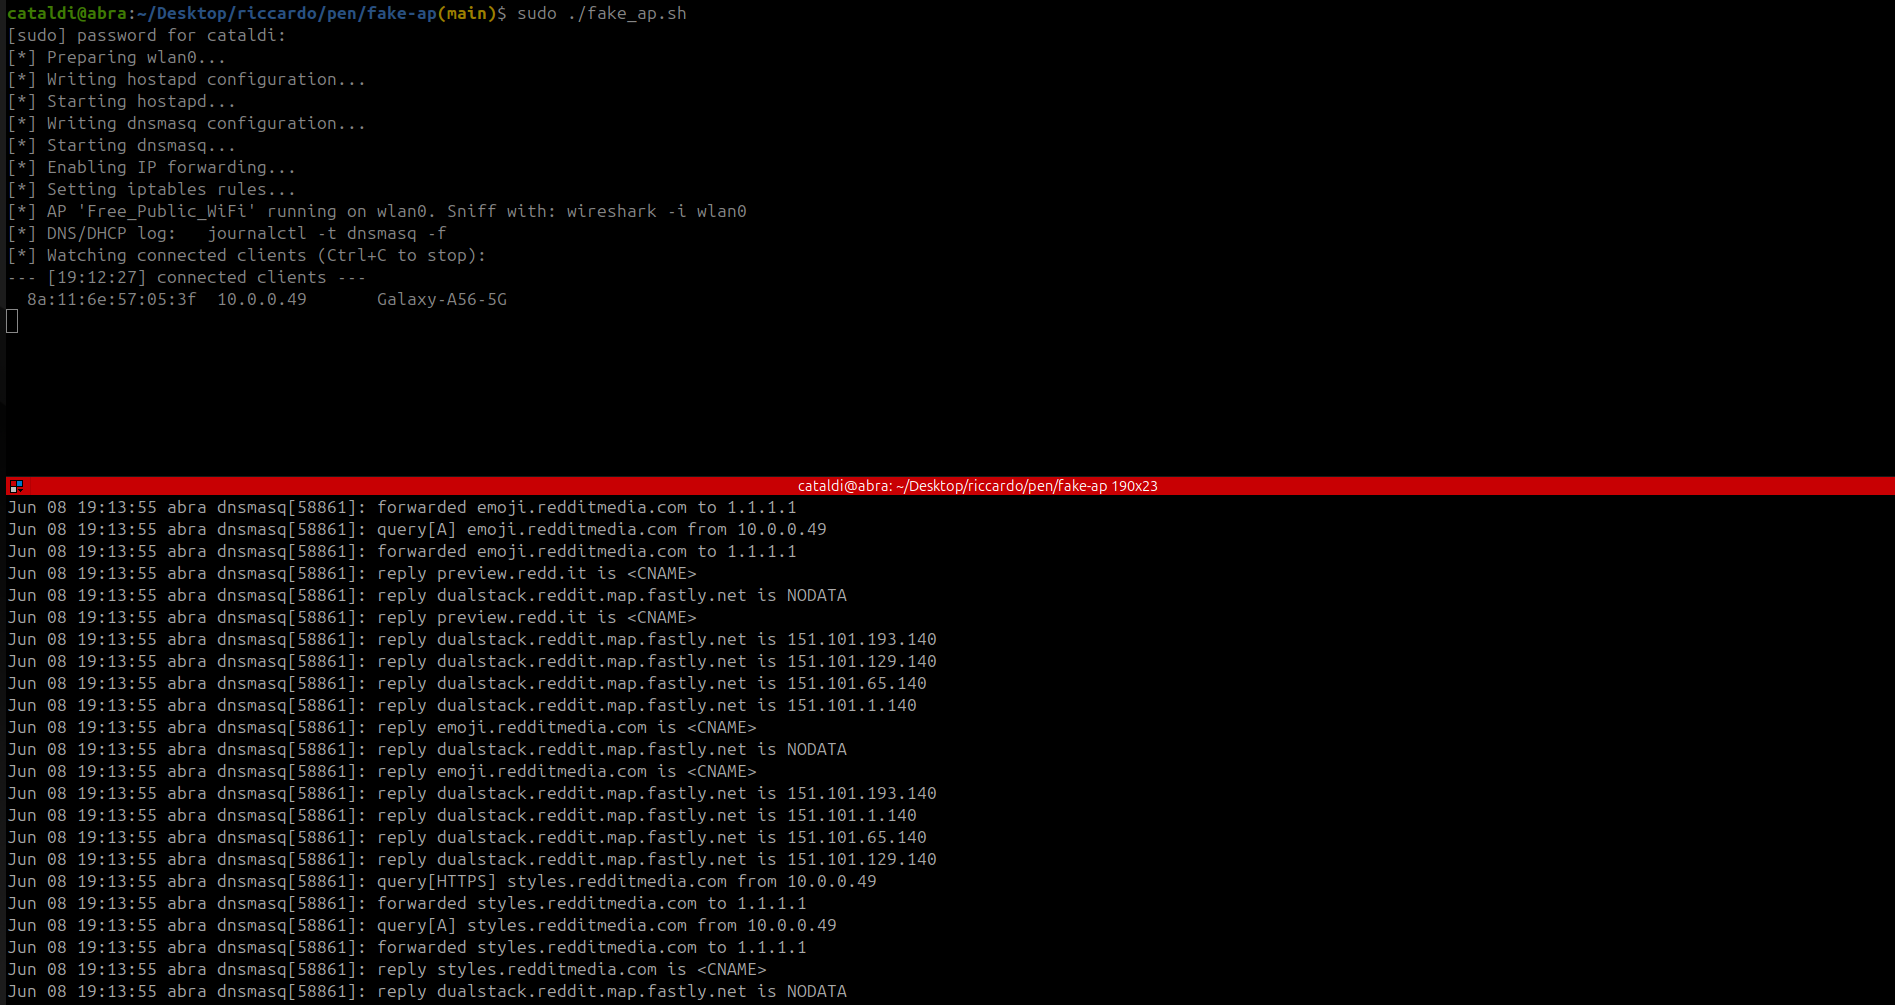 riccardocataldi/access-point
使用 hostapd、dnsmasq 和 iptables NAT 的恶意开放 Wi-Fi 接入点,用于受控流量捕获。支持实时客户端监控、DNS/DHCP 日志记录以及基于 Wireshark 的流量分析。
 wiire-a/cve-2017-9476
具有确定性凭据的隐藏AP
 geniuszly/genwififaker
是一个用于创建虚假WiFi接入点的工具
 mahmoud-sadder/airstrike
AirStrike 是一个高级无线安全评估框架,旨在通过集成的基于 Web 的界面简化和增强 Wi-Fi 渗透测试。