
 #1

 matheus-garbelini/esp32_esp8266_attacks
ESP32/8266 Wi-Fi 漏洞的概念验证(CVE-2019-12586、CVE-2019-12587、CVE-2019-12588)

 mspicer/pcapinator
一个使用 tshark 处理大量 pcap 文件的工具
 drew-alleman/autodeauth
自动化Linux服务,用于收集本地Wi-Fi网络信息并执行去认证攻击。

 pegork/f32
专为嵌入式安全研究设计的超紧凑ESP32-C3开发板,具有带WiFi扫描和LED控制的 captive portal 示例。包括详细的硬件构建指南和固件刷写说明。
 wipi-hunter/pidense
🍓📡🍍监控非法无线网络活动。(虚假接入点), (WiFi威胁:KARMA Attacks, WiFi Pineapple, 相似SSID, OPN网络密度等)
 elkentaro/kismetmobiledashboard
Kismet移动UI
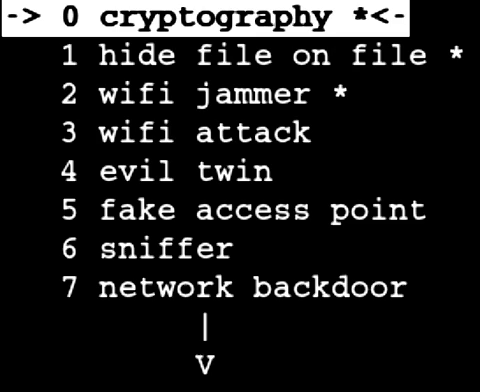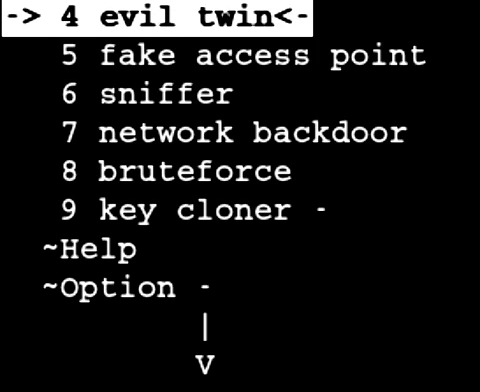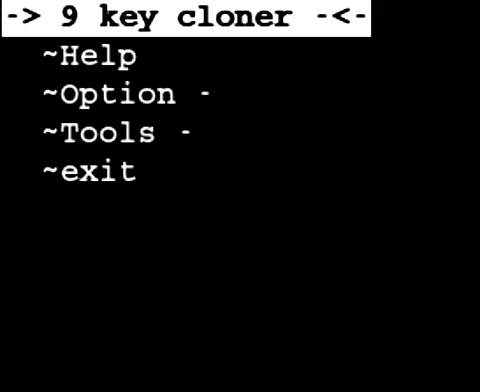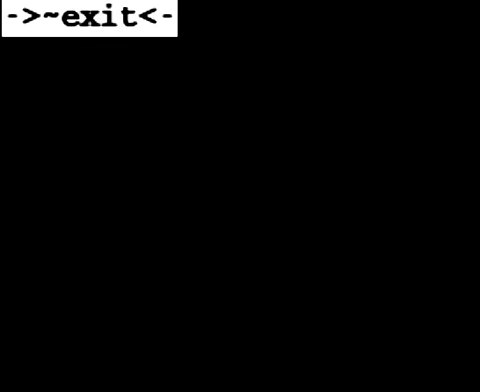 marcrowproject/bramble
Bramble 是一个黑客开源套件。
 fengchenzxc/cve-2020-28148
Wi-Fi门户认证绕过漏洞利用工具,通过MAC地址欺骗获取未授权网络访问权限,已在企业级AC和AP设备上完成验证。
 souravbaghz/radareeye
工具专门用于扫描附近的设备,并在目标设备进入范围内时在其自身系统上执行给定的命令。
 wipi-hunter/pikarma
📡🍓🍍 检测由KARMA模块(伪造AP)实施的无线网络攻击。启动去认证攻击(针对伪造接入点)。
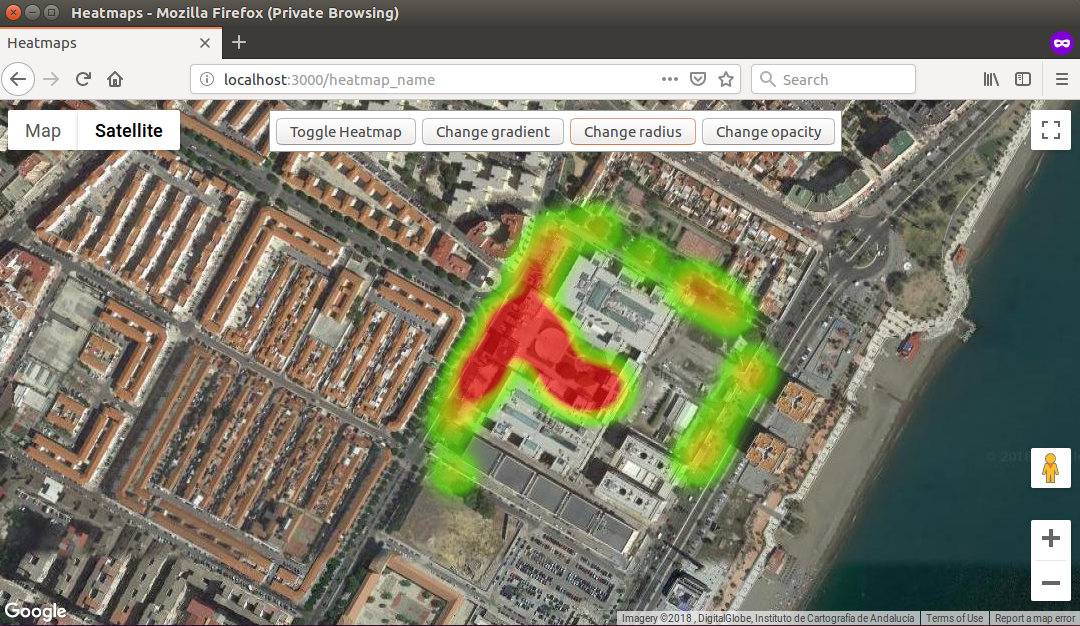 t1gr3s/airo-heat
T1GR3$团队在Cybercamp 2018黑客马拉松的仓库
 4shadoww/hakkuframework
Hakku Framework 渗透测试
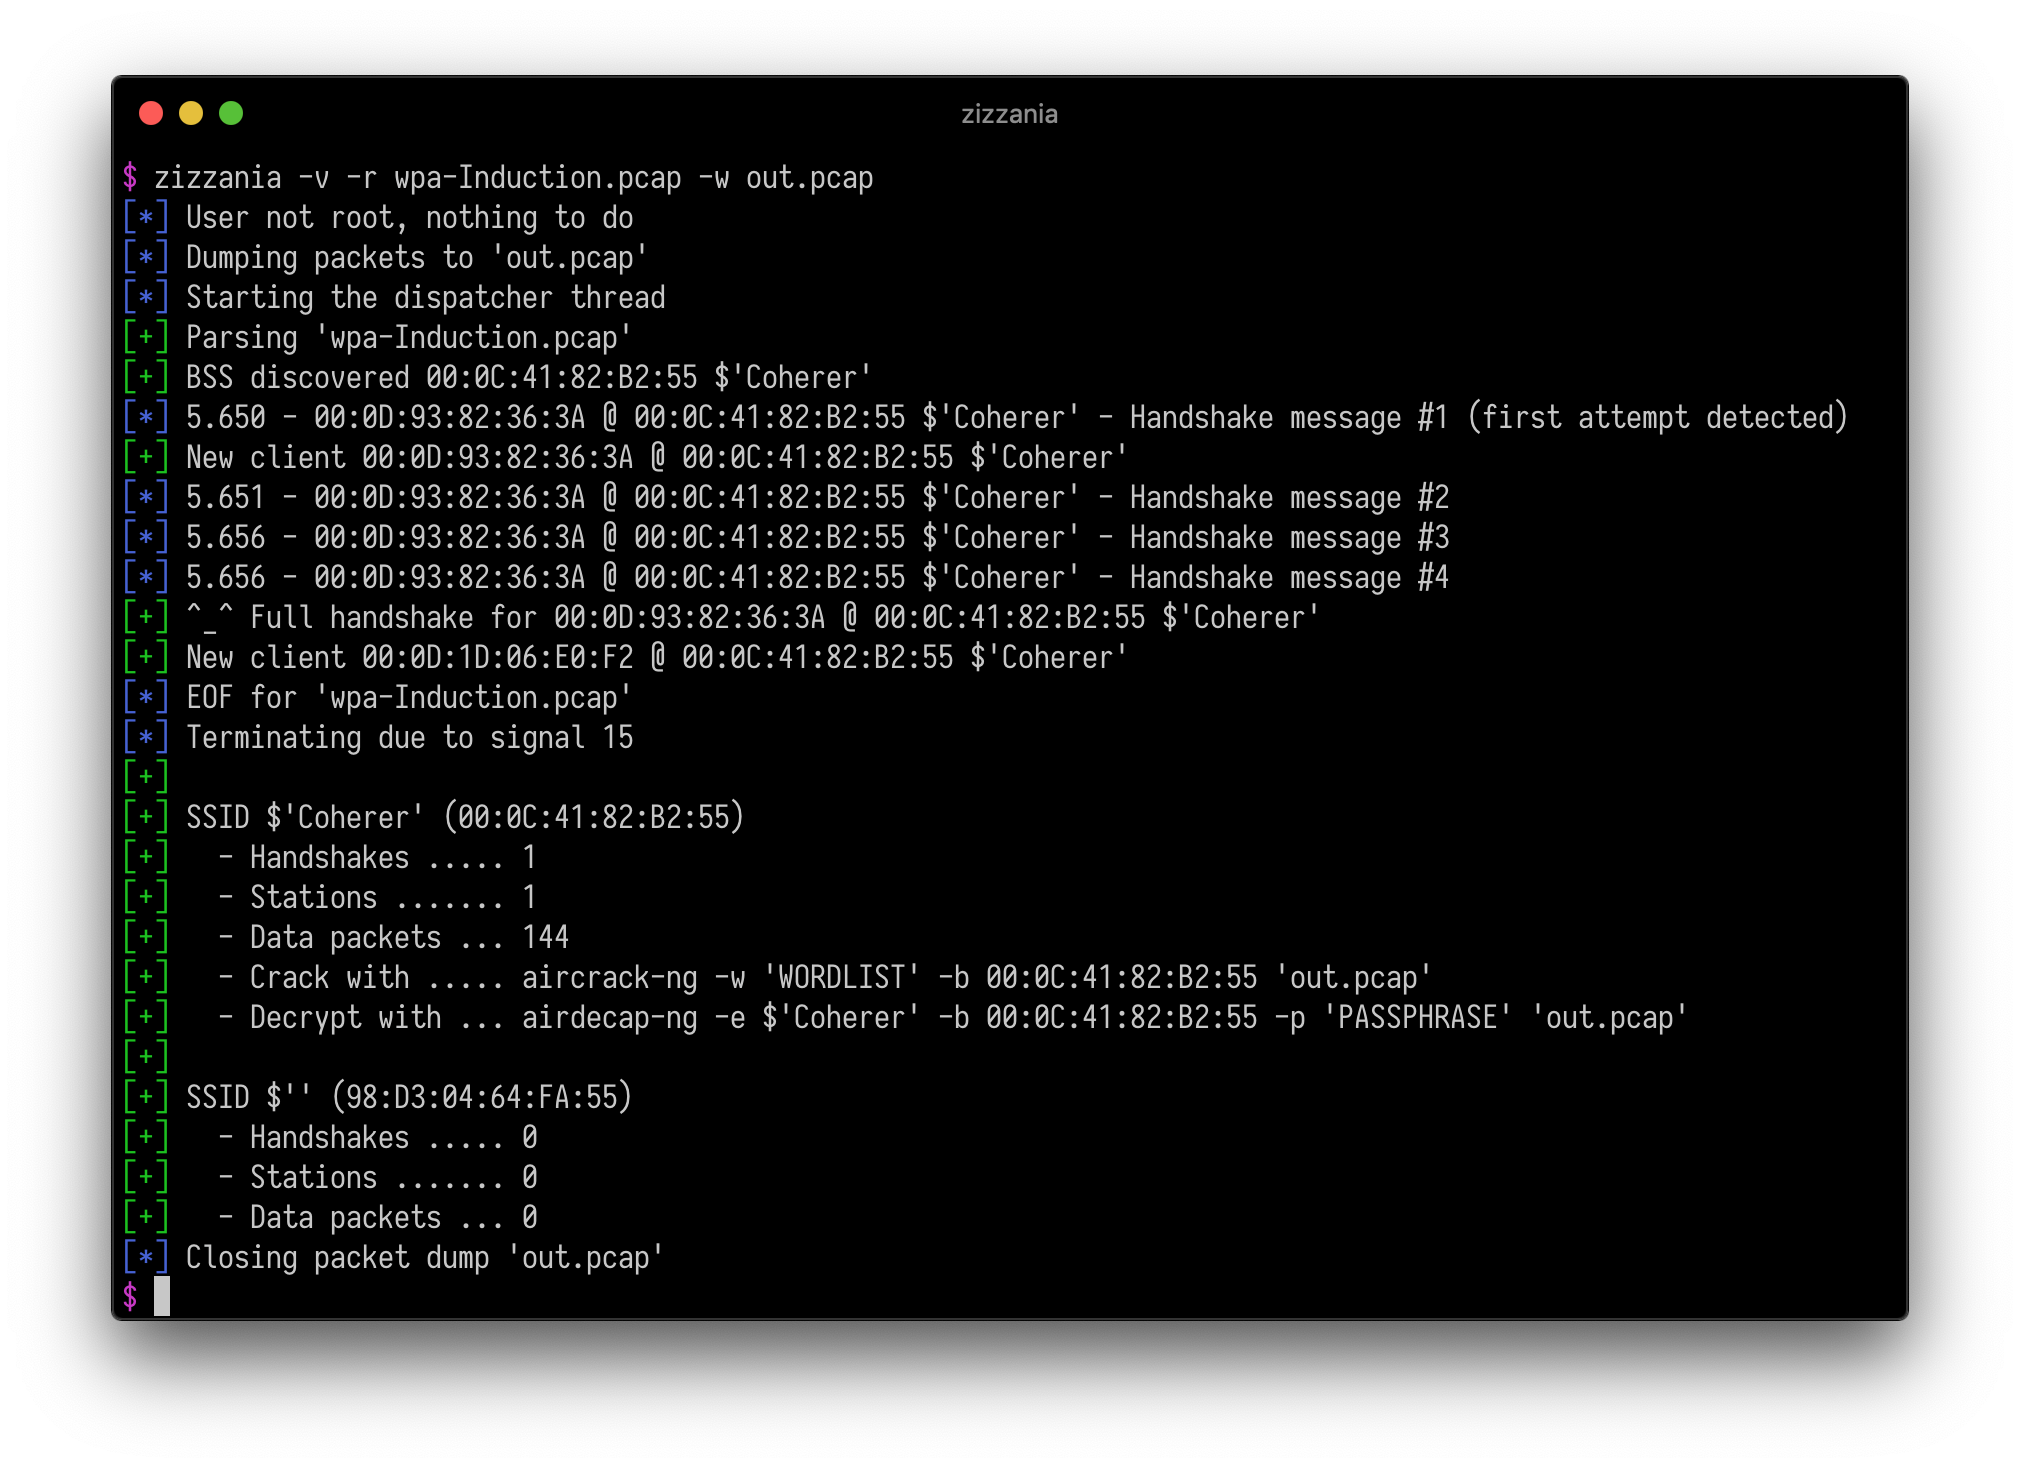
 wipi-hunter/pisavar
📡 🍍检测PineAP模块的活动并启动去认证攻击(针对伪造接入点 - WiFi Pineapple活动检测)









