
 #1
用于检测常见Web应用程序缺陷(如XSS、SQLi)的自动化工具。
Kitploit 推荐
 penteraio/cve-2026-41473-cyberpanel-ai-scanner-unauth
Nuclei 检测模板,用于 CVE-2026-41473,该漏洞是 CyberPanel AI Scanner 2.4.4 之前版本中未认证的读写 API 访问缺陷。使用两个 HTTP 探针确认缺少身份验证。
 evtdanya/cve-2026-27886
Strapi CVE-2026-27886。由于缺乏查询清理,通过关系过滤泄露敏感数据
 0xkr1x/cve-2025-53770-scanner
🎯 针对受 CVE-2025-53770 影响的 SharePoint 服务器的漏洞扫描器。检测使用 ToolPane.aspx 与精心构造的 base64+gzip 负载进行的不安全反序列化。🛡️ 由 Ahmed Tamer 开发。
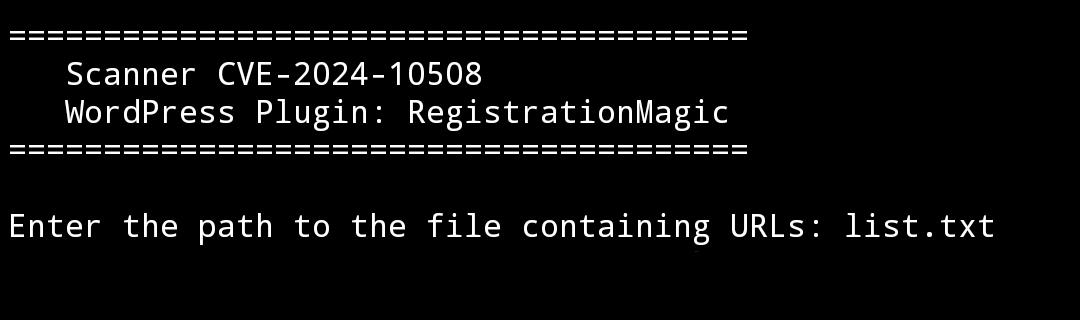 jenderal92/cve-2024-10508
此工具扫描 WordPress 站点中“RegistrationMagic”插件(CVE-2024-10508)的漏洞。它检查是否存在特定版本(`6.0.2.6`),如果找到则标记该站点为易受攻击。结果保存在文件(`vuln.txt`)中供进一步分析。
 boneys/cve-2025-12101-scanner-poc
用于CVE-2025-12101的多线程扫描器,该漏洞是Citrix NetScaler中的反射型XSS,支持单/多主机扫描、双协议测试、代理支持和CSV输出。
 cappricio-securities/cve-2018-8033
Apache OFBiz 16.11.04 容易受到XML外部实体注入(XXE注入)的影响。
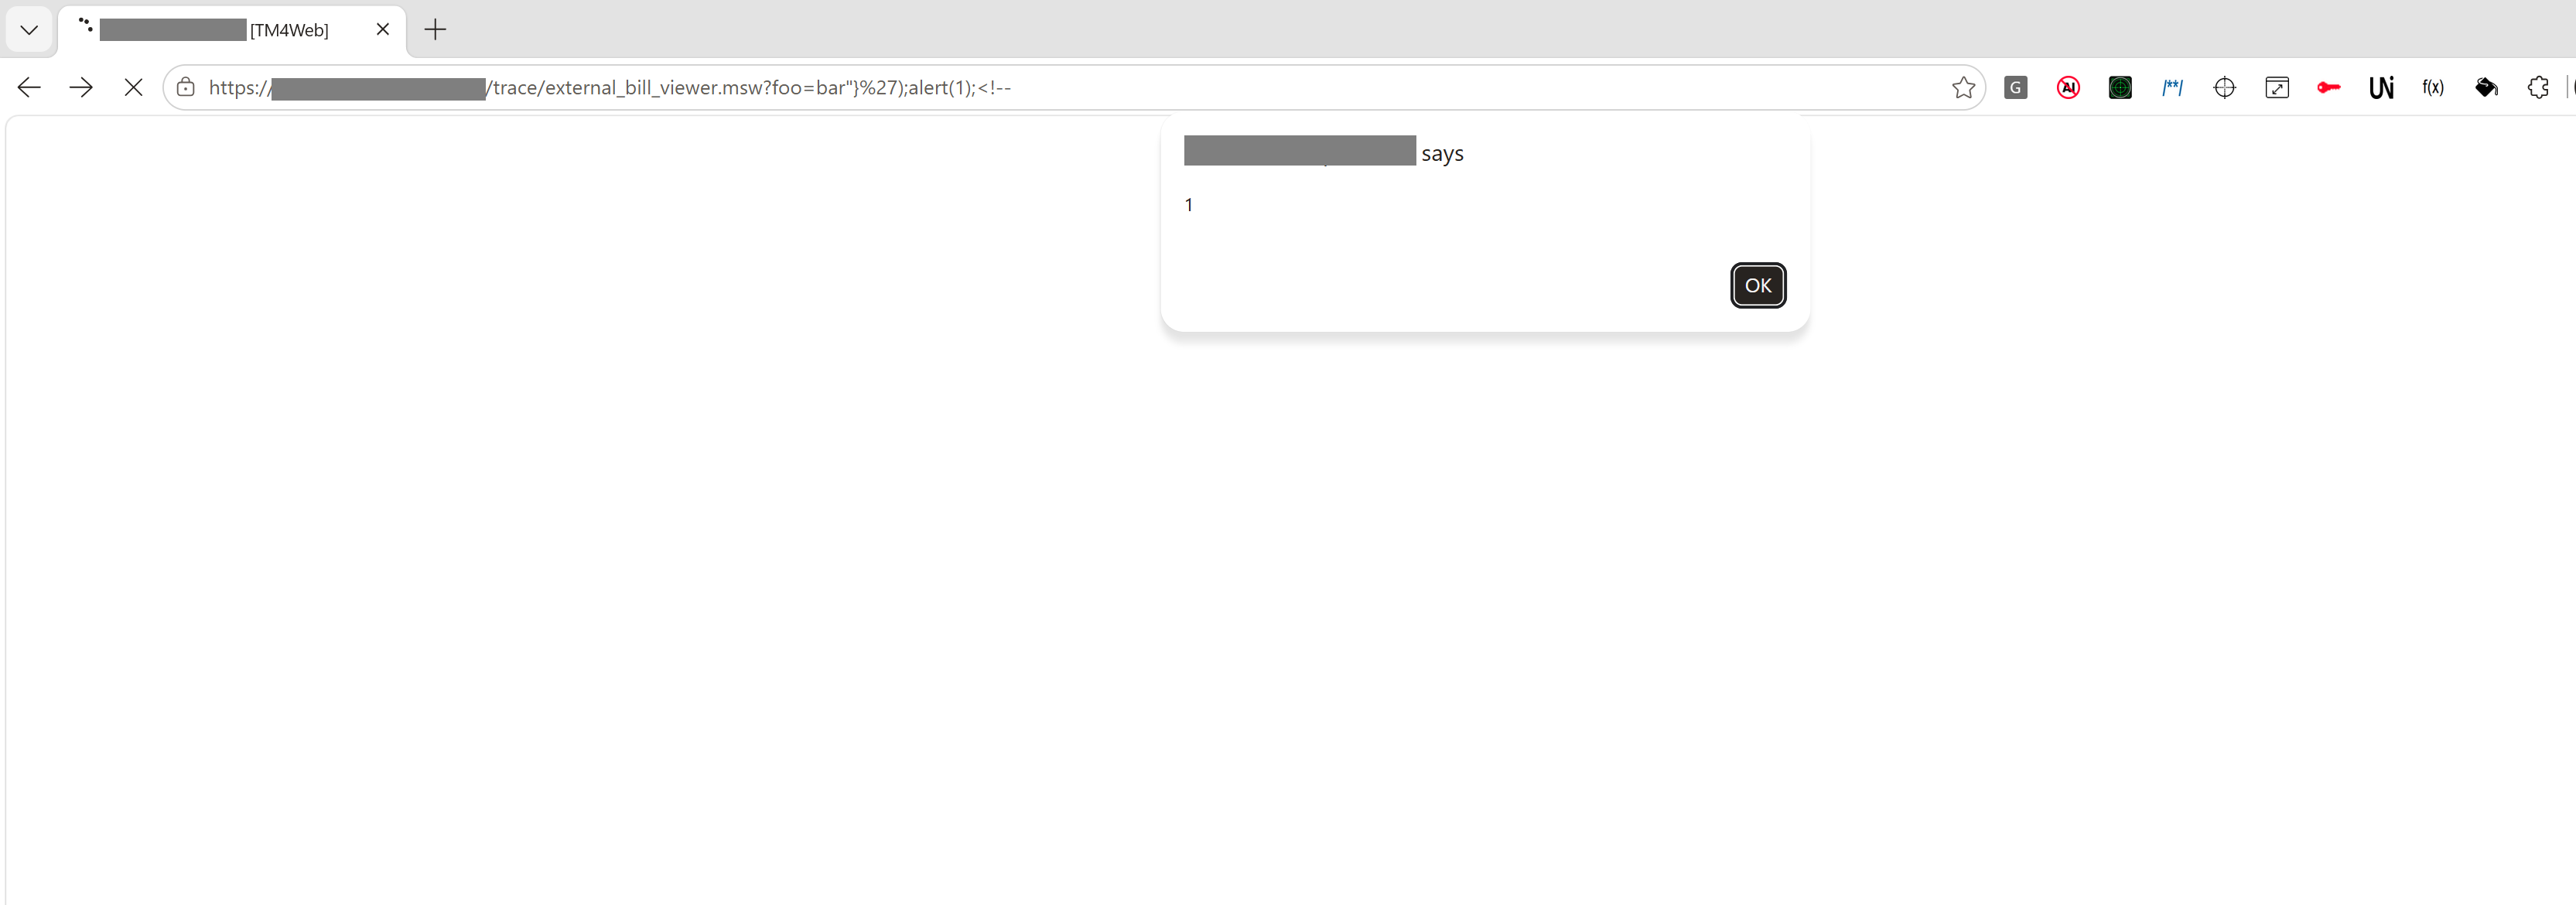 pn-tester/cve-2022-35499
适用于 Trimble TM4WEB <=22.2.0 反射型跨站脚本(XSS)漏洞的概念验证利用代码,演示如何通过外部账单查看器端点中的任意 URL 参数进行注入。
 cappricio-securities/cve-2000-0114
Microsoft FrontPage 扩展检查 (shtml.dll)
 erman-bolukbasi/web-penetration-drupal
对Drupal Web应用程序的渗透测试 — 使用Nmap、Burp Suite和Metasploit利用CVE-2018-7600 (Drupalgeddon 2) | 在BB CyberSec实习
 kulichr/wp2shell
针对 CVE-2026-63030 / CVE-2026-60137("wp2shell")的非侵入式检查器,这是 WordPress 核心中的一个预认证 RCE 利用链。
 strobelpierre/cve-2026-9082
半被动扫描器,通过指纹识别、版本检测和端点探测(无需发送有效载荷)来检测易受CVE-2026-9082(PostgreSQL SQL注入)攻击的Drupal安装。
 cappricio-securities/citrix-netscaler-memory-leak
Citrix Netscaler ADC & Gateway v13.1-50.23 - 越界内存读取
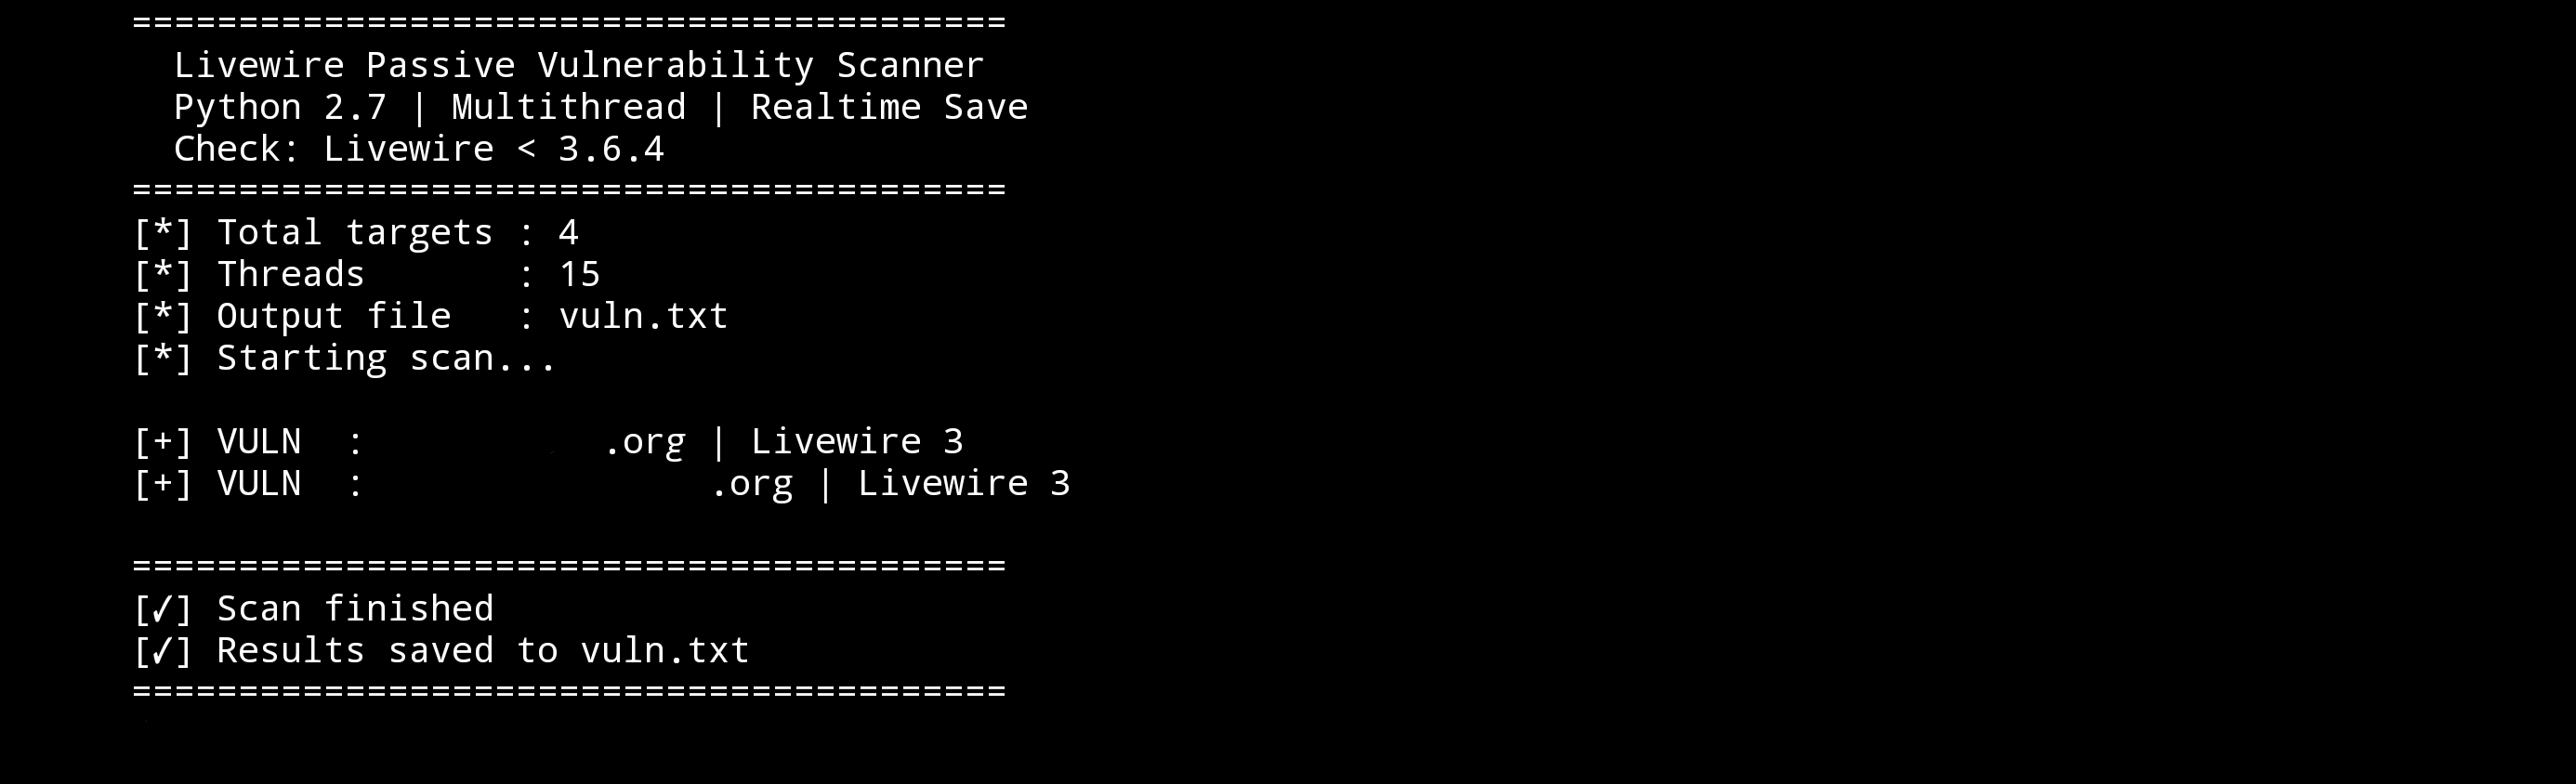 jenderal92/livewire-vuln-scanner
简易扫描器,用于检测存在漏洞的 Livewire 安装。
 agampreet-singh/cve-2024-25202
在PHPgurukul访客管理系统1.0中发现了一个漏洞,被评为有问题。受影响的文件是搜索栏中的某些未知功能,称为search-result.php和search-visitor.php。该漏洞是跨站脚本(XSS)。
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - 未经身份验证的SQL注入
 shivanshkuntal/exploitation-of-a-remote-code-execution-vulnerability--cve-2024-7954-
远程代码执行漏洞的利用- (CVE-2024-7954)
 graysignal/cve-2024-38856-apacheofbiz
CVE-2024-38856 漏洞利用程序,影响 Apache OFBiz 18.12.15 之前的版本
 rk-000/log4j_scan_advance
一个全自动化、精准且全面的扫描器,用于发现 log4j RCE CVE-2021-44228








