#1
 flyingllama87/p4wned
Perforce安全研究与工具 - CVE-2026-6043
 rxerium/cve-2025-37164
CVE-2025-37164 的检测
 veilvulp/rscscan-cve-2025-55182
RscScan:用于 Next.js Server Actions 的专业跨平台漏洞扫描器 (CVE-2025-55182)。通过多线程扫描、实时分析和多语言支持检测关键的 RCE 漏洞。基于 Electron 和 React 构建。
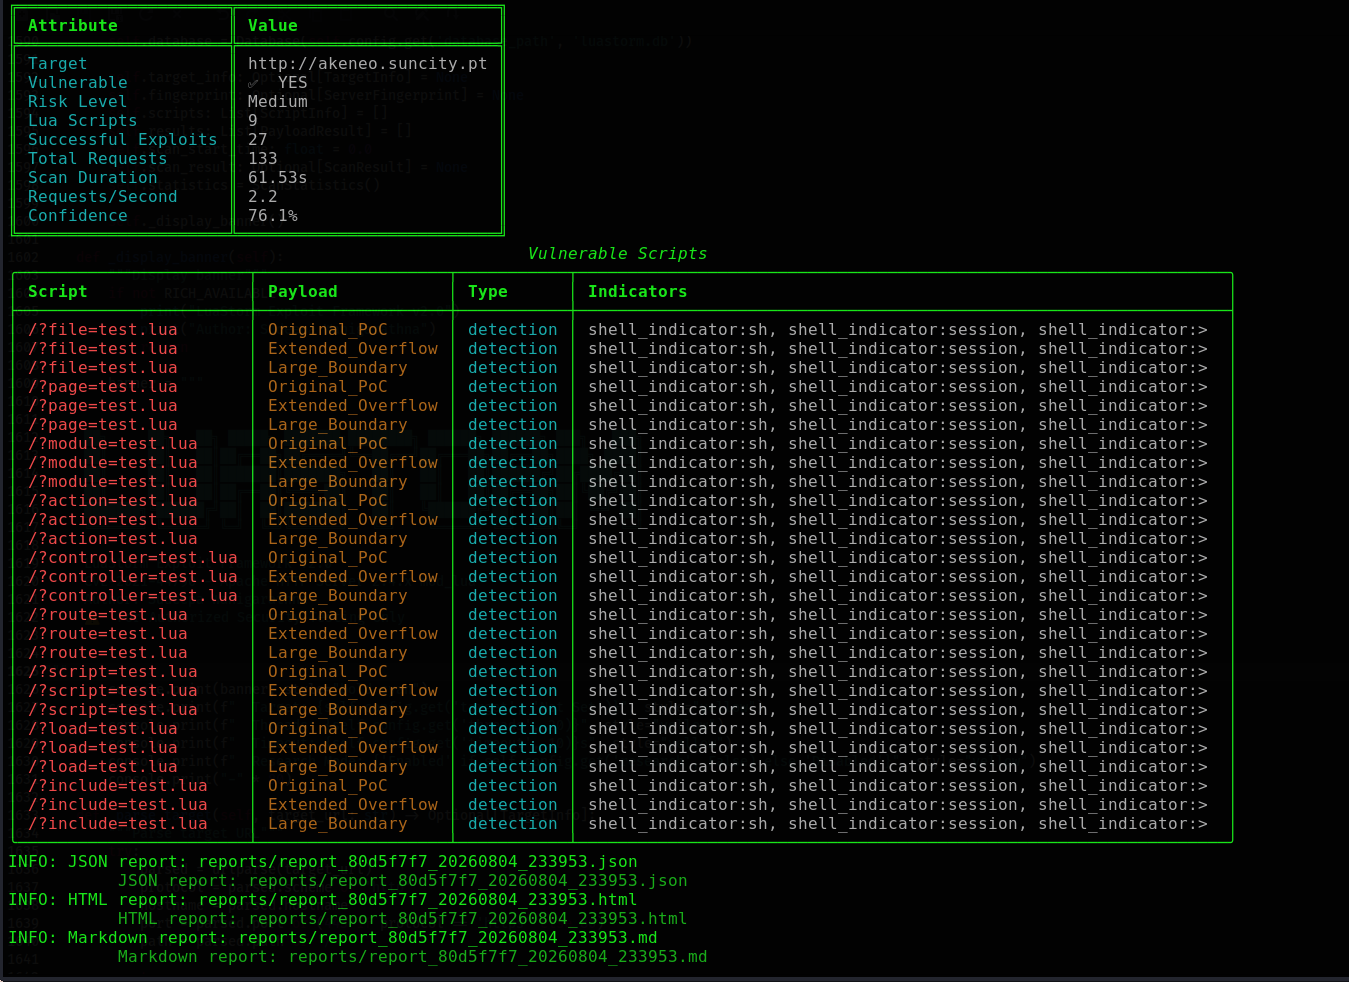 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua 缓冲区溢出(CVE-2021-44790)- 高级利用框架,具备指纹识别、多阶段扫描、插件架构、专业报告、截图捕获、SQLite 数据库以及 95% 以上置信度检测。作者:Sudeepa Wanigarathna。
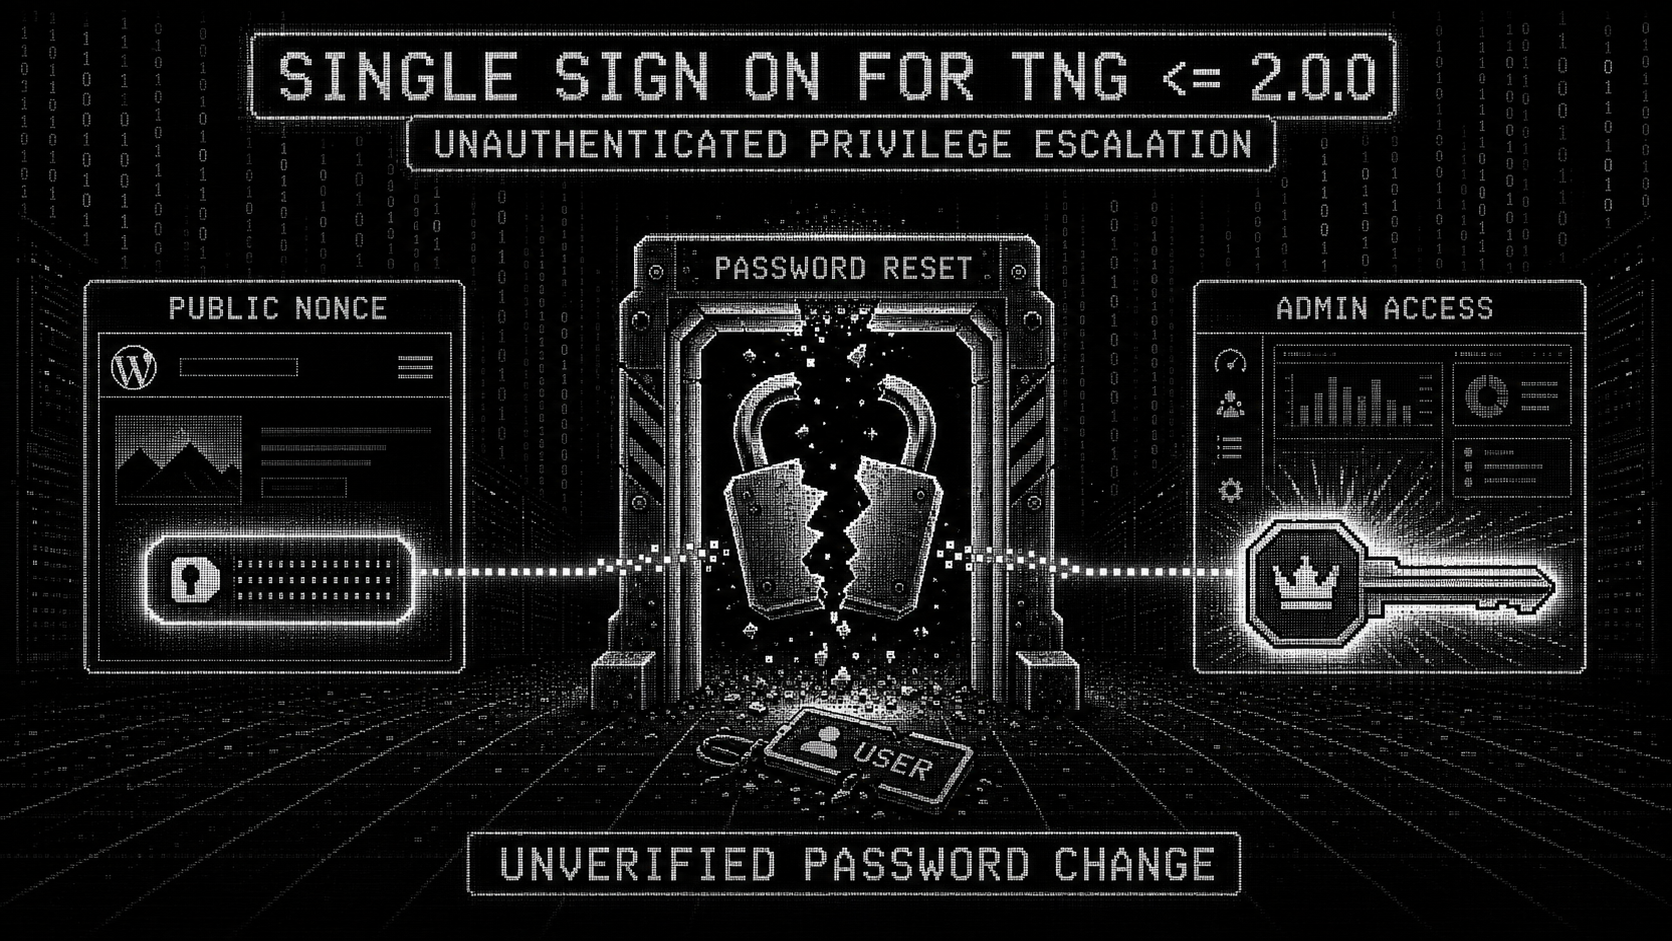 instructor-admin/cve-2026-15964-poc
CVE-2026-15964 的 PoC 与检查器 - WordPress 插件 Single Sign On For TNG <= 2.0.0 中的未认证密码更改(CVSS 9.8)
 yogagymn/xss2shell-cve-2026-64638
Authorized WordPress XSS-to-RCE scanner with concurrent multi-target XSS reflection and version fingerprint detection, plus optional exploitation…
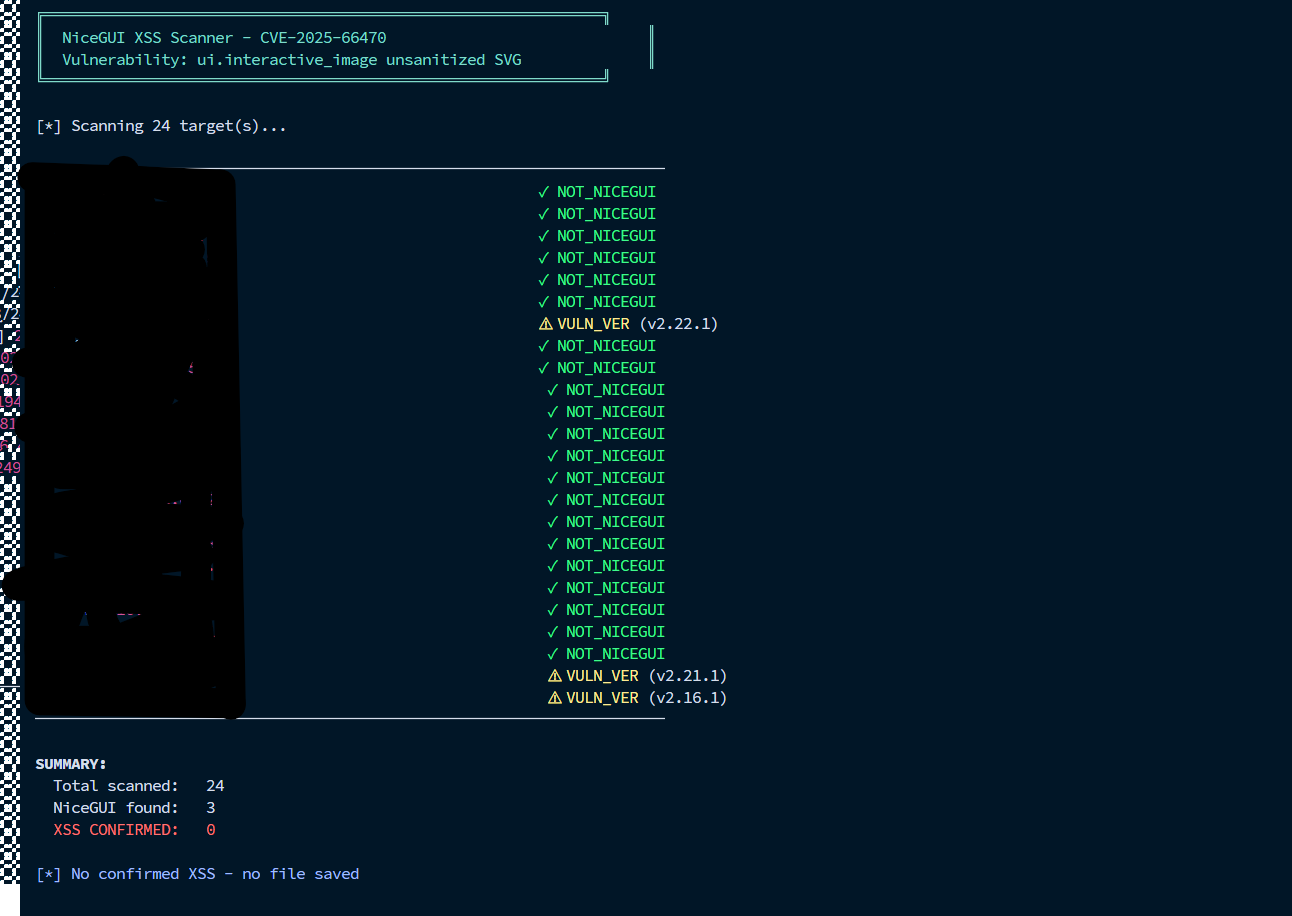 jmehta10/cve-2025-66470
一个快速、简单的扫描器,用于检测 CVE-2025-66470 —— NiceGUI 的 ui.interactive_image 组件中的 XSS 漏洞。
 renzi25031469/cve-2026-19478
通过非破坏性 Nuclei 模板检测 GitLab CE/EE 中的 CVE-2026-19478,该模板通过 touch 触发 GraphQL 回退字段方法调用,并在不进行破坏性调用的情况下确认存在漏洞的实例。
 azmisyahrul/prismsec
安全、模块化的 MCP 服务器,封装了 nmap、nuclei、gobuster、subfinder、httpx、nikto、sqlmap,用于 AI 驱动的渗透测试。
 sanaullahamanullah/xss2shell-check
CVE-2026-64638 (XSS2Shell) 的非破坏性检测器 — WordPress 预认证 XSS 反射原语
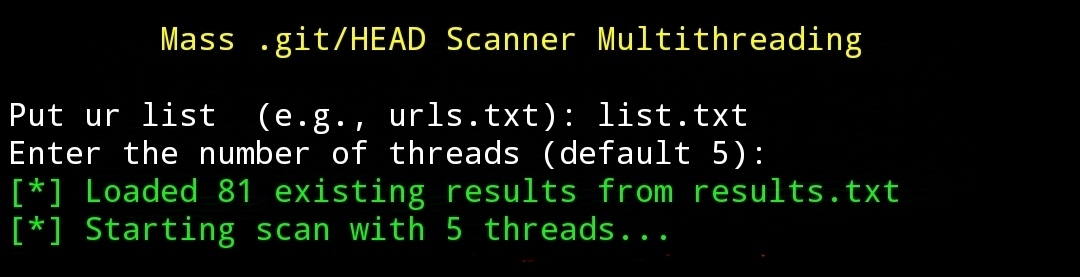 jenderal92/git-scan
此工具用于扫描并识别网站是否暴露了 ".git" 目录,该目录可能包含源代码或 Git 配置文件等敏感信息。
 cappricio-securities/openredirect
这是一个被多位安全研究人员用来查找开放重定向漏洞的工具。
 rxerium/cve-2022-41352
Zimbra Collaboration (ZCS) 任意文件上传漏洞
 nu11secur1ty/sql-global-injector
基于 Python 的网页爬虫与 SQL 注入漏洞扫描器,利用 dork 查询实现。支持代理和自动化扫描,用于安全测试。
 tanvirahmedcs/cve-2025-55182
react CVE-2025-55182
 zer1t0/barrido
用于发现 Web 应用程序路径的工具
 sanupl/vehicle-service-management-system-service-list-stored-cross-site-scripting-xss
CVE-2021-46072 - Vehicle Service Management System 1.0 的登录面板中的 Service List Section 存在一个存储型跨站脚本(XSS)漏洞。