#1
 inteleon404/cve-2025-0133
在 Palo Alto GlobalProtect Gateway 和 Portal 中发现反射型 XSS 漏洞。攻击者可以通过精心构造的请求注入恶意脚本。
 greg-randall/wpx
异步WordPress安全扫描器,通过无头浏览器绕过WAF。列举插件、主题、用户和多站点安装,具有隐蔽指纹识别和WPScan漏洞集成。
 d0ge/websocketturbointruder
Burp Suite 扩展,用于通过自定义 Python 代码对 WebSocket 消息进行模糊测试,支持多引擎、HTTP 中间件路由和响应分析。
 anonmoty/xxstrike
基于XSStrike的XSS扫描器,具有自定义功能。检测Web应用程序中的XSS漏洞。
 kimtruth/cve-2025-55183-poc
CVE-2025-55183 的概念验证
 ynsmroztas/wpsniper
CVE-2026-87902 检测器。WordPress get_page_template LFI 类。仅检测。授权实验室。
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
Scanner for CVE-2025-55182 (React) and CVE-2025-66478 (Next.js) - 跟踪并修复影响 react-server-dom-webpack、react-server-dom-parcel、react-server-dom-turbopack…
 flenz00/cve-2026-18110-poc
针对 CVE-2026-18110 的 Python PoC 和 Nuclei 模板,该漏洞是 Concrete CMS 9.0.0-9.5.2 中通过用户自动完成端点存在的未认证用户枚举缺陷。
 j3ssie/dynast-bench
一个DAST基准测试,包含故意存在漏洞的应用,并配有用于对扫描器进行评分的标准答案密钥
 pwnvader/cve-2026-87915-poc-pwnvader
针对 CVE-2026-87915 的 Shell PoC,该漏洞是 Popup Maker WordPress 插件(<=1.24.0)中的未认证存储型 XSS。可对插件进行指纹识别并演示载荷注入。
 pwnvader/cve-2026-17089-poc-pwnvader
针对 CVE-2026-17089 的 Shell PoC,这是 WordPress Events Manager 插件(<= 7.4.0.1)中的一个未认证反射型 XSS 漏洞;该脚本可对插件进行指纹识别并测试 header_format 反射。
 squ1shification/grafana-plugin-enumerator-cve-2021-43798
基于 Bash 的扫描器,枚举 Grafana 插件 ID,并通过尝试在易受攻击的实例上读取 /etc/passwd 或 win.ini 来测试 CVE-2021-43798 目录遍历漏洞。
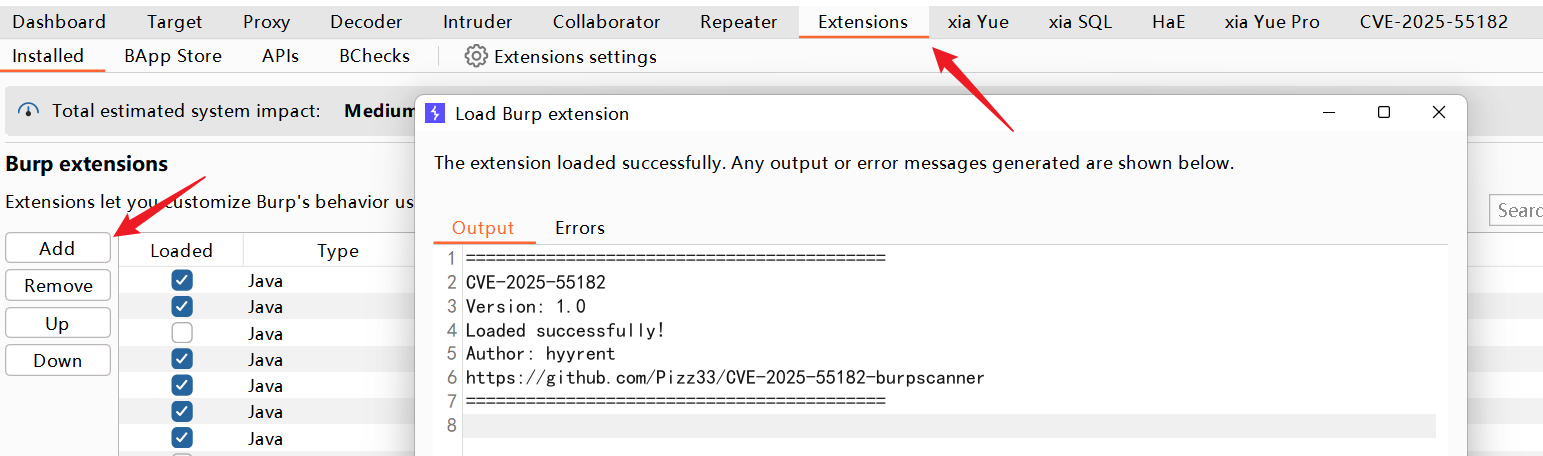 pizz33/cve-2025-55182-burpscanner
基于 CVE-2025-55182 漏洞检测 burpsuite 被动扫描插件
 abatsakidis/cve-2026-14281-check
一个适用于 Windows、非破坏性的 Python 检查工具,用于检测可能受 CVE-2026-14281 影响的 WordPress 安装。
 d3ckx1/omniscan
多引擎漏洞扫描器,内置Nuclei Lite、Afrog和XRay引擎。功能包括通过FOFA/Shodan进行资产发现、OOB交互检测、Python插件系统以及为红队行动提供实时结果管理。
 asvorg/cve-2026-105030-poc
A python3 PoC for CVE-2026-105030 Kener 4.0.0 before 4.1.6 Hidden Monitor Data Disclosure via Dashboard API
 danreis20/pentest-lab-metasploitable2
隔离网络渗透测试实验室:使用 nmap/nikto 进行枚举,并手动利用 Metasploitable2(vsFTPd 后门 CVE-2011-2523、bindshell),附带完整技术报告。