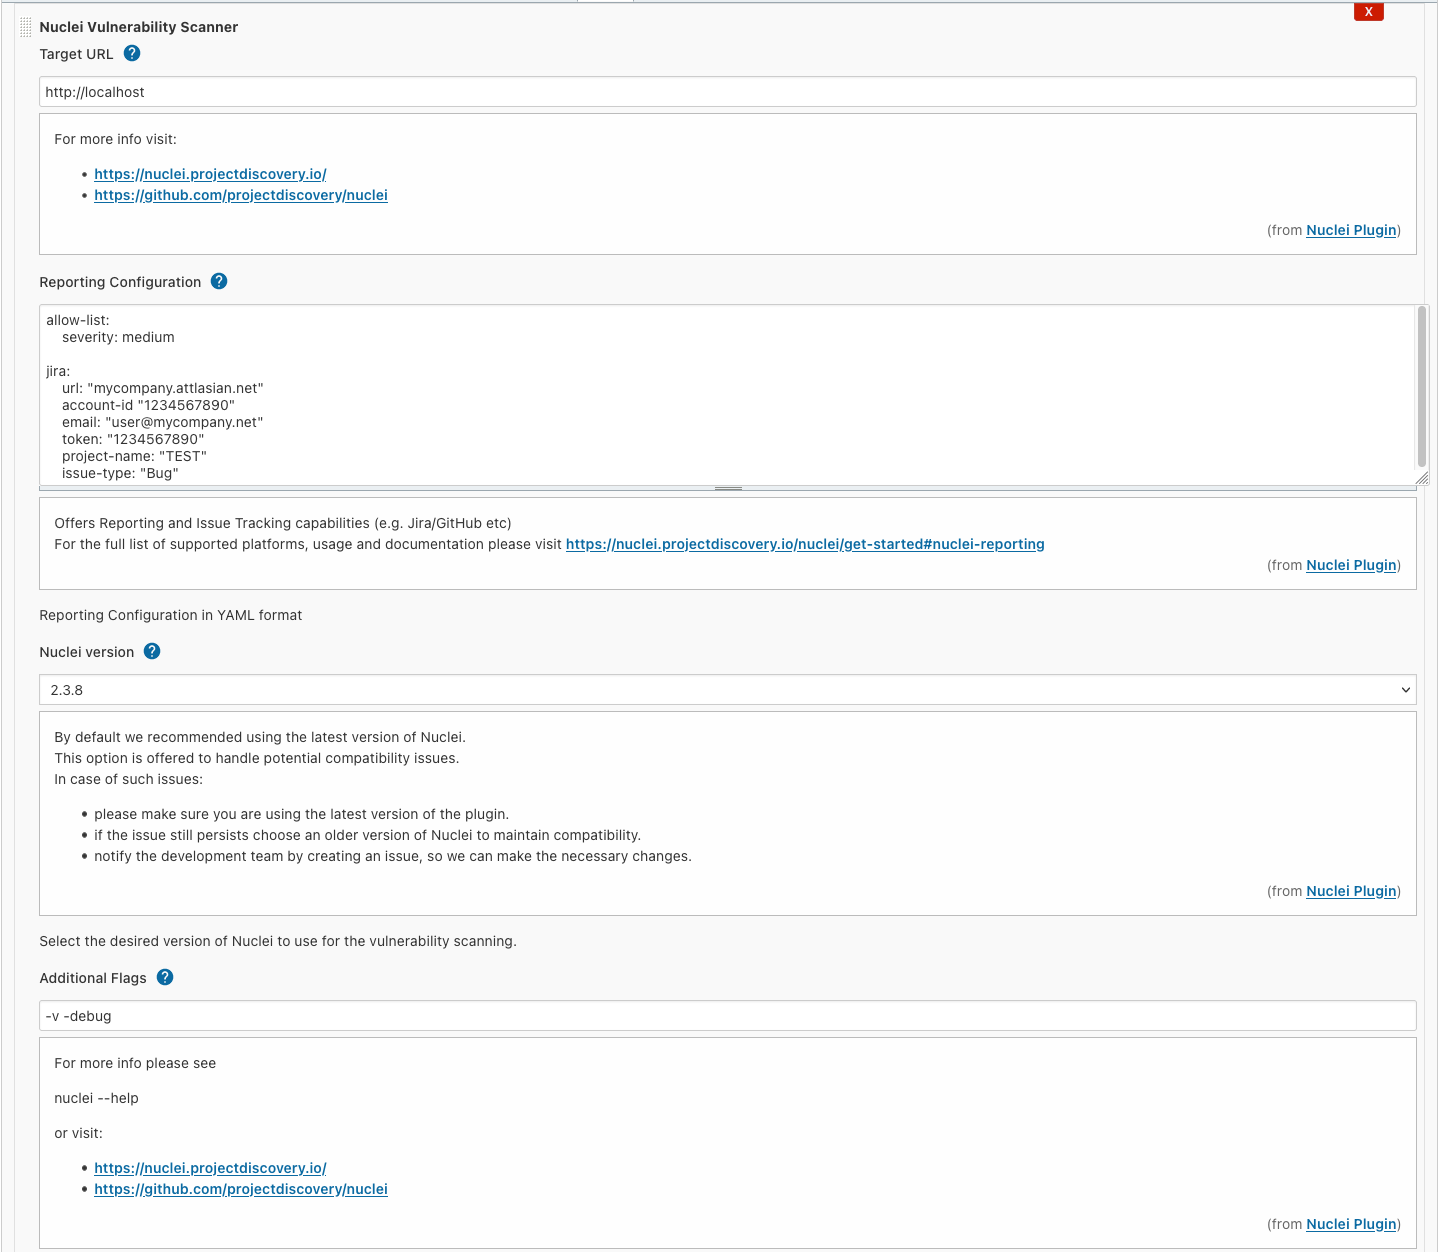
#1
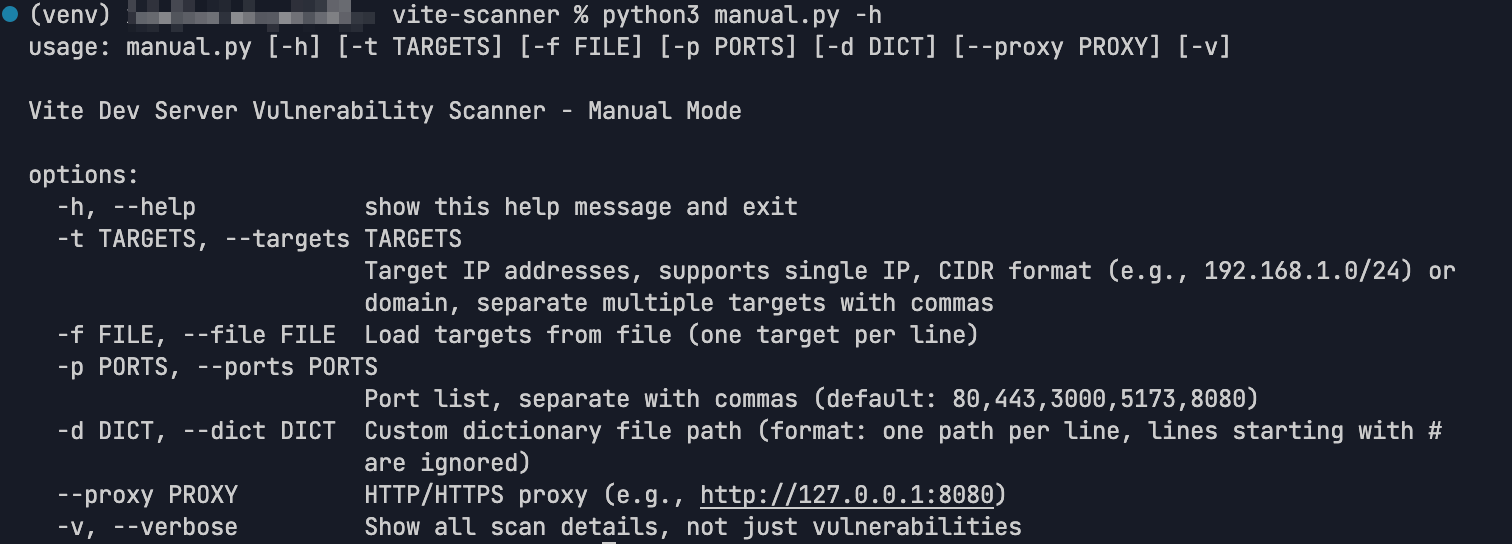
 xuemian168/cve-2025-30208
全网首发 CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
 orwagodfather/react2shell-scanner
RSC/Next.js 远程代码执行(CVE-2025-55182 与 CVE-2025-66478)
 imbas007/cve-2026-64638-poc
CVE-2026-64638:WordPress 认证前 XSS → RCE (XSS2Shell) PoC
 rxerium/cve-2025-52691
CVE-2025-52691 的检测
 kamalx06/xxeripper
黑盒XXE扫描器,通过统计基线、解析器指纹识别和OOB确认检测带内、基于错误和盲注带外注入,并支持SARIF输出。
 foxvr-sudo/bug-bounty-arsenal-v.3
全栈平台,用于授权 Web 应用安全扫描,采用基于检测器的引擎、异步 Celery 工作进程,并提供 React 仪表板用于对发现结果进行分类和导出证据。
 modzero/burp-responseclusterer
Burp 插件,用于对响应进行聚类,以展示已接收响应的概览
 salehlardhi/cve-2023-3519
CVE-2023-3519 漏洞的 nuclei scanner 扫描模板
 zaproxy/zap-api-rust
Rust客户端库,用于OWASP ZAP API,提供对Web应用程序安全扫描、漏洞检测和代理拦截功能的编程访问。
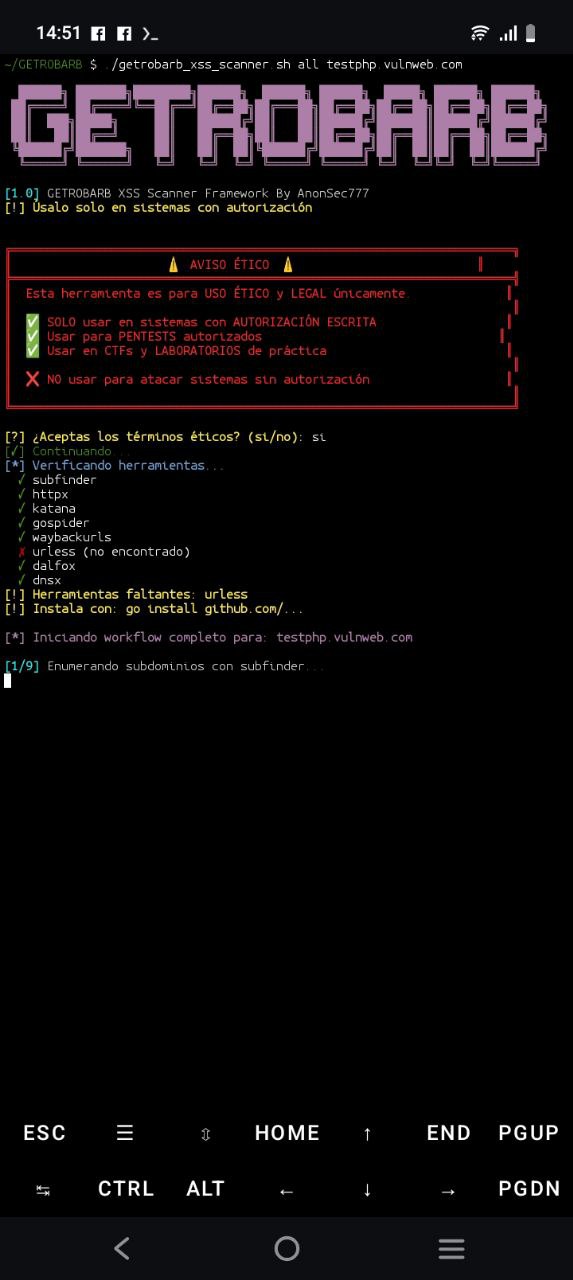 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 rxerium/cve-2025-8110
CVE-2025-8110 的检测模板
 pentagridsec/pentagridresponseoverview
BurpSuite 响应概览扩展 - 通过对响应正文进行分组来发现异常响应
 rxerium/cve-2025-68461
CVE-2025-68461 的检测
 affolter-engineering/xssearch
基于 Rust 的 XSS 扫描器,具备上下文感知的 payload 选择、WAF 检测与绕过、爬取、盲 XSS 回调以及静态 DOM 汇聚点分析功能。
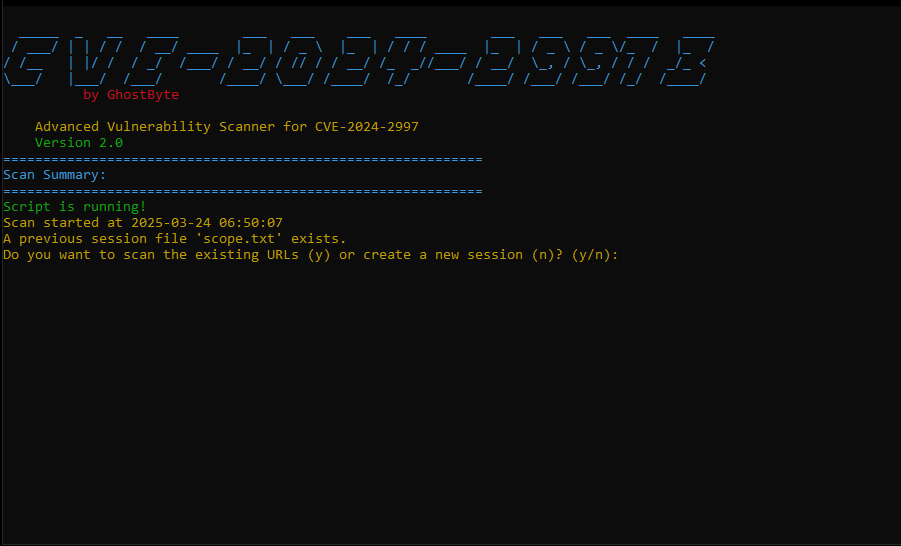 lfillaz/cve-2024-2997
该工具通过检查网站上全面的潜在路径列表,帮助快速识别漏洞,适用于安全评估。
 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
该仓库包含一个Python脚本,用于检查WordPress网站是否存在CVE-2022-3590漏洞,该漏洞利用WordPress pingback功能中的未认证盲服务器端请求伪造(SSRF)。