
 #1
 oscerd/cve-2026-85300
针对 CVE-2026-85300 的可运行 Spring Boot 和 Quarkus 复现程序,演示 camel-pqc 以由 umask 派生的宽松文件权限写入私钥,并验证修复效果。
 oscerd/cve-2026-85260
针对 CVE-2026-85260 的可运行 Spring Boot 和 Quarkus 复现程序,演示受影响版本中 camel-mllp 的 PHI 日志记录,以及修复后的抑制效果。
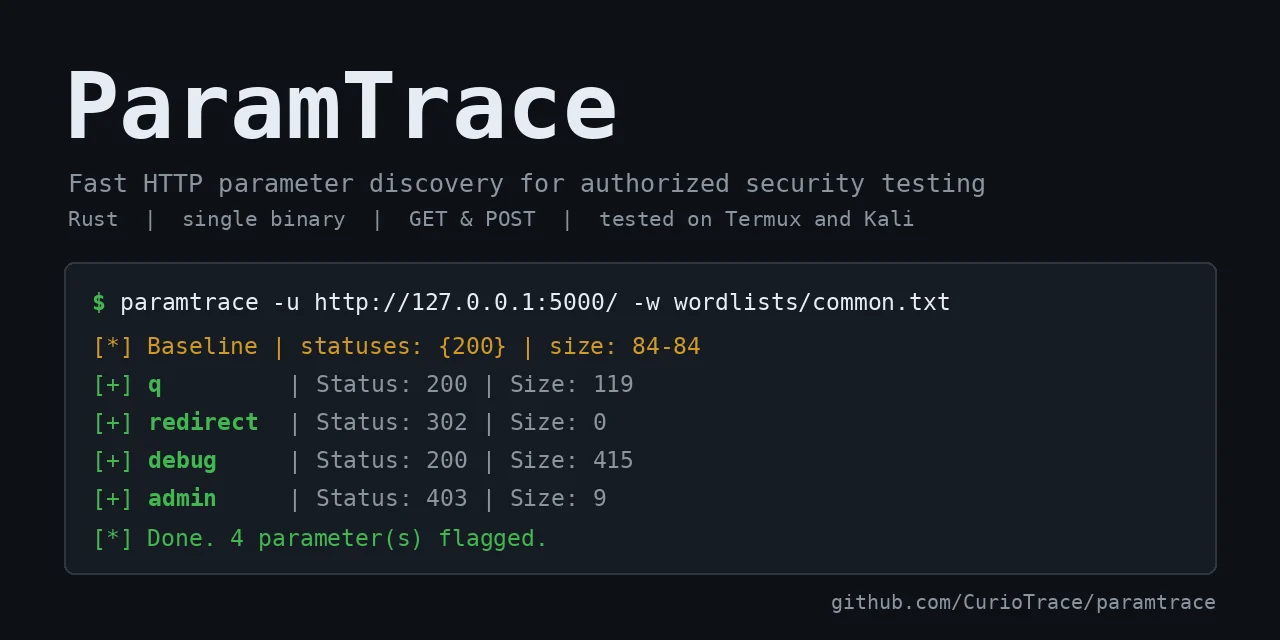 curiotrace/paramtrace
用于授权安全测试的快速 HTTP 参数发现
 maurosoria/dirsearch
Web 路径扫描器
 j3ssie/dynast-bench
一个DAST基准测试,包含故意存在漏洞的应用,并配有用于对扫描器进行评分的标准答案密钥
 hahwul/smugglex
基于 Rust 的 HTTP 请求走私扫描器。
 proviesec/xss-payload-list
精选的跨站脚本载荷、多语言载荷(polyglots)和注入测试规则集合,用于 Web 应用程序渗透测试和漏洞赏金狩猎。
 epi052/feroxbuster
一个快速、简单、递归的内容发现工具,使用Rust编写。
 shenril/sitadel
Web应用安全扫描器
 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。
 stanislav-web/opendoor
OWASP Web 侦察与目录发现平台
 vighnesh91/-logicsentry-ai
离线 SAST/DAST 分诊引擎,解析源代码并重放 HAR 流量,以检测业务逻辑缺陷、BOLA、竞态条件和权限问题,并支持本地 LLM 分诊。
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
用于检测 Atlassian Jira、Confluence 和 Bitbucket 实例中 CVE-2026-21589 任意文件读取漏洞的 Python 检测工具。
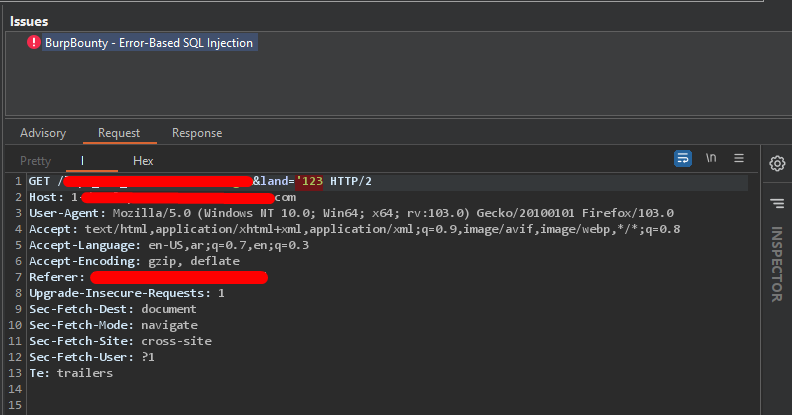 eslam3kl/sqlidetector
简单的Python脚本,支持BurpBouty配置文件,通过发送包含14个payload的多个请求,并检查针对不同数据库的152个正则表达式模式,帮助您检测基于错误的SQL注入。
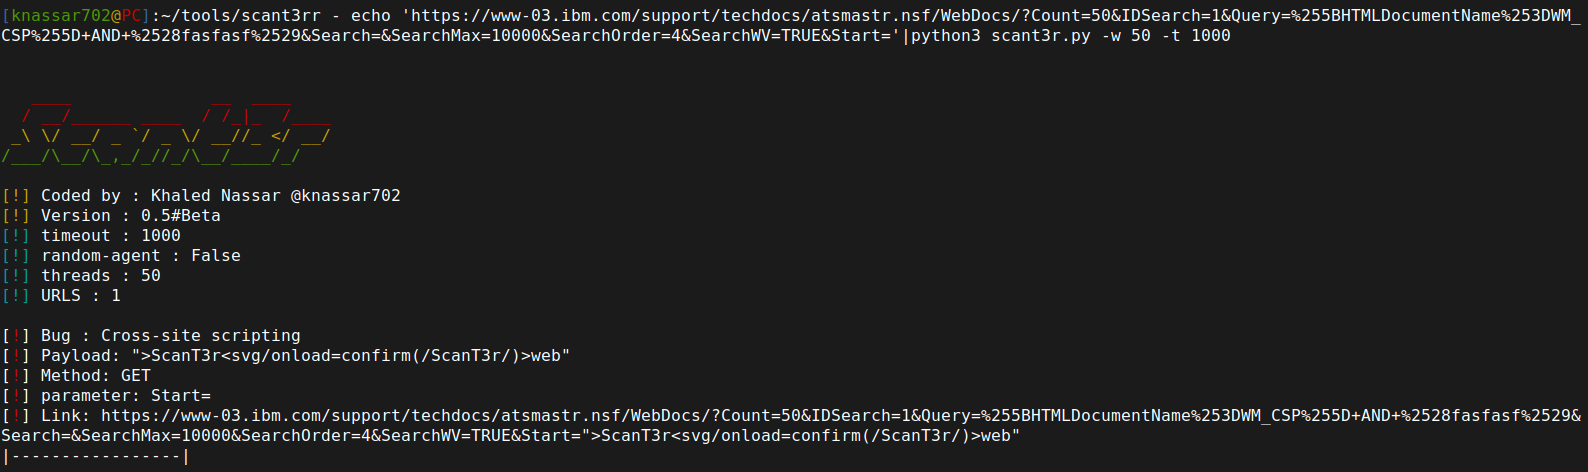 mindpatch/scant3r
基于模块的Web漏洞扫描器和漏洞赏金自动化框架,内置XSS、SSTI、SSRF和Firebase检测引擎。旨在通过提供可重用的安全测试工具来节省编写脚本的时间。
 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 asvorg/cve-2026-105030-poc
一个针对 CVE-2026-105030 的 python3 PoC,涉及 Kener 4.0.0 至 4.1.6 之前版本通过 Dashboard API 导致的隐藏监控数据泄露







