
 #1
 withdk/pulse-gosecure-rce-poc
用于检测CVE-2020-8218是否存在漏洞的工具
 hekadan/cve-2019-7609
基于 Docker 的实验室环境及针对 CVE-2019-7609(Kibana Timelion 远程代码执行)的漏洞利用,包含反向 Shell 载荷与补丁分析。
 irsdl/viewstate-security-workshop
本仓库用于“使用YSoNet (YSoSerial.NET)测试ASP.NET ViewState”的研讨会。
 sachinart/cve-2025-32432
此仓库包含CVE-2025-32432的概念验证漏洞利用脚本,这是影响CraftCMS 4.x和5.x版本的预认证远程代码执行(RCE)漏洞。该漏洞存在于CraftCMS的资产转换生成功能中。
 momika233/cve-2025-55182-bypass
# CVE-2025-55182-绕过-WAF
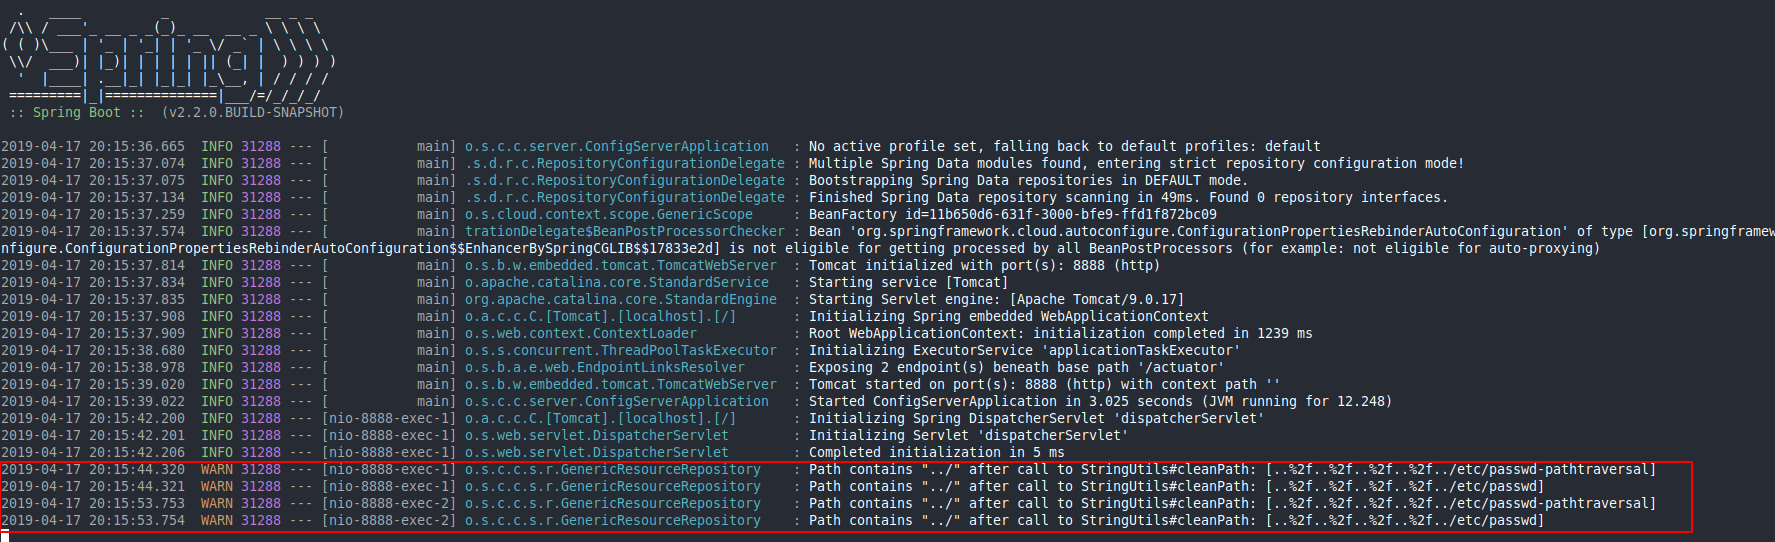 mpgn/cve-2019-3799
CVE-2019-3799 - Spring Cloud Config Server:目录遍历 < 2.1.2, 2.0.4, 1.4.6
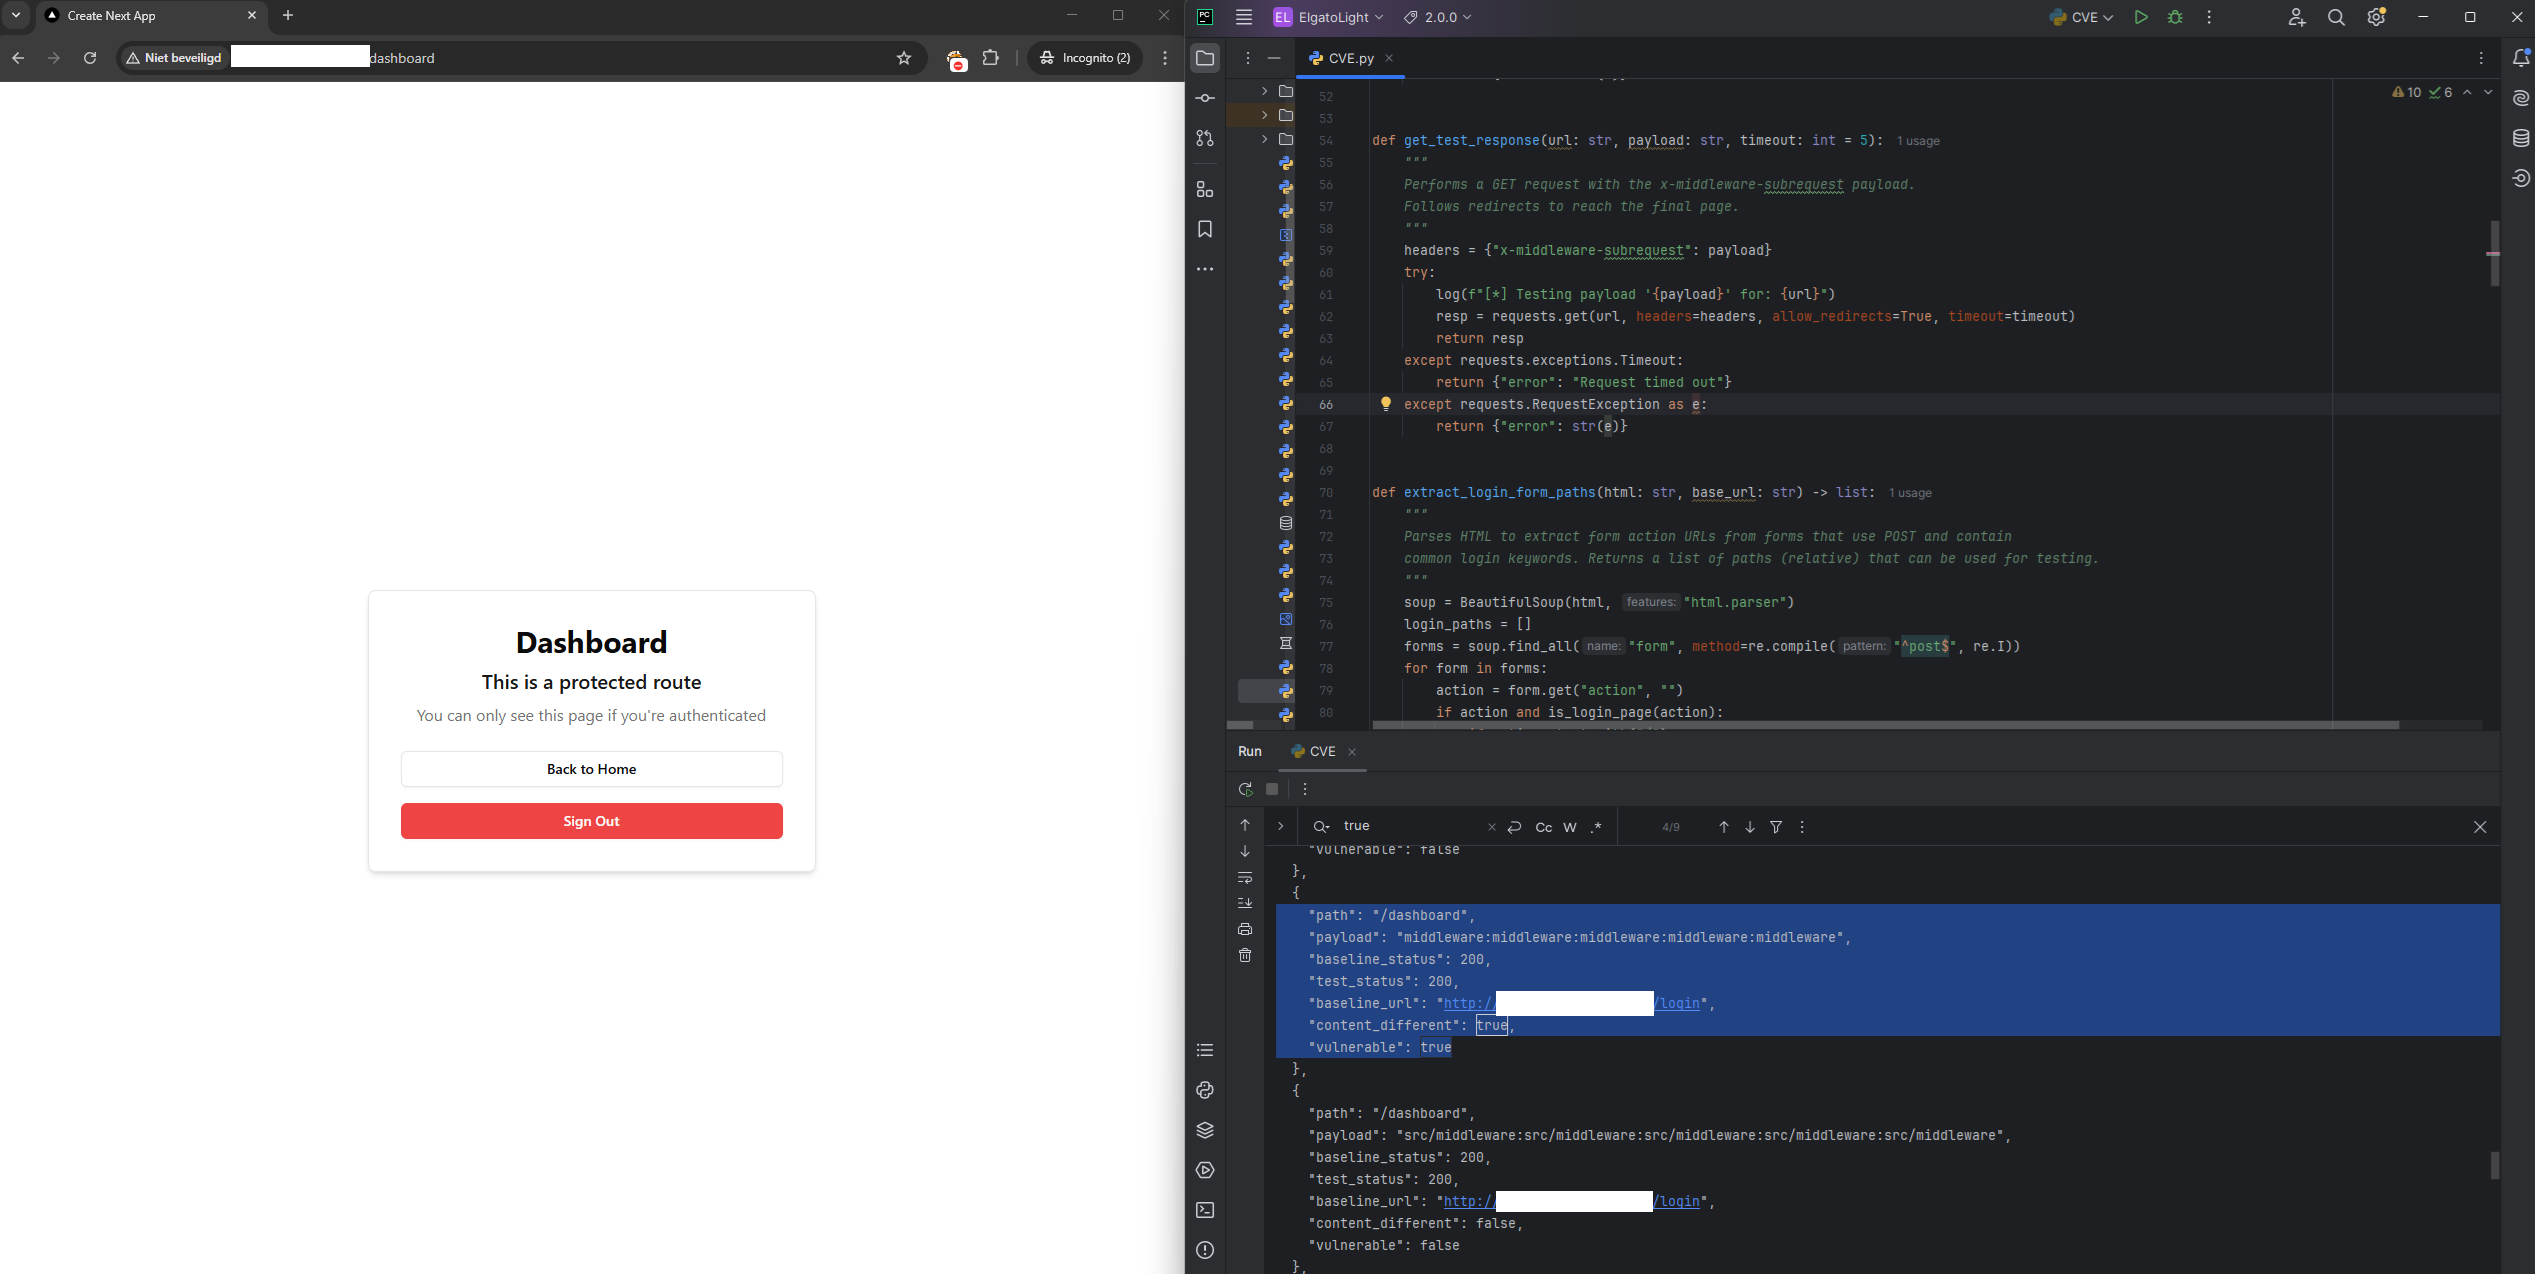 websecnl/cve-2025-29927-poc-exploit
Next.js 中间件中授权绕过漏洞的概念验证
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 coldfusionx/cve-2021-26086
Atlassian Jira Server/Data Center 8.4.0 - 任意文件读取 (CVE-2021-26086)
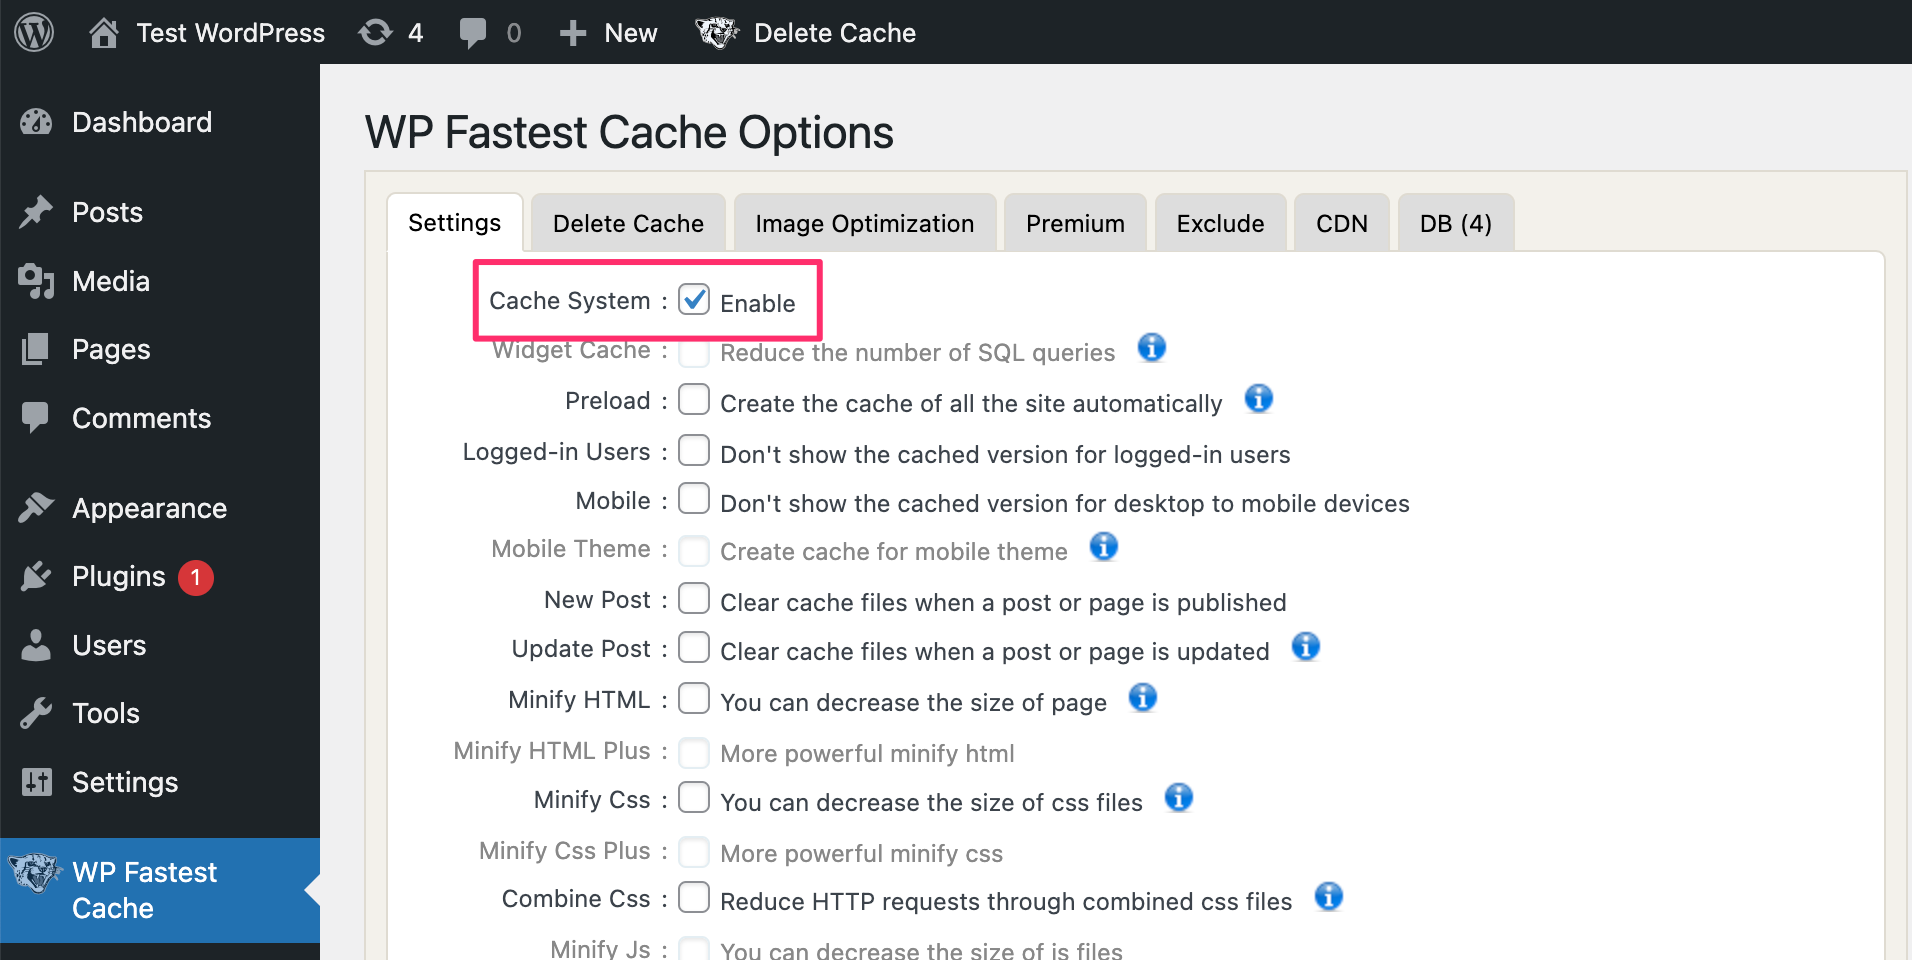 motikan2010/cve-2023-6063-poc
CVE-2023-6063 (WP Fastest Cache < 1.2.2 - 未授权 SQL 注入)
 rvzsec/cve-2023-26035
ZoneMinder 快照中的未认证 RCE - Poc 漏洞利用
 649/pingpon-exploit
用于对从Shodan获取的GPON家庭路由器进行大规模远程代码执行的漏洞利用(CVE-2018-10562)。
 gh-ost00/cve-2024-1071-sql-injection
概念验证 : CVE-2024-1071: 被利用的WordPress漏洞
 m3ssap0/gitlab_rce_cve-2022-2884
利用已知为CVE-2022-2884的GitLab认证远程代码执行漏洞。
 duck-sec/cve-2023-46604-activemq-rce-pseudoshell
该脚本利用CVE-2023046604(Apache ActiveMQ)生成伪 shell。该漏洞由于OpenWire协议中的不安全反序列化,允许远程代码执行。
 d0ge/xsw
XML Signature Wrapping Burp Suite 扩展
 7h30th3r0n3/cve-2026-9082-drupal-poc
Drupal Core PostgreSQL SQL注入PoC - CVE-2026-9082。针对Drupal漏洞的伦理PoC,该漏洞允许匿名用户在基于PostgreSQL的网站上通过JSON:API模块进行SQL注入。









