
 #1
 agienka/blindy
用于自动化暴力破解盲SQL注入漏洞的简单脚本
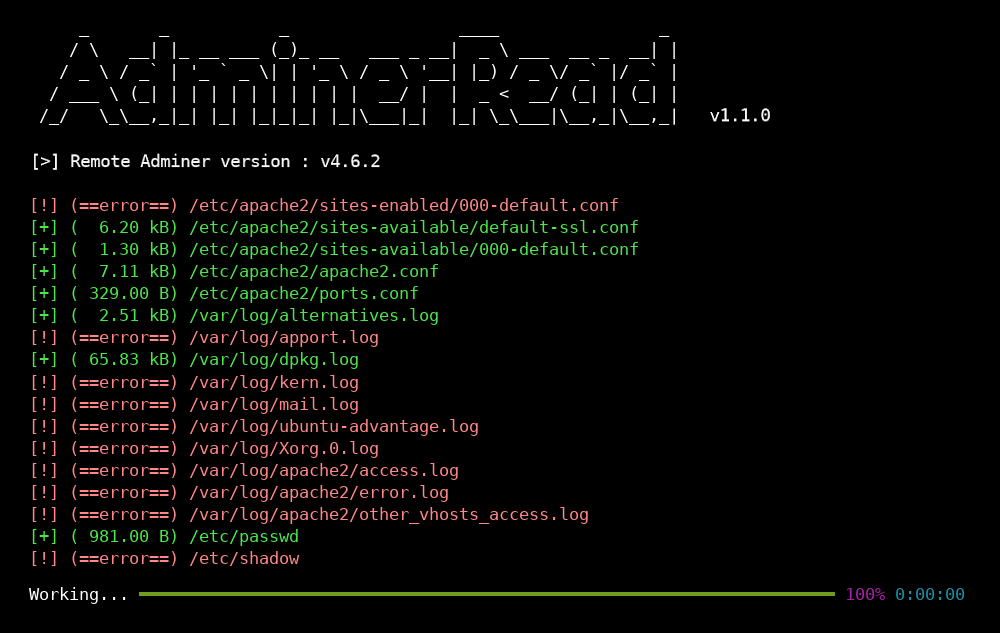 p0dalirius/cve-2021-43008-adminerread
针对 CVE-2021-43008 Adminer 1.0 至 4.6.2 任意文件读取漏洞的利用工具
 abdoghazy2015/ofbiz-cve-2023-49070-rce-poc
Apache OFBiz CVE-2023-49070 的预认证 RCE 概念验证,利用 XML-RPC Java 反序列化在存在漏洞的版本上实现远程代码执行。
 zephrfish/cve-2024-4577-php-rce
用 bash、go、python 和 nuclei 模板编写的 PHP RCE PoC,针对 CVE-2024-4577
 doocop/cve-2022-30190
复现 CVE-2022-30190(Follina)远程代码执行漏洞,该漏洞存在于 Microsoft Office Word 中,可通过恶意 docx/rtf 文件配合 ms-msdt 协议处理器触发。
 nettitude/cve-2024-20356
这是CVE-2024-20356的概念验证,Cisco CIMC中的命令注入漏洞。
 mpgn/cve-2019-7609
Kibana 5.6.15 和 6.6.0 之前版本中 Timelion 可视化器的远程代码执行(RCE)漏洞
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
用于检测FortiOS认证绕过(CVE-2024-55591)的Python脚本,通过探测管理界面的WebSocket连接,识别易受攻击的FortiOS和FortiProxy版本。
 imabee101/cve-2023-44487
用于 HTTP/2 Rapid Reset (CVE-2023-44487) 的 PoC 脚本,该脚本发送精心构造的 HTTP/2 数据流,以在易受攻击的服务器、反向代理和负载均衡器上触发拒绝服务条件。
 xuechiyaobai/cve-2019-9810-poc
Array.prototype.slice 错误的别名信息。
 ambionics/owncloud-exploits
ownCloud 针对 CVE-2023-49105 的漏洞利用
 csenox/gitlab-exiftool-rce
针对 GitLab 13.10.3 之前版本的 Python 漏洞利用程序,通过 GitLab Workhorse 图片上传滥用 ExifTool 的 DjVu 解析,实现远程代码执行。
 alt3kx/cve-2021-26084_poc
CVE-2021-26084 的概念验证漏洞利用程序,针对 Confluence Server 和 Data Center 中的 OGNL 注入漏洞,演示了未认证的远程代码执行。
 flyteas/struts2-045-exp
Struts2 S2-045(CVE-2017-5638)带图形界面的Exp
 imbas007/cve-2026-42533
针对 nginx 堆缓冲区溢出(CVE-2026-42533)的 Exploit,通过两遍捕获覆写(two-pass capture clobbering)实现预认证 RCE。包含信息泄露、堆喷射和反弹 Shell 模块。
 idealdreamlast/cve-2020-9484
用Kali 2.0复现Apache Tomcat Session反序列化代码执行漏洞
 dragoneeg/struts2-048
基于 Python 的 CVE-2017-9791(Apache Struts2 S2-048)概念验证漏洞利用程序,具备检测与命令执行模式,适用于渗透测试。









