
 #1

 brutelogic/unkover
Bash 403/401 访问绕过测试工具,通过头部伪造、方法篡改、路径规范化和编码技术探测 URL,成功时返回 curl PoC。
 euphrat1ca/cve-2020-0618
SQL Server Reporting Services(CVE-2020-0618)中的RCE
 h4x0r-dz/cve-2024-23897
Python 针对 Jenkins CVE-2024-23897 的漏洞利用工具:通过 CLI args4j 解析实现任意文件读取,进而支持远程代码执行(RCE)。可扫描主机并从 Jenkins 控制器中提取敏感文件。
 exodusintel/chromium-941743
Chrome v8 1Day 漏洞利用(作者:István Kurucsai)
 ynsmroztas/keysniper
**CVE-2026-18963** — 通过重置凭据流程实现未经认证的 Keycloak 账户接管。
 s0md3v/shiva
改进的DOS漏洞利用,针对WordPress网站 (CVE-2018-6389)
 hacksysteam/cve-2022-28672
福昕PDF阅读器远程代码执行利用
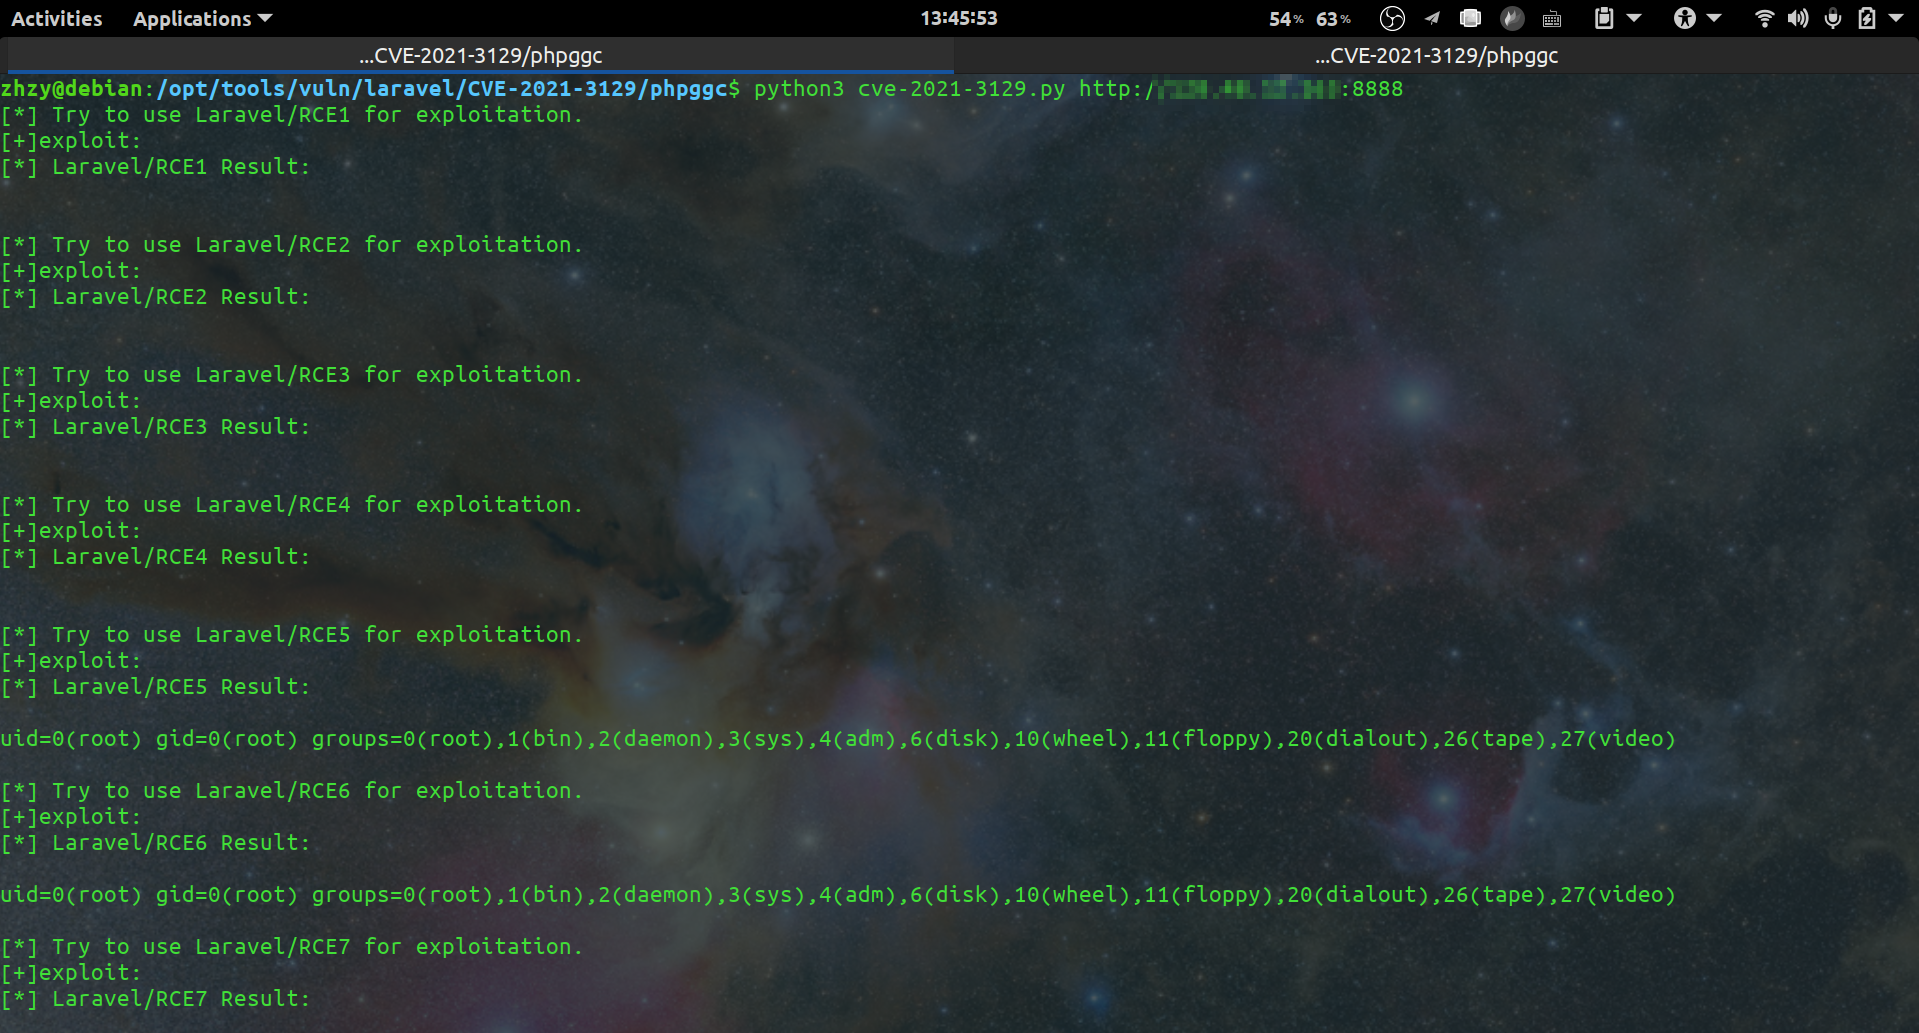 zhzyker/cve-2021-3129
Laravel <= v8.4.2 debug mode: Remote code execution (CVE-2021-3129)
 synacktiv/livepyre
一个旨在利用CVE-2025-54068漏洞并在已知Livewire项目的APP_KEY时实现远程命令执行的工具。
 zapstiko/bug-bounty
以下是一些来自Twitter的漏洞赏金资源
 rafabd1/cve-2026-75604-poc
CVE-2026-75604 的概念验证漏洞利用程序,针对 Windows 托管的 Next.js 应用中的未认证远程代码执行漏洞,支持基于回调的命令执行及本地目标环境搭建。
 nicholasaleks/crackql
利用弱速率限制和成本分析,通过批量别名查询进行暴力破解凭据、绕过双因素认证、枚举用户和模糊测试操作的GraphQL渗透测试工具。
 daxakahackerman/xss-catcher
一个盲XSS检测与XSS数据捕获框架
 jas502n/cve-2019-12409
Apache Solr 远程代码执行(ENABLE_REMOTE_JMX_OPTS="true")
 thegejr/springshell
Spring4Shell - Spring Core 远程代码执行 - CVE-2022-22965
 bhavsec/autopentest-ai
Agentic Pentesting MCP 服务器,用于发现、利用和报告 Web 应用程序漏洞。
 moopinger/smugglefuzz
用 Go 编写的快速 HTTP 降级走私扫描器。









