
 #1
 projectdiscovery/network-fingerprint
用于 nuclei 网络模板的指纹生成辅助工具
 aazhuliang/cve-2021-31956-exp
CVE-2021-31956 的漏洞利用程序,这是一个 Windows 内核权限提升漏洞,针对 Windows 10 1903。提供了用于本地权限提升的概念验证实现。
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - 最佳 CertiGhost AD CS 多漏洞利用框架 | 高级工具包,具备恶意 DC/LDAP 服务器、证书滥用、PKINIT 哈希提取功能。特性:安全检测检查,完整多线程利用。🛡️ CVSS 8.8 高危 - 请合乎道德地使用,保持合法。🔒
 elevenpaths/siemframework
模块化Python3攻击框架,用于自动化利用SIEM平台(Splunk、Graylog、OSSIM、QRadar、McAfee),通过凭证窃取、载荷部署和后渗透模块实现。
 githubsecuritylab/seclab-taskflows-fuzzing
一个由 GitHub Security Lab Taskflow Agent 驱动的 LLM 驱动模糊测试流水线
 deepbluedynamics/grubcrawler
世界上最快的自主爬虫。重塑。再造。备战。
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 blacksnufkin/cheshire
Adaptix C2服务插件,用于从操作员UI驱动LitterBox负载分析。
 dimastopel/certdepot
立即免费创建自己的自签名 SSL 证书
 leebaird/engagement-mgr
Engagement Manager 是一个用于跟踪攻击性安全项目的 Web 应用程序。它采用现代 UI,基于 Next.js、Prisma 和 PostgreSQL 构建。
 ejfkdev/dj
通过静态分析网站 HTML 和 JS,检测 webpack 分块、import() 懒加载和源映射,动态提取动态加载的 JavaScript 文件以进行侦察。
 arpsyndicate/vedas-signatures
VEDAS 驱动的自主生成 + 社区贡献:面向超过 15k 个 CVE 的 Suricata 与 Nuclei 规则
 psmths/reave
WIP 专为虚拟机监控器设计的后渗透利用框架。
 sadreck/crackerjack
基于 Web 的 Hashcat 图形界面,通过会话管理、掩码生成、字典支持和多用户访问简化密码破解流程。
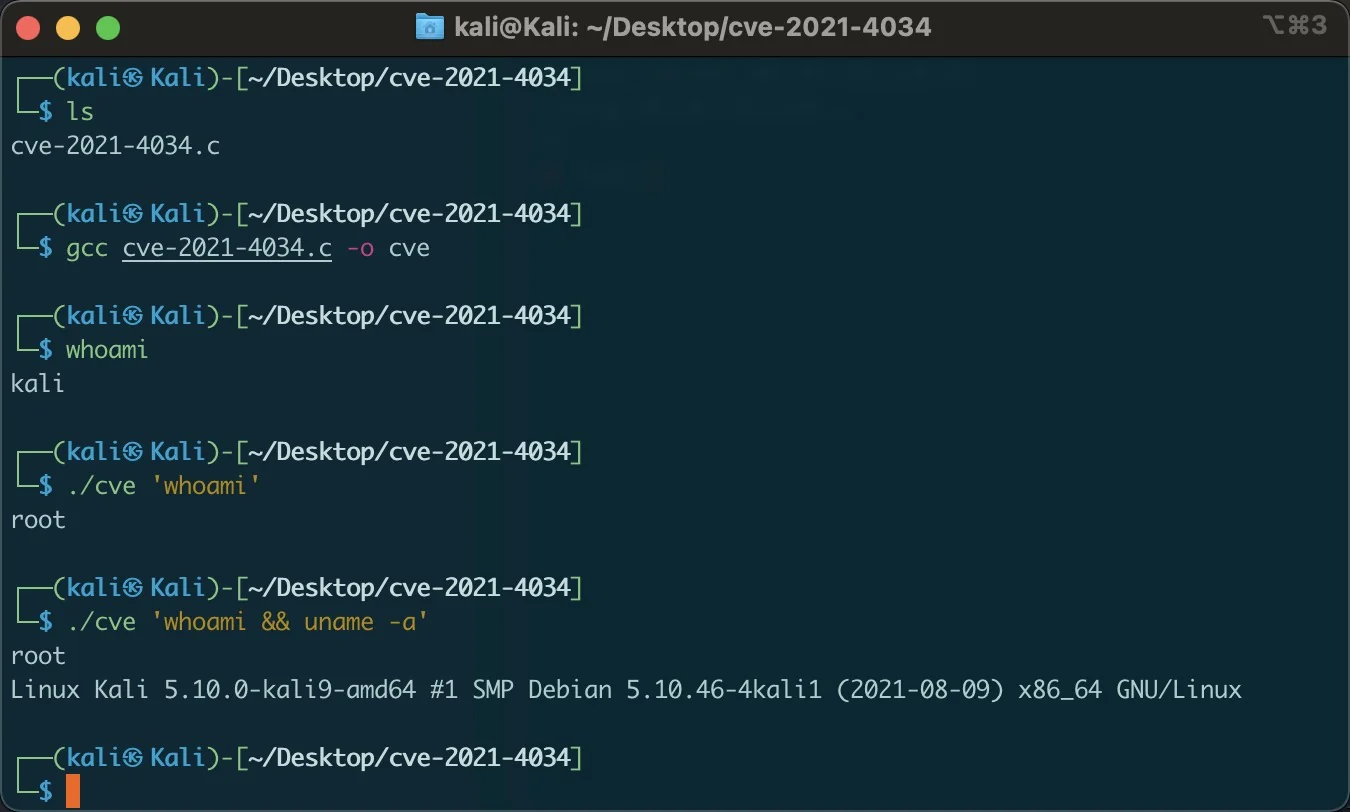 zhzyker/cve-2021-4034
polkit pkexec 本地权限提升漏洞,用于添加自定义命令
 trailofbits/reverie
KKW零知识证明系统在任意环上的高效实现,为证明者和验证者提供线性证明时间和128位安全性。









