#1

 spamscanner/url-regex-safe
用于URL的正则表达式匹配。url-regex的维护、安全且浏览器友好版本。解决了Node.js服务器中的CVE-2020-7661。
 crissyfield/super-trouper
MCP 服务器将 Frida 插桩作为工具暴露,供编码代理连接设备、检查进程、管理会话并加载 JavaScript 脚本。
 wardgate/wardgate
AI代理的安全网关——凭据隔离的API代理与策略控制的远程执行(conclaves)。缩小爆炸半径!
 rsmudge/cve-2020-0796-bof
Cobalt Strike Beacon Object File,实现CVE-2020-0796 SMBGhost本地权限提升,具备令牌窃取和会话提升双重武器化途径。

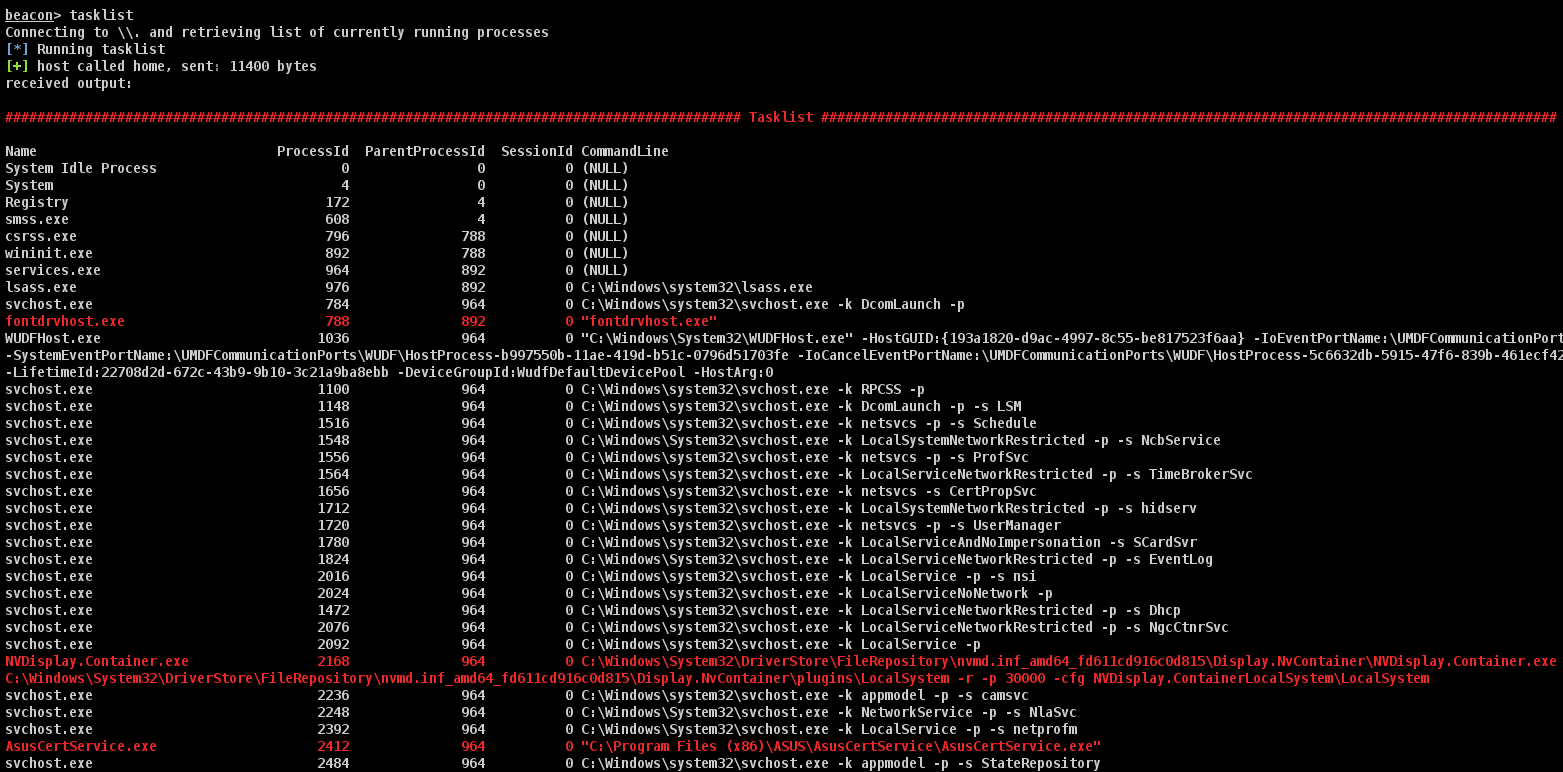 octoberfest7/cohab_processes
一个小型的Aggressor脚本,帮助红队识别主机上的外来进程。
 matank001/moxy
Moxy 是一款开源的 DAST 工具,专为现代 Web 应用安全测试而设计。它提供易于使用的界面,并具备代理能力,以辅助和自动化渗透测试工作流程。
 icyguider/nimcrypt
使用Nim编写的PE加密器
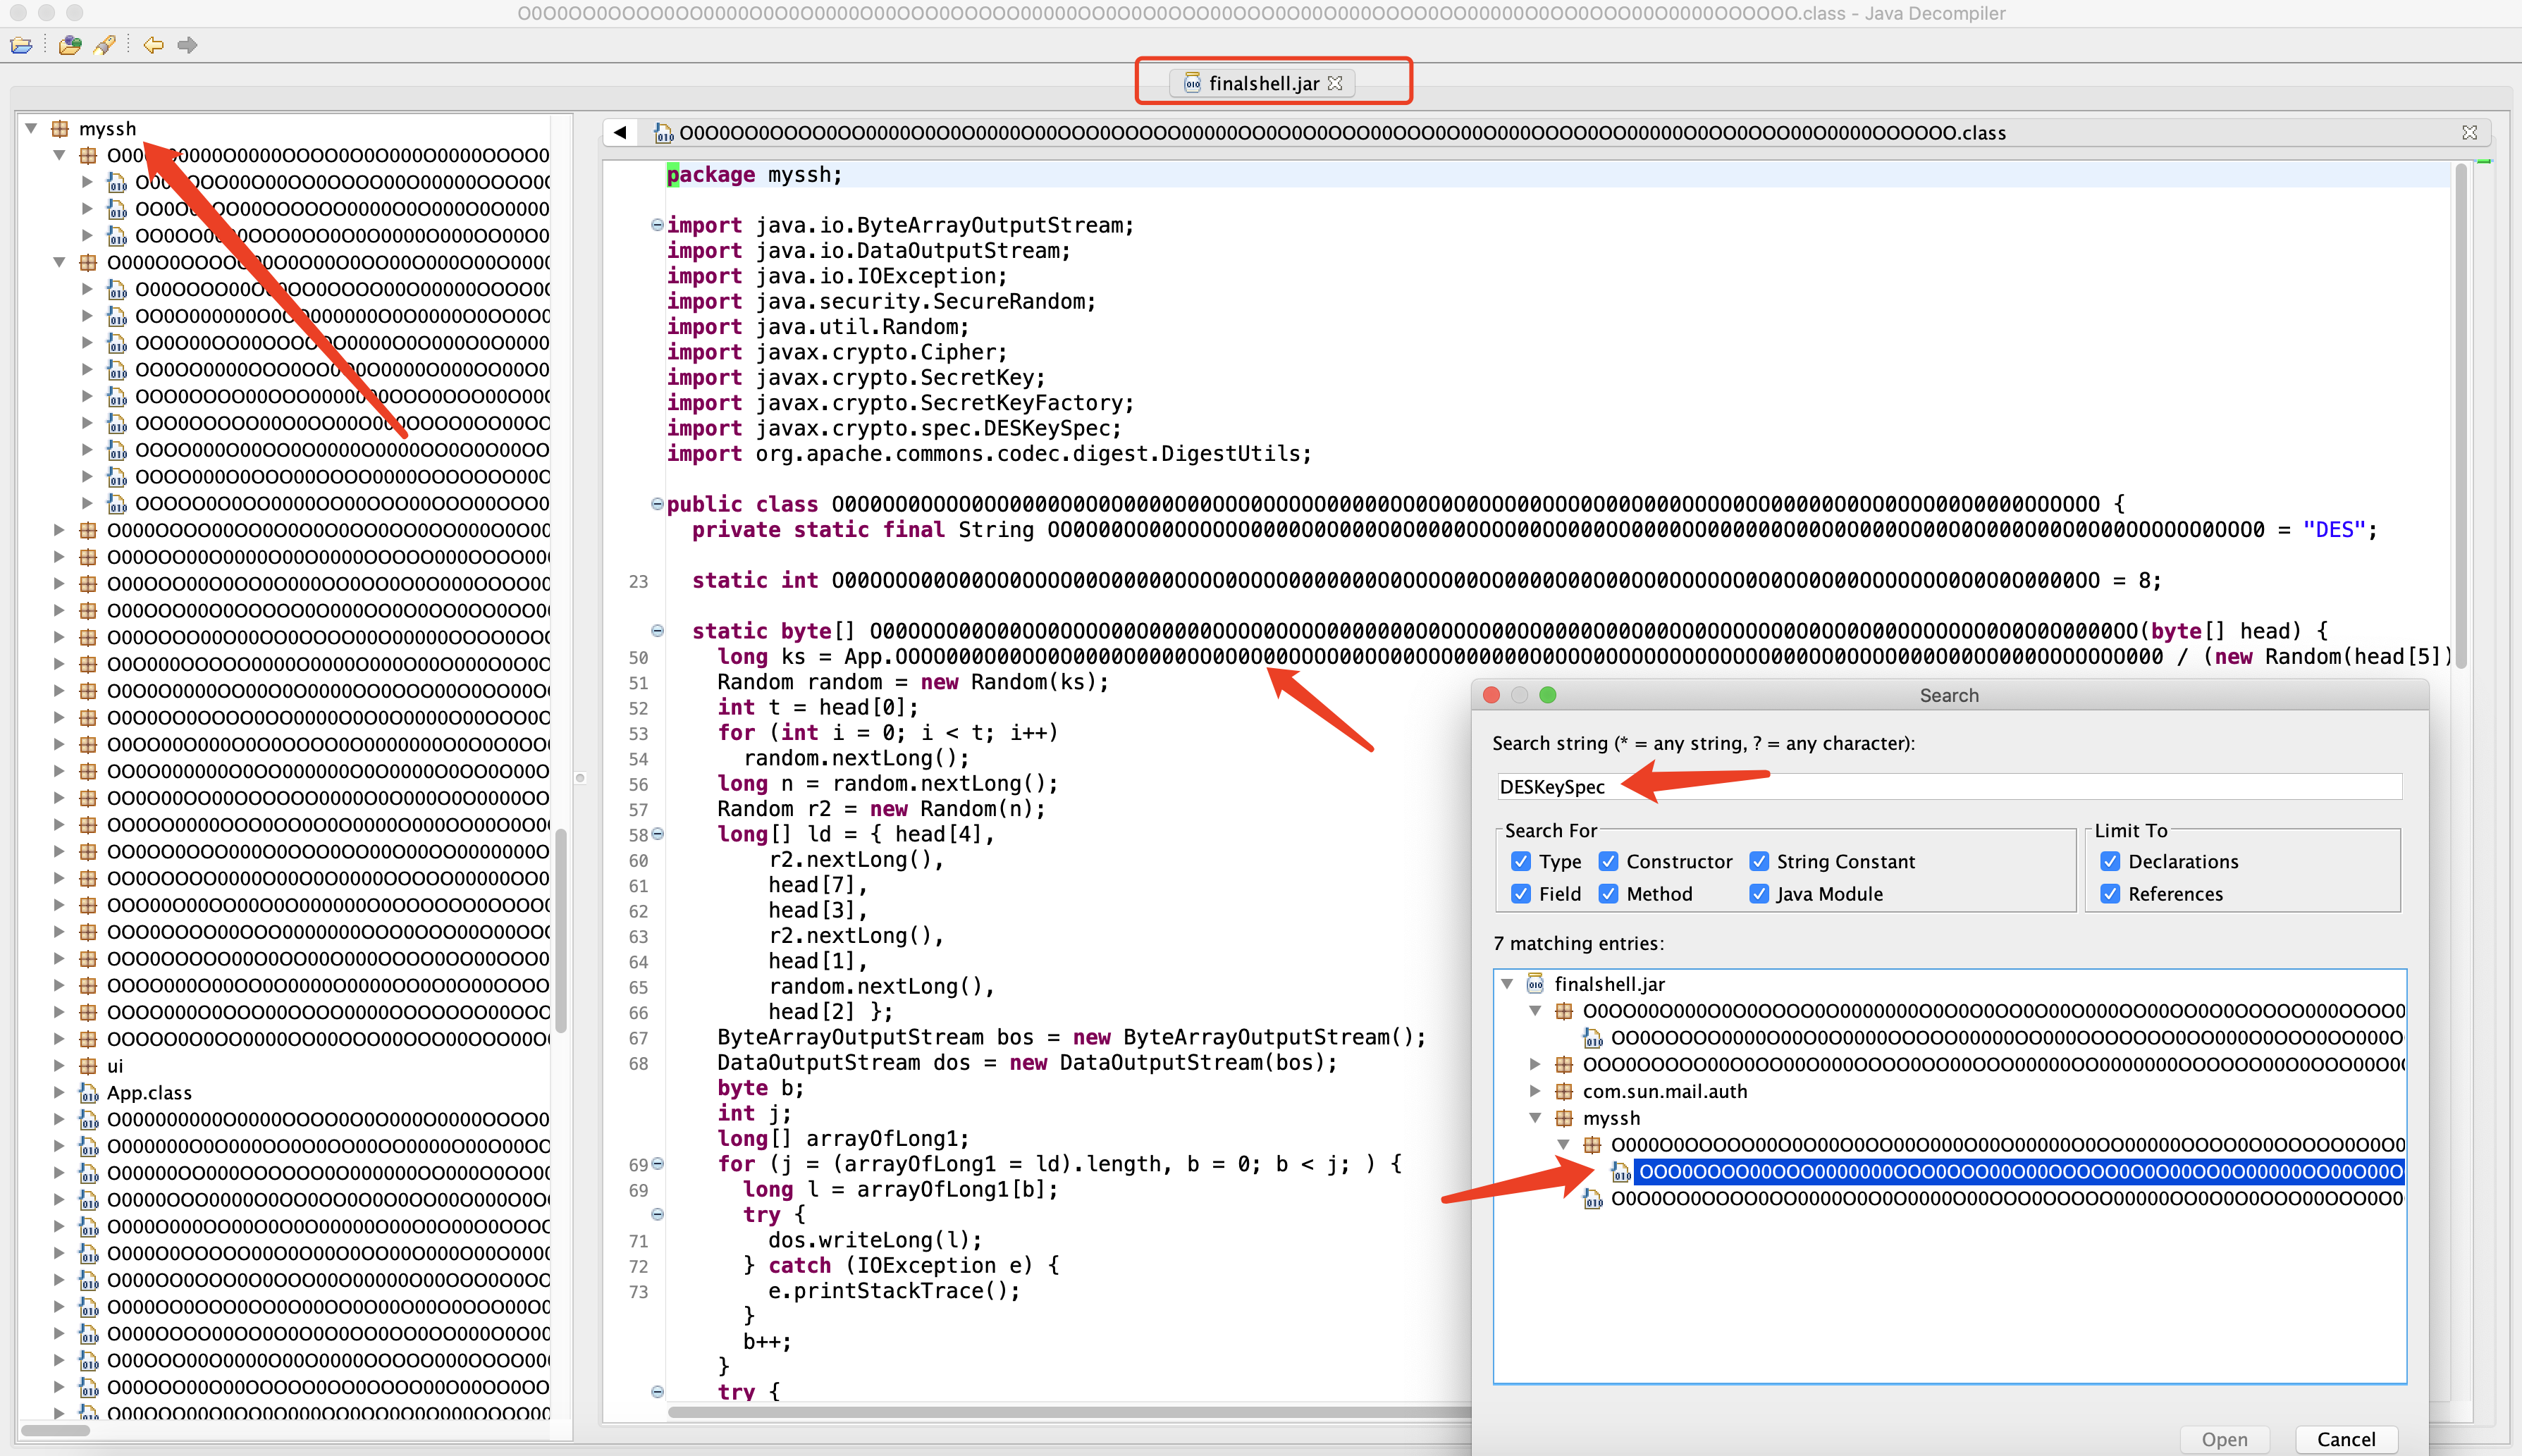 jas502n/finalshelldecodepass
FinalShellDecodePass 加密解密
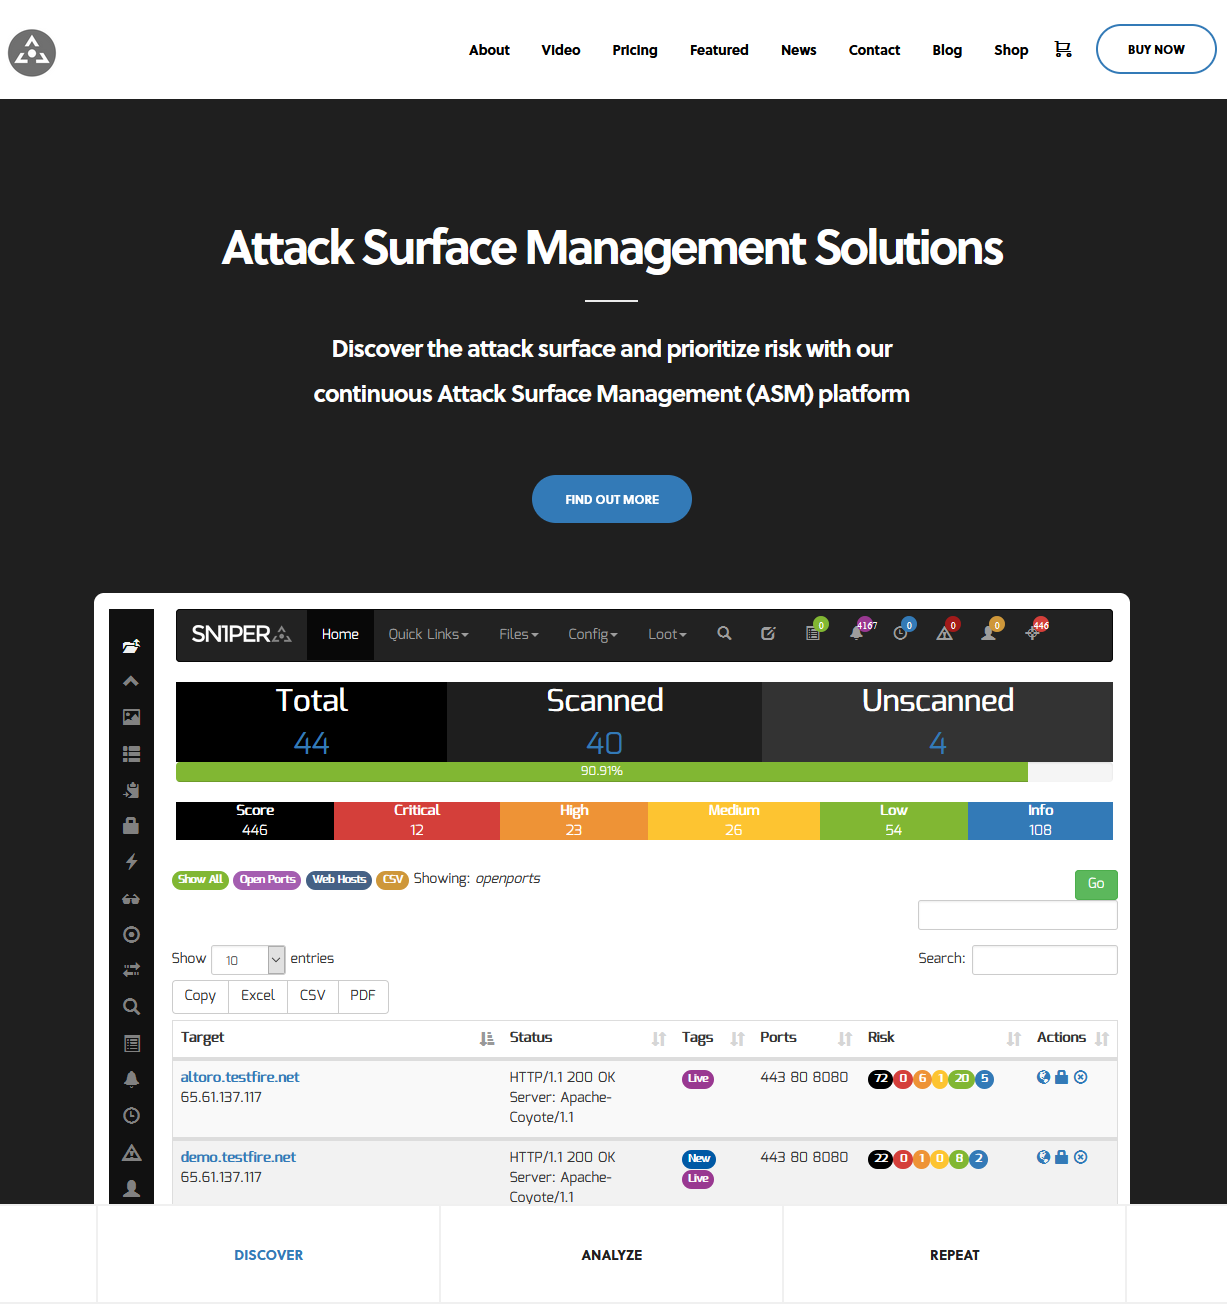 1n3/attacksurfacemanagement
借助我们持续的攻击面管理 (ASM) 平台 - Sn1per Professional,发现攻击面并确定风险的优先级 #pentest #redteam #bugbounty
 markakd/container_escape
针对 CVE-2026-80521 和 CVE-2026-52910 的容器逃逸概念验证漏洞利用,附带一次性 QEMU/Ubuntu 虚拟机测试环境,用于安全执行 PoC。
 go-appsec/toolbox
通过 CLI 和 MCP 实现人类与智能体之间的协作式应用安全测试
 stillbigjosh/adaptix-serverless-c2
用于 AdaptixC2 v1.2 的无服务器 C2 传输插件,使用 AWS Lambda + DynamoDB 作为中继基础设施。
 calfcrusher/maccaronic2
一个概念验证的命令与控制框架,利用了强大的 AsyncSSH Python 库(该库提供 SSHv2 协议的异步客户端和服务器实现)以及 PyNgrok 封装,以集成 ngrok。
 j-0-t/staekka
Stækka Metasploit - 扩展 Metasploit
 j4nn/cve-2020-0041
针对 Android 内核漏洞 CVE-2020-0041 的本地权限提升利用程序,可跨设备和内核版本移植。
 duriantaco/ravage
基于证据的自主网络安全测试,针对受控且授权的目标。提供可复现的实验环境、审计追踪、报告以及 XBEN 基准测试。