
 #1

 r0rt1z2/ghostlock
针对部分 Amazon 设备的内核 root 漏洞利用(CVE-2026-43499)
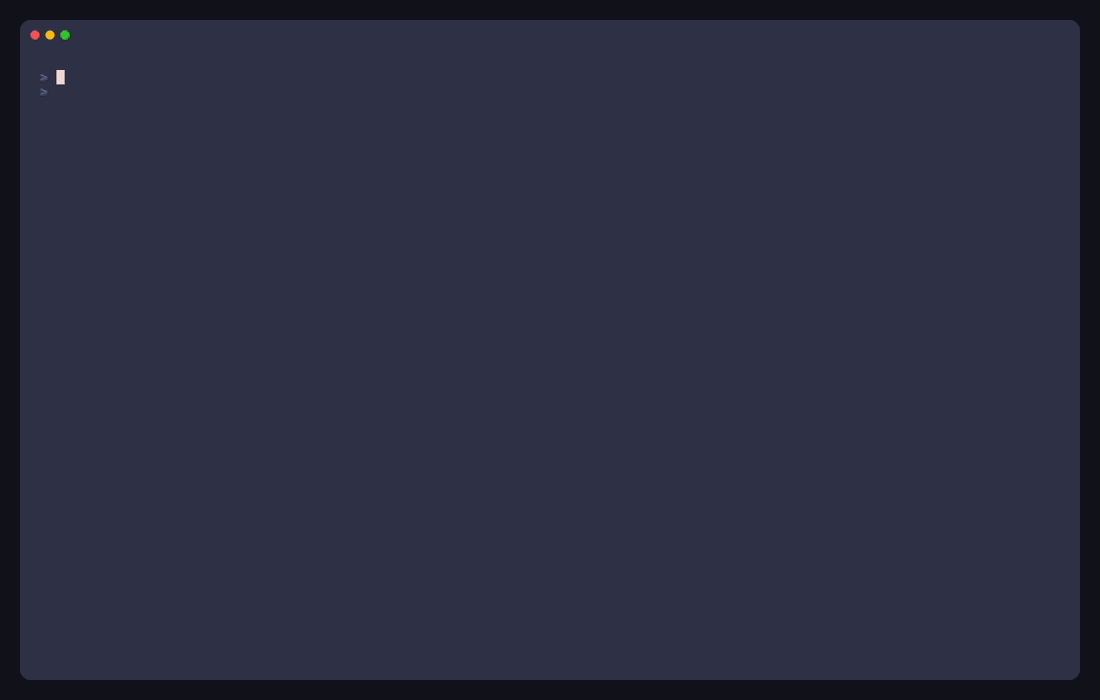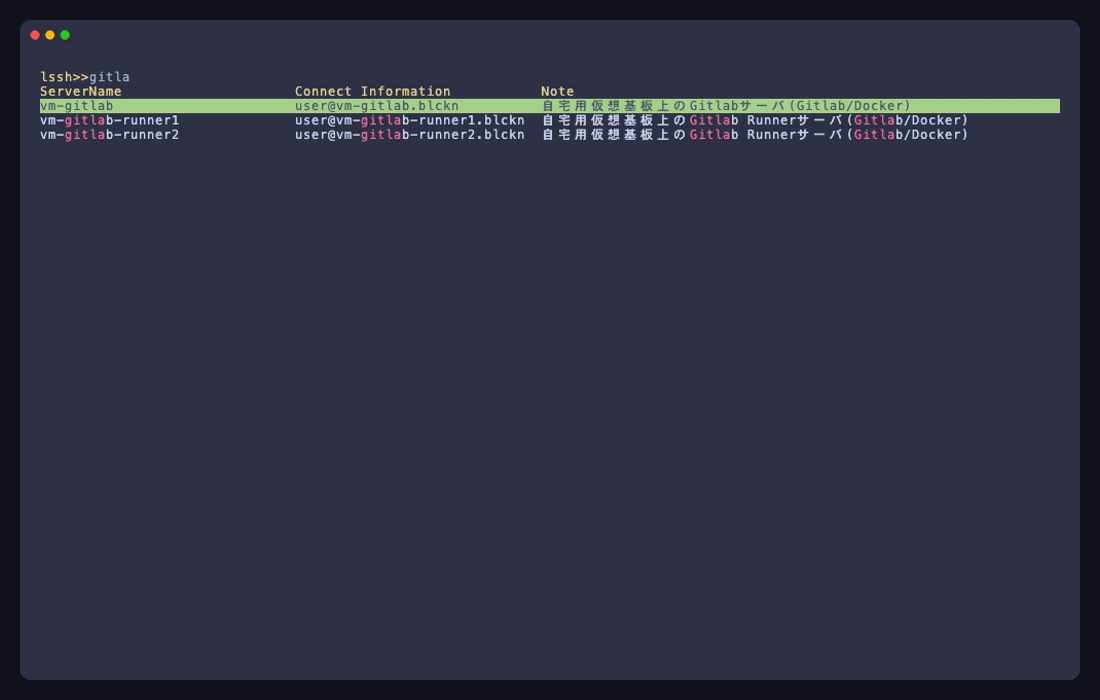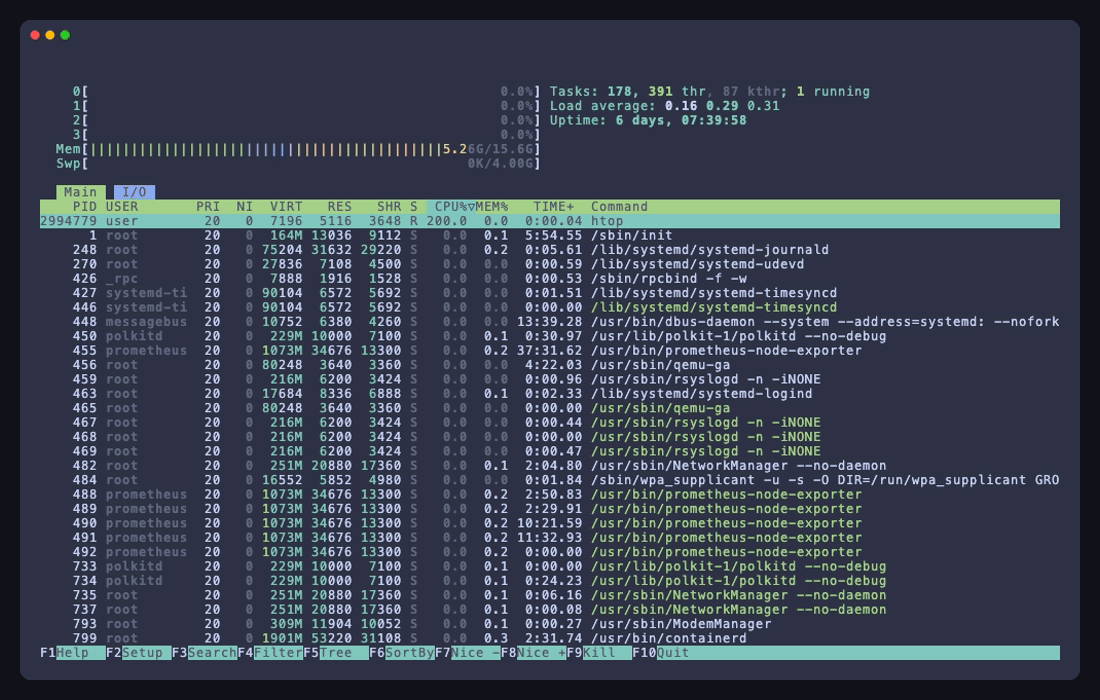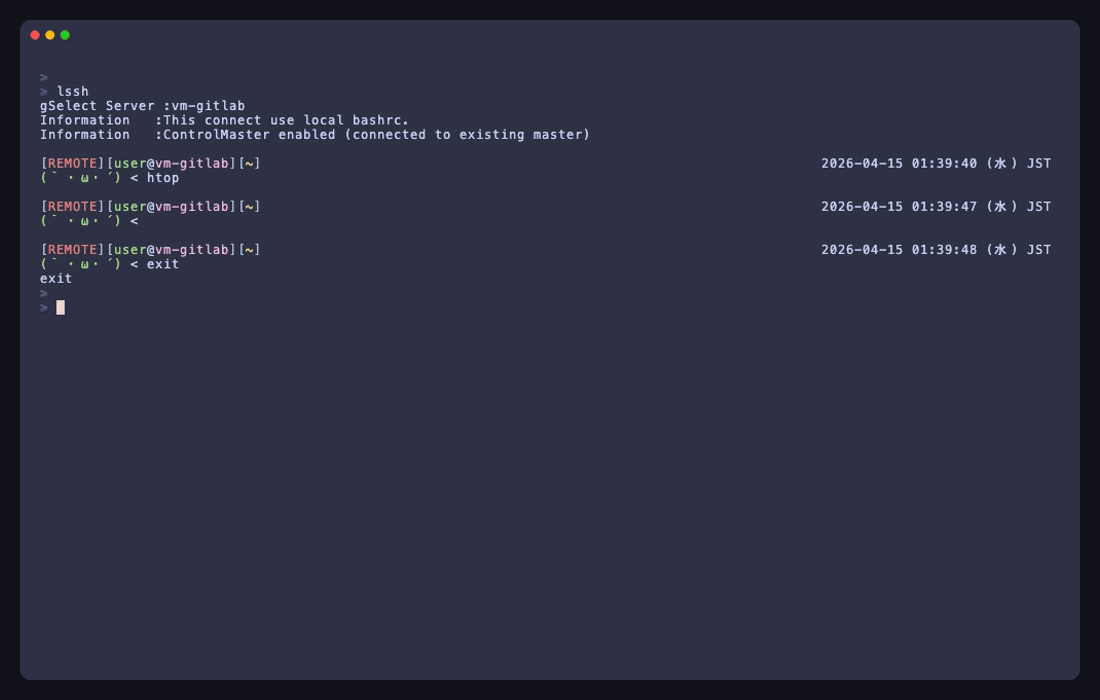 blacknon/lssh
一款终端原生的远程访问套件,支持SSH、云资产清单、供应商支持的连接器、并行命令、复用工作区、文件传输和监控。

 bombadil-systems/zombie-zip
通过声明 Method=0(stored)却包含 DEFLATE 压缩有效载荷来逃避杀毒软件检测的畸形 ZIP 压缩包。

 shivamrai2003/reconky-automated_bash_script
Reconky 是一个优秀的内容发现 bash 脚本,专为漏洞赏金猎人设计,它能自动化大量任务,并以井然有序的形式组织起来,帮助他们高效推进工作。
 opsxcq/docker-tor-hiddenservice-nginx
在Tor网络中轻松搭建隐藏服务


 0xshe/fuck-cdn
Automated CDN origin-IP discovery skill for Claude Code that runs 40+ prioritized OSINT methods, cross-validates candidates via SSL and HTTP…
 nvisosecurity/pycobalthound
pyCobaltHound 是一个针对 Cobalt Strike 的 Aggressor 脚本扩展,旨在实现 Cobalt Strike 与 Bloodhound 之间的深度集成。
 pigpagnet/save-telegram-chat-history
浏览器扩展,用于将 Telegram 聊天记录导出为文本,包括来自已删除账户的消息,具有可配置的输出格式和日期格式。
 nullsecuritynet/tools
精选的安全工具、漏洞利用、概念验证代码、Shellcode 和脚本集合,用于渗透测试和教育性进攻安全研究。
 lyehe/porterminal
快速简陋的网页/MCP终端隧道,连接你的手机和电脑
 brutelogic/unkover
Bash 403/401 访问绕过测试工具,通过头部伪造、方法篡改、路径规范化和编码技术探测 URL,成功时返回 curl PoC。










