
 #1
支持各种网络安全工作流程和任务的通用工具、框架和环境。
Kitploit 推荐

 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 outflanknl/wdtoggle
一个用于Cobalt Strike的信标对象文件(BOF),它使用直接系统调用来启用WDigest凭据缓存。
 jakehildreth/locksmith2
一个面向 AD 管理员、防御性安全专业人员和“肮脏”红队成员的 AD CS 工具包
 prime-radiant-inc/superpowers-evals
行为评估实验室(Quorum)服务于超级力量项目,该项目通过QA代理驱动真实的编码代理CLI(如Claude、Codex、Gemini、Kimi等),并根据场景标准和确定性后检查对其工作流合规性进行评分。
 snovvcrash/divideandscan
将全端口扫描结果分割,并将其用于有针对性的Nmap运行。
 penberg/chimera
将不受信任的代码沙箱化,并安全访问主机。

 joshuakasa/van-gonography
将您任意类型的文件🕵️♂️隐藏到您选择的图片中,利用隐写术实现。
 jack-new-project/zeebsploit
模块化渗透测试漏洞利用框架,具备自动化有效载荷生成、侦察模块和后渗透利用能力。
 hpfeeds/hpfeeds
Honeynet Project 通用认证数据馈送协议
 besser82/libxcrypt
用于 descrypt、md5crypt、bcrypt 及其他算法的扩展加密库

 allevon412/teamsimplant
针对 Microsoft Teams 的隐蔽 DLL 代理植入工具,通过解除挂钩技术注入 AES 加密的 shellcode,利用 Metasploit Meterpreter 会话提供持久后门访问。
 usbarmory/gotee
Go 可信执行环境 (TEE)
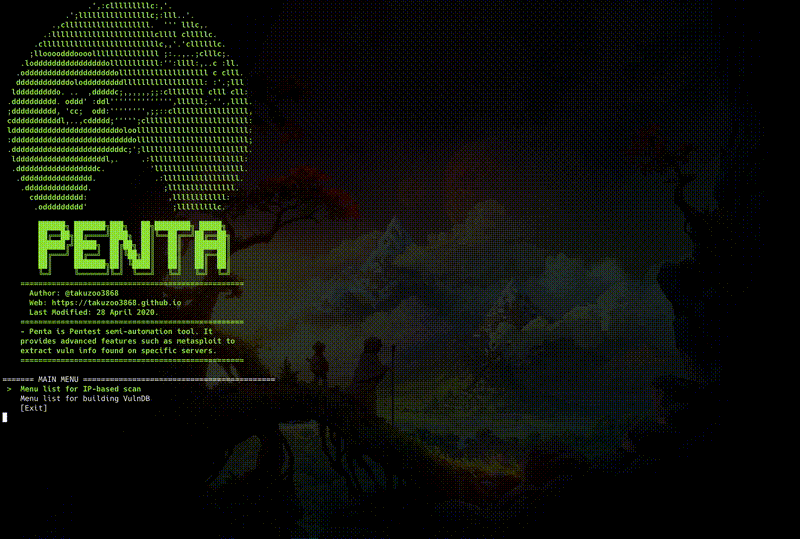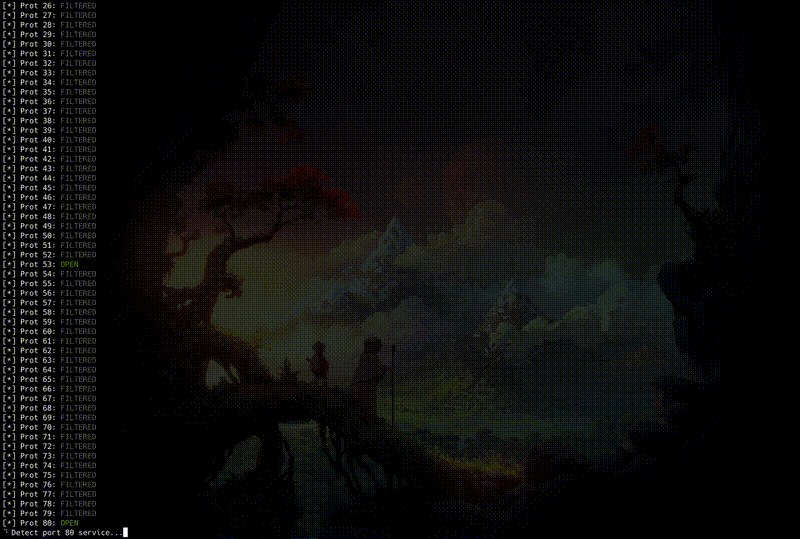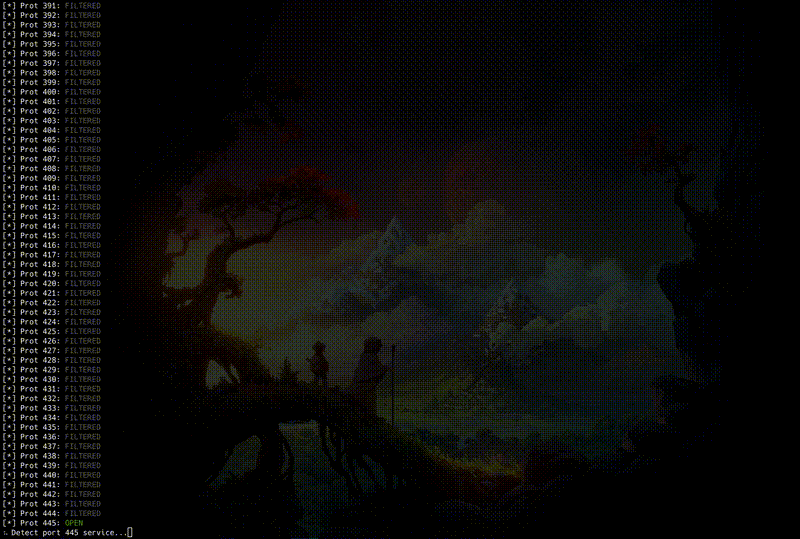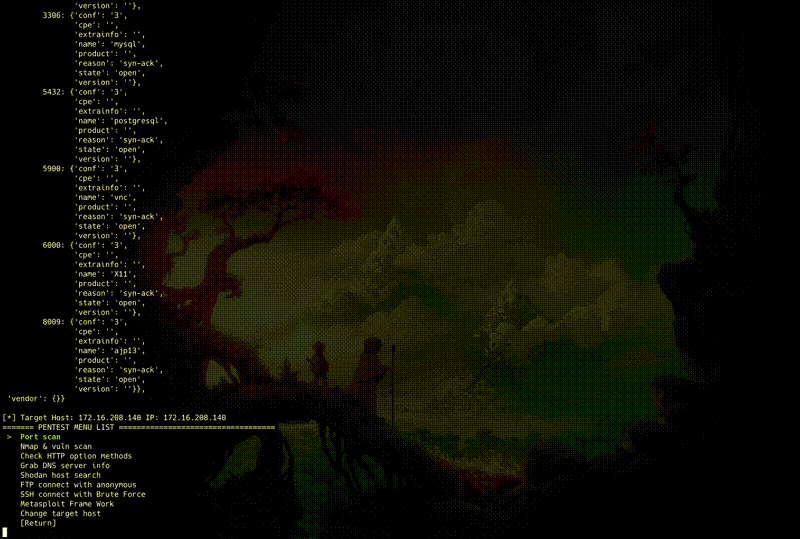 takuzoo3868/penta
开源的一体化命令行工具,用于半自动化渗透测试。
 portswigger/burp-extensions-montoya-api-examples
演示 Montoya API 的 Burp Suite 扩展示例,涵盖 HTTP 和代理处理器、自定义扫描检查、Intruder 载荷、WebSocket 处理以及 Collaborator 集成。

 justmao945/mallory
基于SSH的HTTP/HTTPS代理








