
 #1

 itaymigdal/nimbo-c2
Nimbo-C2 是又一个(简单且轻量级的)C2 框架
 inf0secrabbit/badassmacros
一个C#工具,用于生成带有shellcode注入、VBA清除和沙箱检测的恶意VBA宏,适用于红队行动。
 nccgroup/autopwn
指定目标并针对它们运行工具集
 xchwarze/frieren
Frieren 是一个专为路由器和单板计算机(SBC)设计的微框架。该框架旨在轻量、高效,并易于集成到各种硬件项目中。
 fox-it/ldapfragger
C2工具通过LDAP用户属性路由Cobalt Strike信标数据,用于在分段网络中进行隐蔽的命令与控制。
 redsiege/aggressorassessor
Aggressor 脚本,用于渗透测试或红队评估的各个阶段。
 devzero-security/redstack
基于 AWS 的 Terraform 部署红队操作员实验环境:Mythic、Sliver 和 Adaptix C2 位于生产级 Apache 重定向器之后,配有 Kali/Windows 主机和 Guacamole 门户。专为授权培训和自托管网络靶场而构建。
 solomonsklash/chomp-scan
一个脚本化的工具流程,旨在简化漏洞赏金/渗透测试的信息收集阶段,让你可以专注于发现漏洞。
 jymcheong/autottp
自动化战术、技术与程序
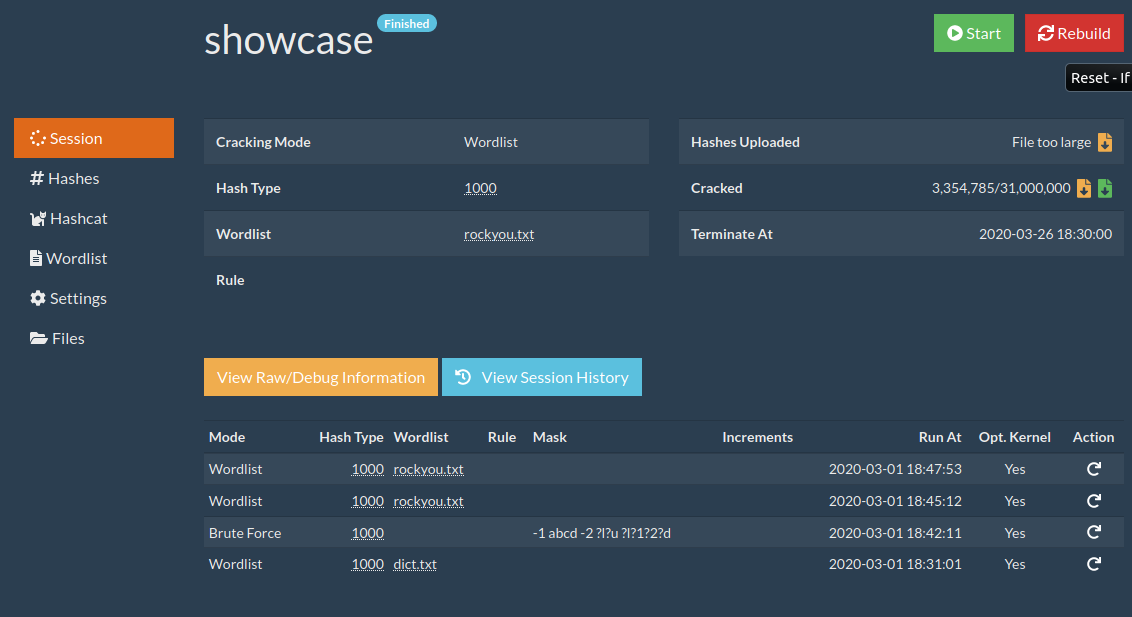 ctxis/crackerjack
CrackerJack / Hashcat Web 界面 / Context Information Security
 leviathan36/kaboom
自动化渗透测试工具
 spdx/tools-python
一个用于解析、验证和创建 SPDX 文档的 Python 库。
 lifting-bits/sleigh
Ghidra SLEIGH 处理器规范库的 CMake 构建,为逆向工程工具提供独立的反汇编和 p-code 提升引擎。

 netero1010/rdphijack-bof
Cobalt Strike Beacon Object File (BOF),利用 WinStationConnect API 执行本地/远程 RDP 会话劫持。
 ryhanson/externalc2
一个用于将通信信道与 Cobalt Strike 外部 C2 服务器集成的库。









