
 #1

 fhightower/ioc-finder
简单、高效且模块化的包,用于从文本中解析可观测对象(入侵指标(IOC)、网络数据及其他安全相关信息)。它使用语法而非正则表达式,使其更易读、更易维护、更易扩展。在此处探索我们的交互式文档:https://hightower.space/ioc-finder/
 mandatoryprogrammer/xssless
一个用Python编写的自动化XSS有效载荷生成器。
 jsdelivr/globalping-probe
运行在你硬件上的globalping探针代码,连接到全球社区探针网络。
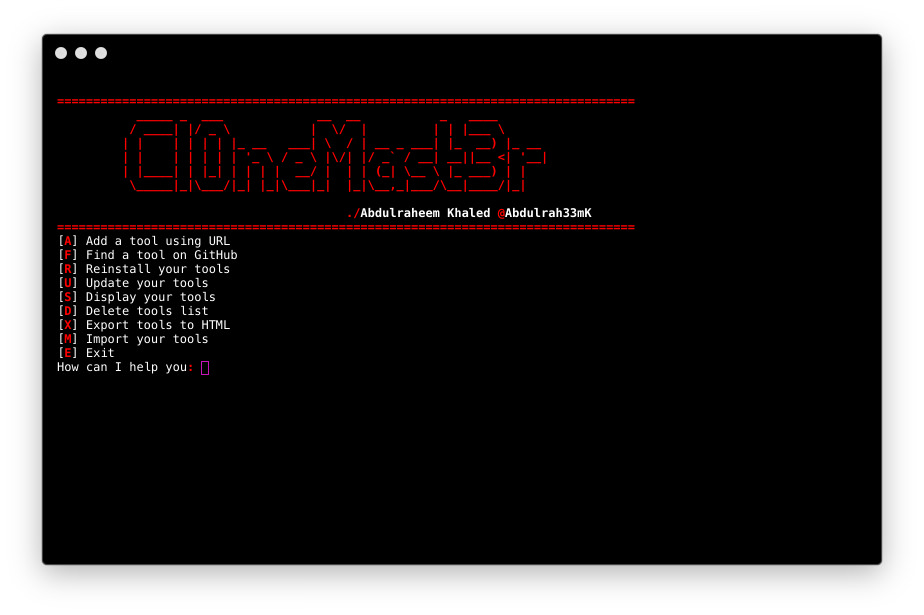 abdulrah33m/cl0nemast3r
一键获取所有你喜欢的工具
 kspearrin/ff-password-exporter
轻松从 Firefox 导出您的密码。
 bountystrike/bountystrike-sh
穷人(富人?)的漏洞赏金管道 https://dubell.io
 danmcinerney/elite-proxy-finder
发现公共精英匿名代理并同时对其进行并发测试
 boostsecurityio/smokedmeat
一个用于演示构建管道安全风险的 CI/CD 红队框架。


 rex-rs/rex
Rex 是一个安全且可用的内核扩展框架,它允许在 eBPF 的位置加载和执行 Rust 内核扩展程序。
 und3rf10w/external_c2_framework
用于与 Cobalt Strike 的 External C2 规范配合使用的 Python API
 nu11secur1ty/kali-linux
Kali Linux 高级设置
 ice-wzl/hacknetics
这里包含了我为OSCP/红队准备的所有参考资料。旨在成为代码、指南、命令语法和高层策略的一站式资源。只需简单克隆,即可获取一些最流行的渗透测试工具。

 pavanw3b/sh00t
安全测试并非简单的右键点击>扫描那么简单。它混乱而艰难,是一场硬仗。如果你遗漏了某件事没有测试而后悔怎么办?Sh00t 是一个高度可定制、智能化的平台,它理解漏洞猎人的生活,并强调手动安全测试。
 trustedsec/elfloader
完全在内存中加载并运行 ELF 对象,适用于 x86_64/x86 Linux 系统,在运行时解析 libc 符号,以实现隐蔽的后渗透命令执行。
 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) 扫描器与漏洞利用(Metasploit 自动化)








