#1

 nasawyer7/iobitunlockerunlocker
(0 day) CVE-2026-37334 可移动或复制任意文件。通过校验和技巧绕过先前补丁。IObit Unlocker v. 1.3.0
 kubernetes/ingress-nginx
Ingress NGINX Controller for Kubernetes
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
本地权限提升漏洞利用程序,针对 Ubuntu 上的 CVE-2026-3888,攻击 snap-confine 和 systemd-tmpfiles,提供 SUID 和 capabilities 变体以实现 root 访问权限。
 prophetcraft/jarhunter
JAR 分析工具,用于探索、搜索和从大型 JAR 文件中提取特定类,支持字节码搜索、多选提取以及反编译的 Java 源码导出。
 thodoristsampouris/agentguard
为AI代理设计的零信任沙箱,具备内核级文件系统隔离、透明网络代理以及基于YAML的策略引擎,可拦截并控制Shell命令、文件操作和网络请求。
 fleralex/enseal
安全、临时的秘密共享,专为开发者设计。
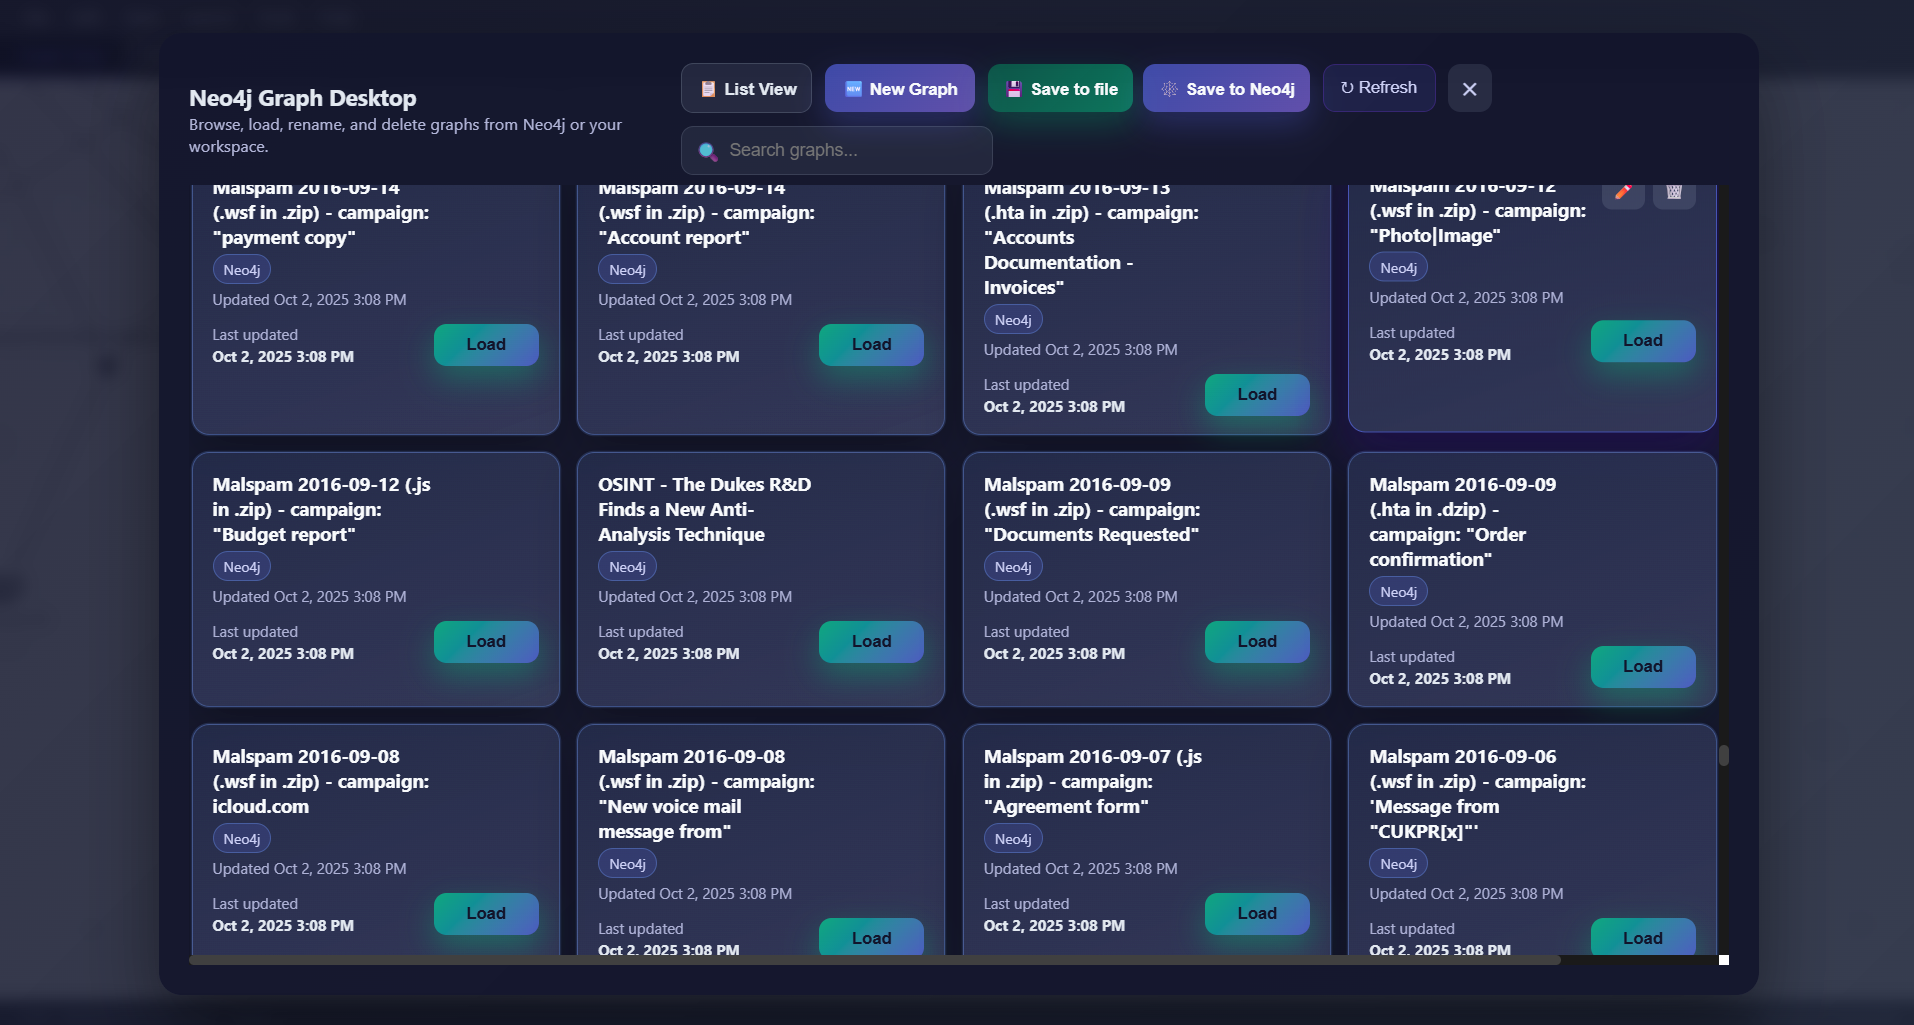
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2:高级LLM红队研究平台,采用PAIR算法和LLM-as-a-Judge评估
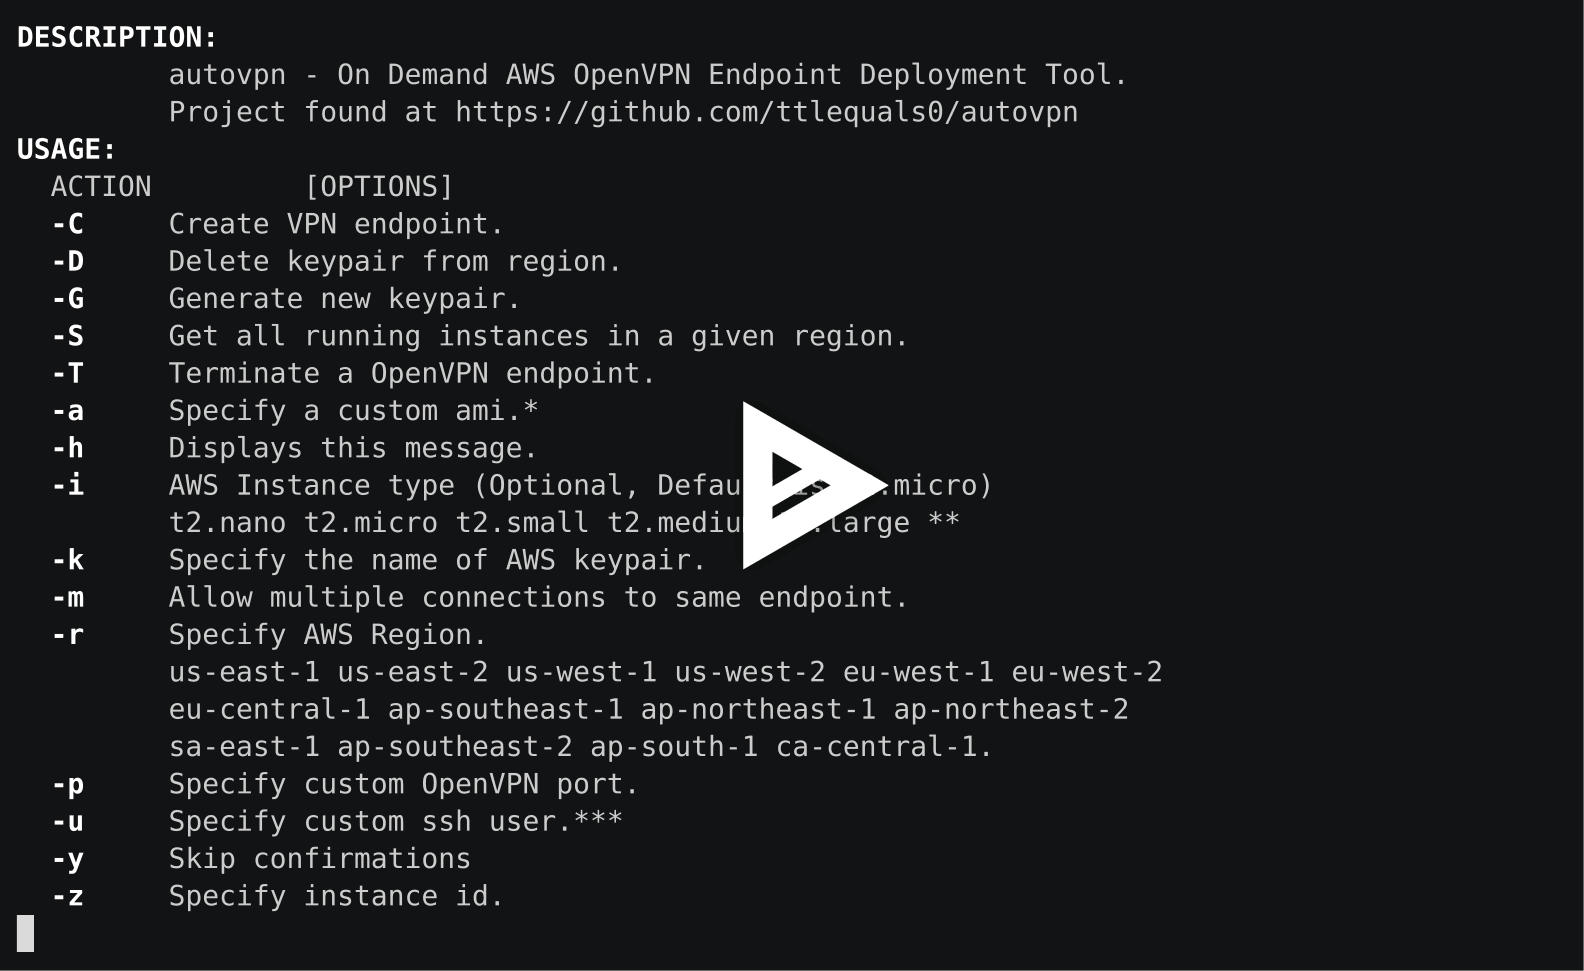
 rizinorg/rizin-notebook
一个在使用 rizin 时记笔记的笔记本!
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746 的自动化缓解工具,提供原子回滚、多防火墙支持(UFW、firewalld、nftables、iptables),以及针对 Linux 系统的纵深防御修复。
 d4em0n/exrop
面向x86-64二进制文件的自动化ROP链生成器,使用符号执行。支持寄存器/内存写入、函数调用、系统调用、坏字符规避、栈迁移以及使用retpoline重写的内核模式。
 mimi89999/webauthn_tpm_portable
基于TPM 2.0的可移植、硬件支持WebAuthn凭据。通过从主种子派生的确定性父密钥实现跨设备凭据可移植性。私钥签名密钥永不离开TPM。包含浏览器扩展和CLI。
 bombadil-systems/zombie-zip
通过声明 Method=0(stored)却包含 DEFLATE 压缩有效载荷来逃避杀毒软件检测的畸形 ZIP 压缩包。
 uname1able/cve-2026-2636
针对 Windows 11 23H2 x64 的 CVE-2026-2636 概念验证漏洞利用程序,使用 Visual Studio 2022 和 Windows SDK 10.0 构建。
 many-hat-group/ubuntu-cve-2026-3888-patcher
这是一个为部署在Ubuntu实例上而设计的脚本,用于修补CVE-2026-3888漏洞利用。
 avilum/secimport
面向 Python 的库级 eBPF 沙箱(Linux 与 macOS):按模块进行系统调用级控制。