#1

 0xbartita/cookie-swapper
Burp Suite 扩展,使用可配置规则自动替换请求中的 Cookie 和 Header。消除了在重新测试大量请求历史中的漏洞时手动复制粘贴会话令牌的麻烦。
 doux-x/cve-2024-6387-analysis
CVE-2024-6387 OpenSSH 信号竞争漏洞(regreSSHion)分析报告及检测脚本
 tapanmeena/azpim
一款命令行界面工具,用于直接从终端管理 Azure 特权身份管理(PIM)角色激活。
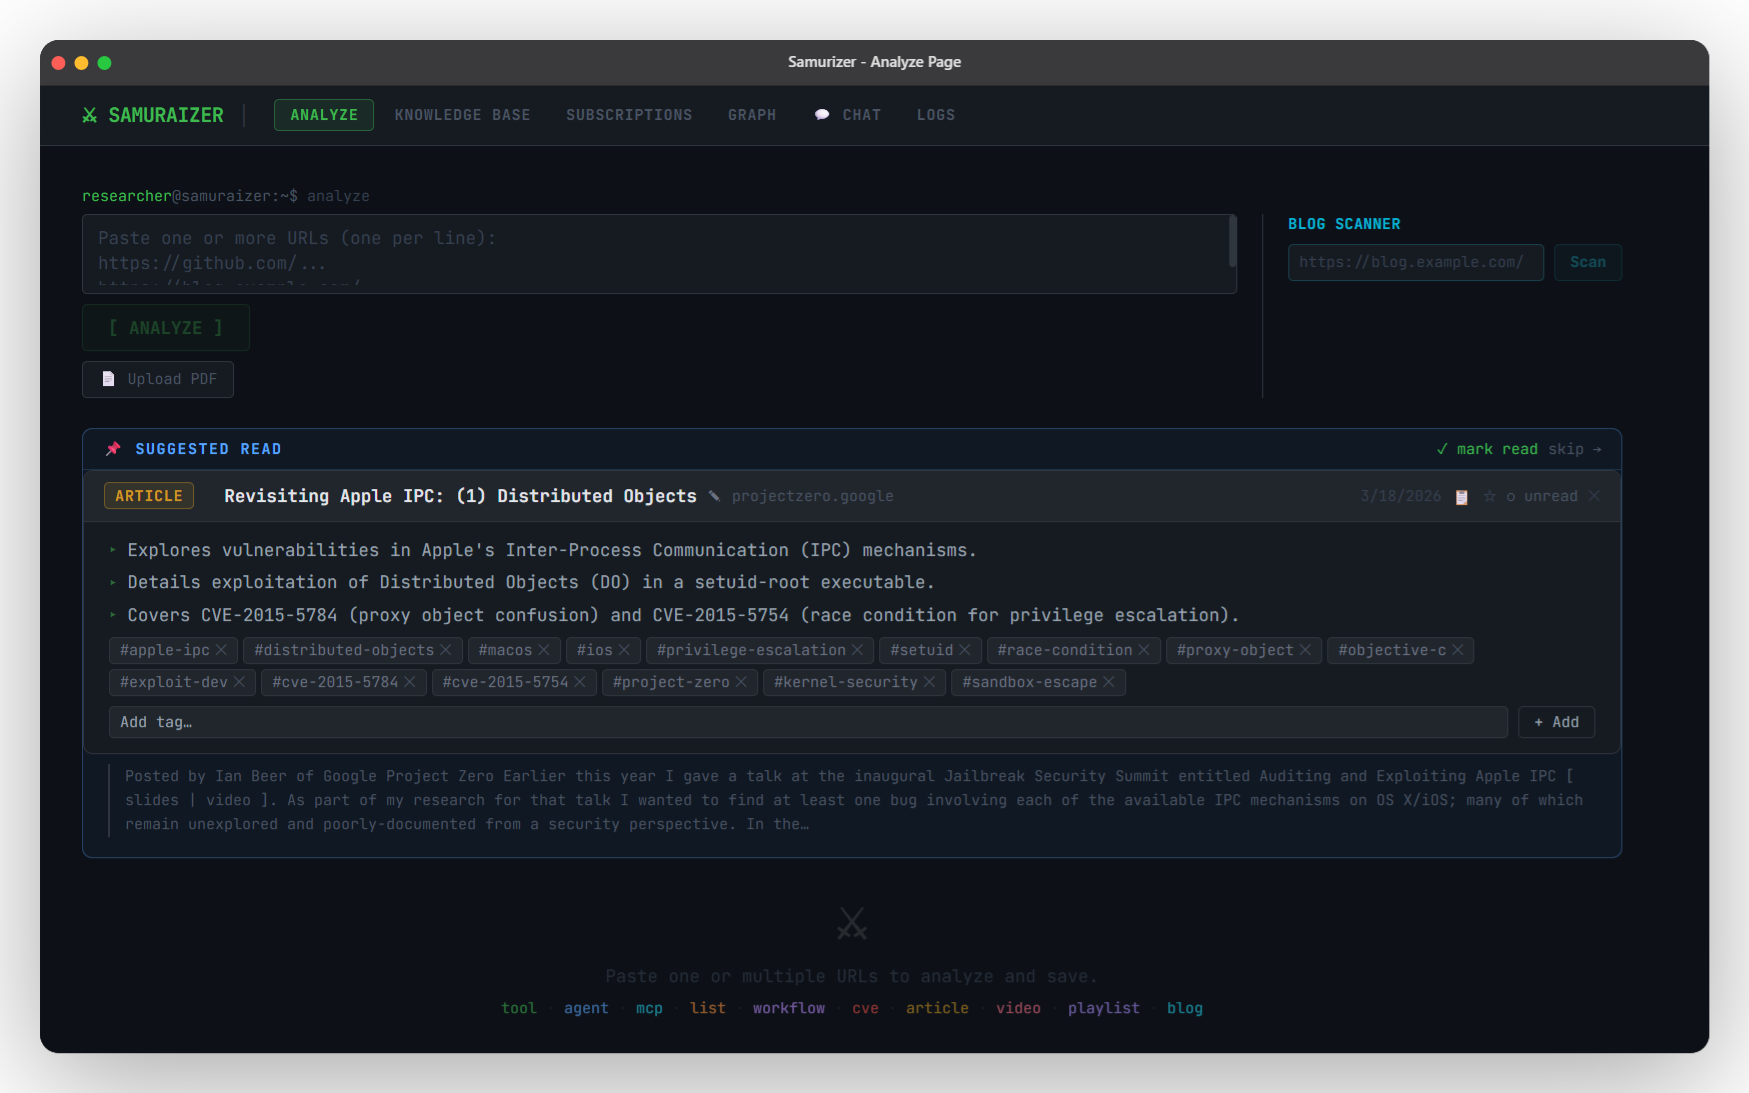 zomry1/samuraizer
NotebookLM 超级加强版——专为安全研究人员打造。
 stationedk-06/darksword_analysis
对 DarkSword iOS WebKit 漏洞利用链的静态分析——投递、阶段划分和 CVE 分解(CVE-2025-31277, CVE-2025-43529)
 michal-pielka/punchline
基于 Rust 的点对点加密通讯工具,使用 Noise IK 和 UDP NAT 打洞
 zakipedio/bridgehead
通过 ADWS 以原生 C++ 访问 Active Directory,无需 .NET、无需 WCF、无需 HTTP 协议栈。
 johackim/docker-hacklab
我的个人黑客实验室,创建你自己的。
 infinitycurvelabs/vm-filesystem
通过 firebeam 虚拟机执行的文件系统交互
 synacktiv/sap_logon_ticket
与 SAP 的 SSO 机制相关的通用工具包:Logon Tickets
 leochen-coremind/vmpacker
ARM64 ELF 虚拟机保护系统
 uname1able/cve-2026-24291
CVE-2026-24291 的概念验证漏洞利用程序,针对 Windows 10 21H2(内部版本 19044.6937)AMD64,使用 C# 开发,基于 Visual Studio 2022。
 febin0x10/fortinet_forticlient_exploit_cve-2026-24018
本地权限提升漏洞利用工具,针对 Fortinet FortiClientLinux,利用符号链接跟随漏洞在受影响版本上获取 root 权限。
 canuk40/xpfarm
自动化漏洞赏金与侦察框架 — 通过统一的 Web 界面集成 Subfinder、Naabu、Httpx、Nuclei、Nmap、CVEMap、Gowitness、Katana 等工具

 kalilinux/build-scripts/kali-packer
创建并配置轻量级、可复现且可移植的开发环境 Kali 的 HashiCorp Packer 配置,用于创建 Kali HashiCorp Vagrant 盒子
 ready2disclose/cve-2022-31491
CVE-2022-31491
 petitoto/chromium-exploit-dev
将 Chromium 漏洞武器化为可靠、跨平台的完整链路漏洞利用的工具包