#1
 adamwhitehat/judge-jury-and-executable
一款文件系统取证分析扫描与威胁狩猎工具。可在MFT和操作系统层面扫描文件系统,并将数据存储于SQL、SQLite或CSV中。利用SQL的强大功能与语法,可对威胁与数据进行探查。

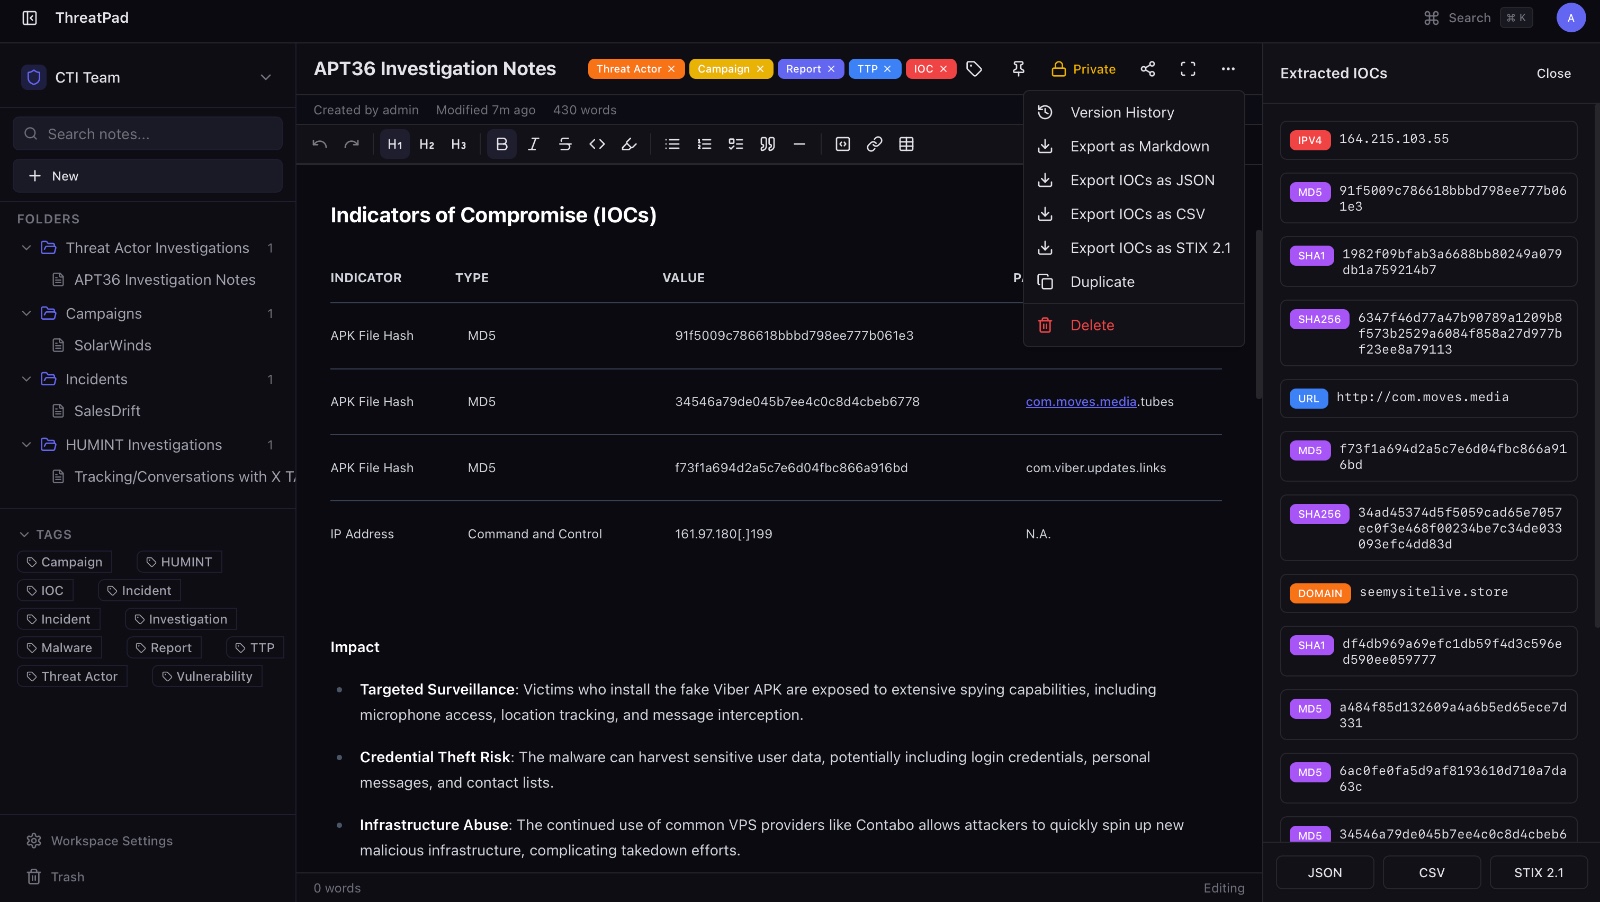 bhavikmalhotra/threatpad
开源协作笔记平台,专为网络安全和CTI团队设计。支持IOC自动提取、STIX 2.1导出、实时编辑、RBAC、版本历史和审计日志。通过Docker自托管。
 mohshomis/modo
精选网络安全学习资源、CTF题解、研究论文及实战实验室,覆盖Web安全、漏洞利用、开源情报和取证分析,助力动手技能提升。
 arnavps/ctf-web-exploitation
一个包含12个容器化Web利用挑战的全面集合,涵盖CVE-2023-25690、WebAuthn绕过、HTTP/3走私攻击以及高级XSS/RCE链

 frkngksl/shoggoth
多态加密器,可将 shellcode、PE 和 COFF 文件转换为经过混淆的、位置无关的有效载荷,使用 RC4 和随机分组密码加密,并利用 AsmJit 库生成垃圾指令。
 greycat-amc/cve-2025-5548
与栈溢出相关的 CVE 分析
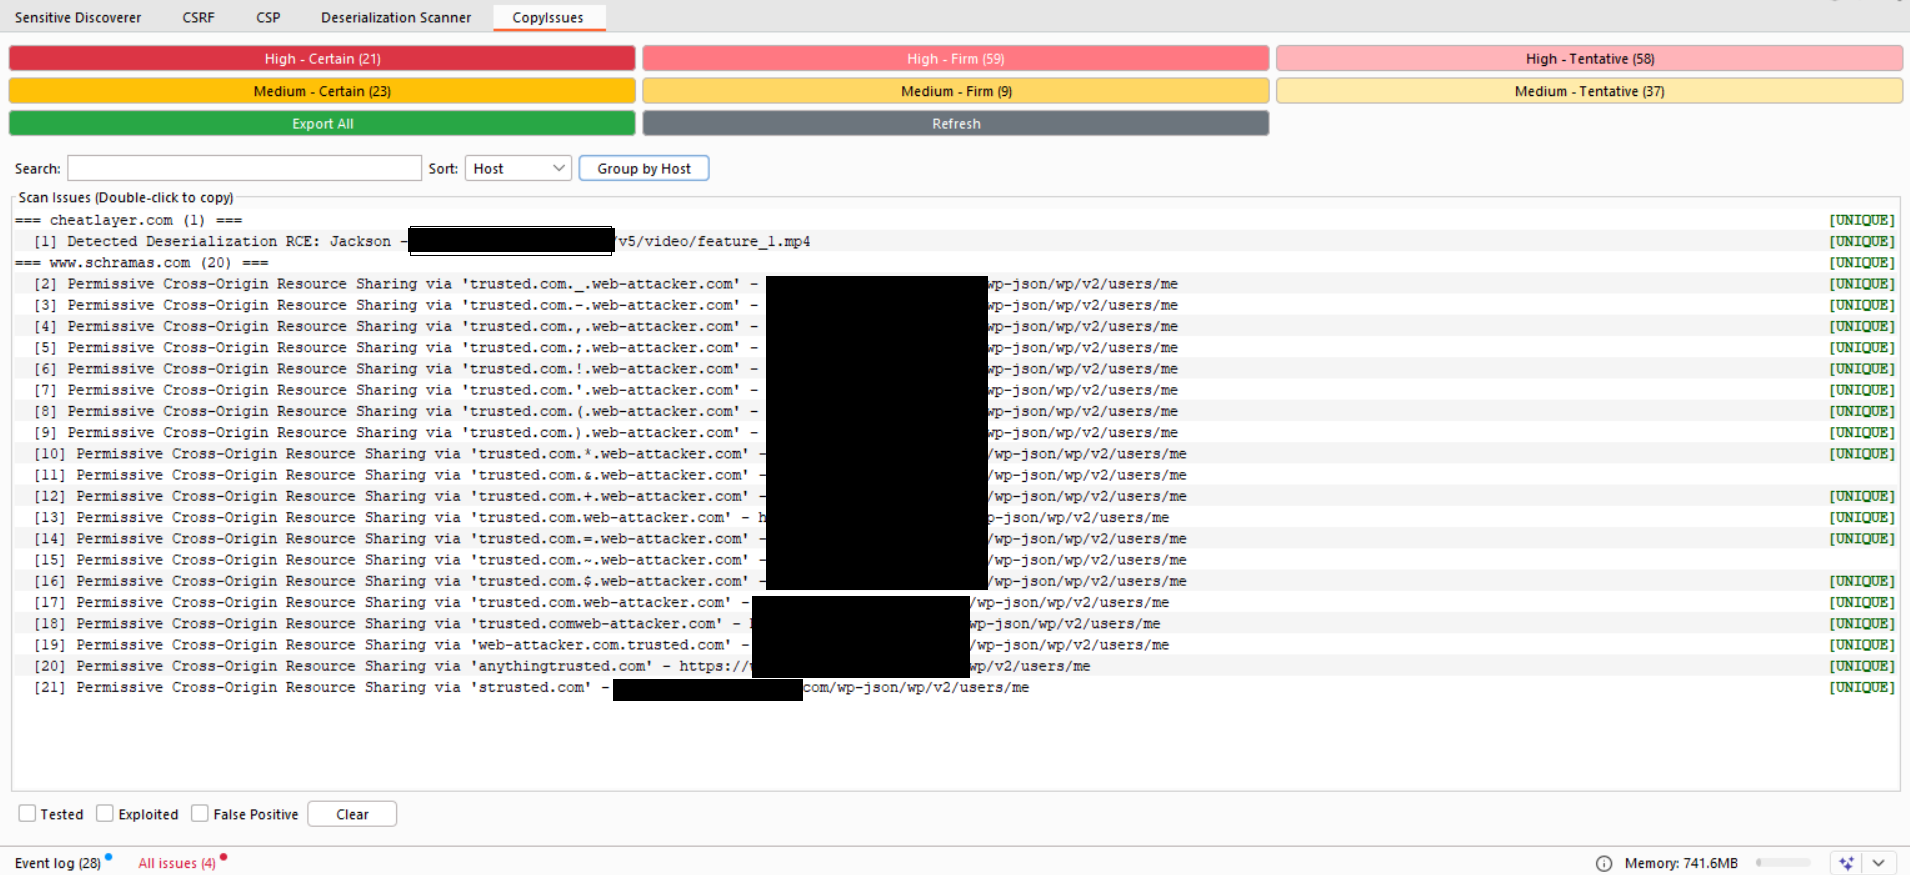 teycir/burpcopyissues
Burp Suite 扩展,可让你轻松复制问题
 teycir/diffcatcher
一个用 Rust 编写的 CLI 工具,能够递归发现 Git 仓库、捕获状态变更、生成差异对比、提取包含完整片段的代码元素,并为代码审查与审计工作流生成安全相关的报告。
 b1tbreaker/cve-2026-30332
Balena Etcher v2.1.4 之前的 Windows 版本受到临时文件处理中检查时间到使用时间(TOCTOU)竞态条件的影响。
 entysec/hatsploit
模块化渗透测试平台,支持编写、测试和执行漏洞利用代码。
 mbanyamer/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation
CVE-2026-28372 的概念验证漏洞利用,演示了 GNU inetutils telnetd 中通过 CREDENTIALS_DIRECTORY 和 login.noauth 绕过身份验证并获取 root shell 的本地权限提升。
 securitylayer404/cve-2025-24054-24071---metasploit-module
Metasploit模块用于利用CVE-2025-24054(原24071)。NTLM泄露漏洞利用,集成在Metasploit中,用于基于Windows库的攻击向量。
 v9mirza/lazyports
lazyports 是一款用于可视化和管理网络端口的终端 UI 工具。它提供了一个交互式表格,可检查监听进程并轻松将其终止。
 p3ng0s/archlive
基于 Arch Linux 构建的物理访问红队 live ISO

 onotelli/justniffer
基于 libpcap 的 TCP 数据包嗅探器,可解码 HTTP 流量、重组数据流,并输出可自定义的访问日志风格内容,附带请求/响应耗时指标。