#1

 zayan-mohamed/orb
Orb 是一款安全的终端优先工具,允许您使用端到端加密在互联网上共享本地文件夹。无需账户,无需云存储,无需端口转发。
 pandaadir05/snoop
一个基于 eBPF 的现代系统调用追踪器。想想 strace,但带有真正的 TUI、智能过滤器、TLS 解密,以及真正可读的输出。
 bogdanticu88/ratrace
一个用于系统检测和利用 Web 应用程序、API 及现代服务中竞争条件的轻量级 CLI 工具。
 librewolf-community/browser/source
开发已迁移至 https://codeberg.org/librewolf/source
 indalok/rizin-notebook
一个在使用 Rizin 和 Cutter 时记笔记的笔记本。
 momenbasel/autowifi
无线渗透测试框架。自动化WPA/WPA2/WEP/WPS攻击——从侦察到利用,一个命令完成。aircrack-ng + hashcat + PMKID。
 kaleth4/cve-2026-4747-
针对 FreeBSD CVE-2026-4747 的远程内核利用,利用 kgssapi.ko 中的栈缓冲区溢出,通过反向 Shell 实现 RCE。包含多轮 ROP 投递及详细的搭建说明。
 mxrch/ghunt
用于OSINT的异步攻击性Google框架,通过CLI或Python库实现电子邮件/Gaia ID/Drive/地理位置侦察,支持JSON导出。
 fabric/fabric
简单、Python 风格的远程执行与部署。
 x1o3/cve-2025-50286
Metasploit 针对 CVE-2025-50286 的漏洞利用模块。
 kaleth4/cve-2026-4747
FreeBSD CVE-2026-4747 的远程内核 RCE 漏洞利用程序,该漏洞是 kgssapi.ko 中的栈缓冲区溢出,可通过 ROP 链和 shellcode 获取 root shell。
 mailgun/flanker
Python 电子邮件地址和 MIME 解析库
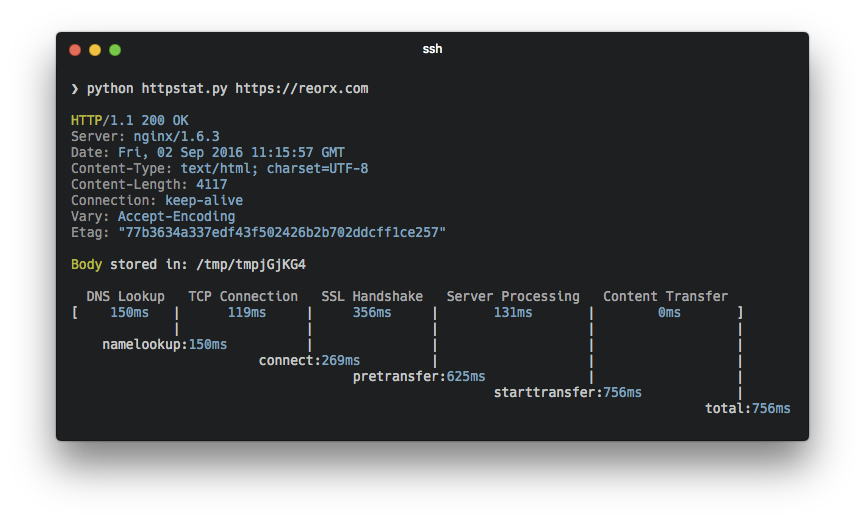 reorx/httpstat
CLI 工具,封装了 curl,可可视化 HTTP 请求时间分解(DNS、TCP、TLS、服务器处理),支持结构化 JSON 输出和 SLO 阈值检查,用于网络性能诊断。
 reverseclabs/drozer
领先的Android安全评估框架。
 pion/handoff
在浏览器中启动WebRTC——在其他地方运行它
 wkoszek/emuko
用Rust编写的RISC-V模拟器,可在ARM64/x86_64上通过JIT启动Linux,并支持Sv39虚拟内存
 wostgit/cve-2025-15467-crash
CVE-2025-15467 的概念验证,演示了用于漏洞分析和利用研究的崩溃条件。