
 #1
 b5null/cve-2026-31431-c
Linux 内核 CVE-2026-31431 的本地权限提升漏洞利用程序,滥用 AF_ALG 和 splice 来修补 /usr/bin/su 并获取 root 权限。
 painoob/copy-fail-exploit-cve-2026-31431
大多数 Linux LPE 需要竞态窗口或内核特定偏移量。Copy Fail 是一个直线逻辑缺陷,两者都不需要。同一个 732 字节的 Python 脚本(或 .c elf)可 root 自 2017 年以来发布的所有 Linux 发行版。
 shibaaa204/pack2theroot
CVE-2026-41651 的概念验证漏洞利用程序,针对 Pack2 软件中的 Linux 本地权限提升漏洞,演示了 root 访问权限和系统入侵。
 nightcorefan94/cve-2026-6770
CVE-2026-6770 的概念验证漏洞利用,针对 Firefox 和 Tor 浏览器,演示该漏洞并使安全研究人员能够测试和理解此缺陷。
 pauldechassey/cve-2026-21636
概念验证,演示了 Node.js 权限模型绕过(CVE-2026-21636),该漏洞允许通过 undici/fetch 访问本地服务的网络,从而通过 CDP 实现任意代码执行。
 akefallonitis/larac2shell
跨平台交互式 shell,用于 Microsoft Defender for Endpoint Live Response
 b1gn0se/pwnkit_cve-2021-4034
针对CVE-2021-4034(PwnKit)的自包含漏洞利用,通过pkexec在易受攻击的Linux系统上将权限提升为root,支持交互式shell或单命令执行。
 eth0izzle/security-skills
一套帮助安全团队保持安全的 Claude Code 技能集合

 kpolley/redai
AI驱动的漏洞发现与实时验证
 securisec/chepy
Chepy 是 CyberChef 工具在 Python 库/命令行下的对应实现。
 flankerhqd/jebmcp
面向 JEB Pro 的 MCP 服务器插件,支持在 APK 逆向工程中实现 AI 辅助反编译、方法/字段检查以及自动重命名。
 haplessidiot/ageverificationbypass
绕过 redhat 的年龄验证服务
 vxqs/lenovo-cve-2025-8061
我的 Lenovo-CVE-2025-8061 PoC
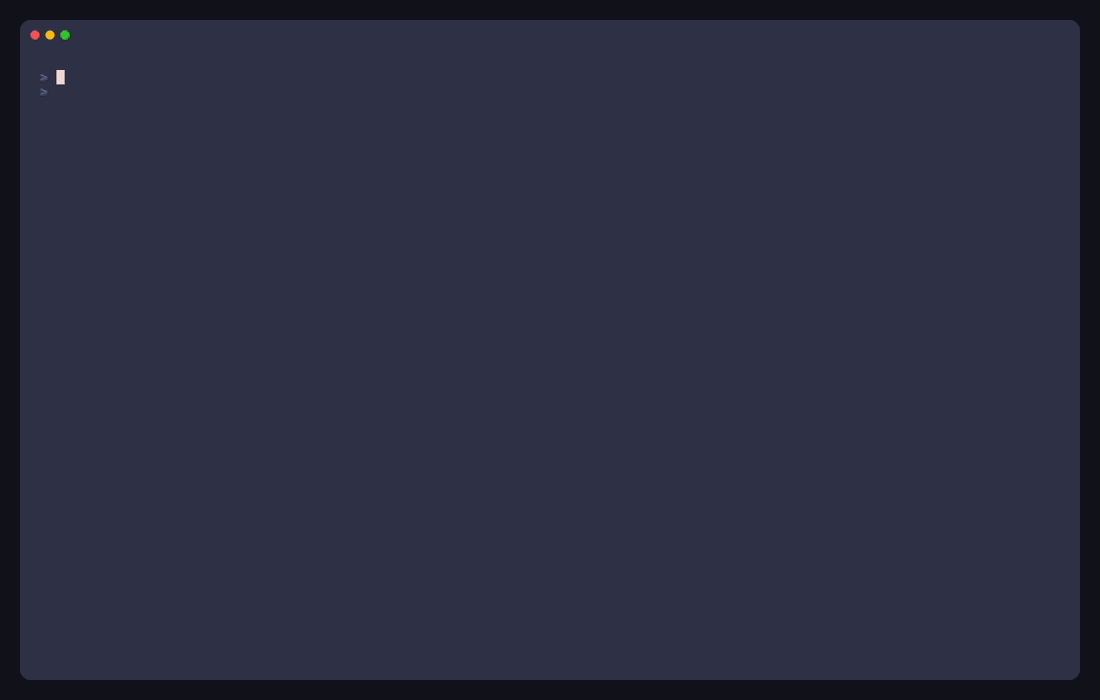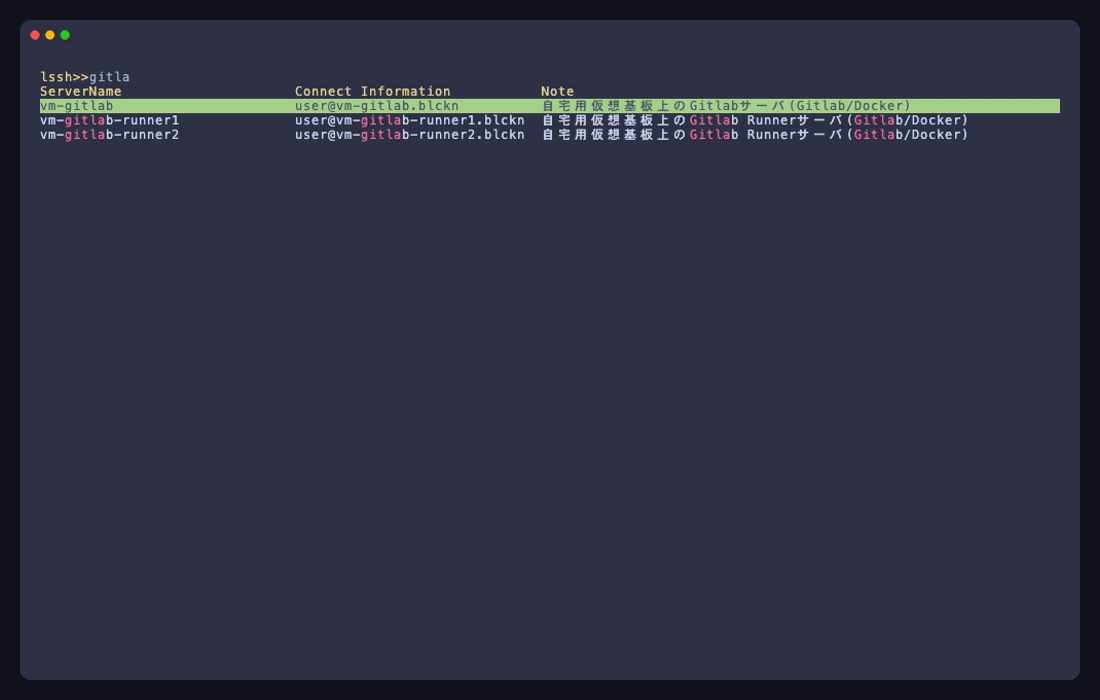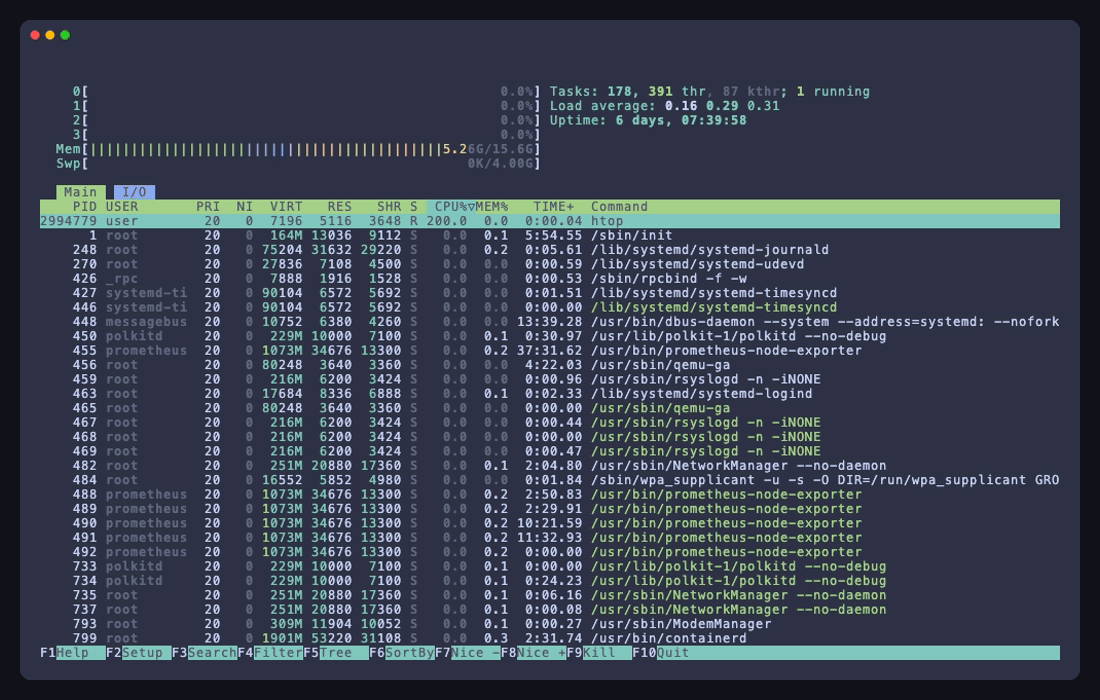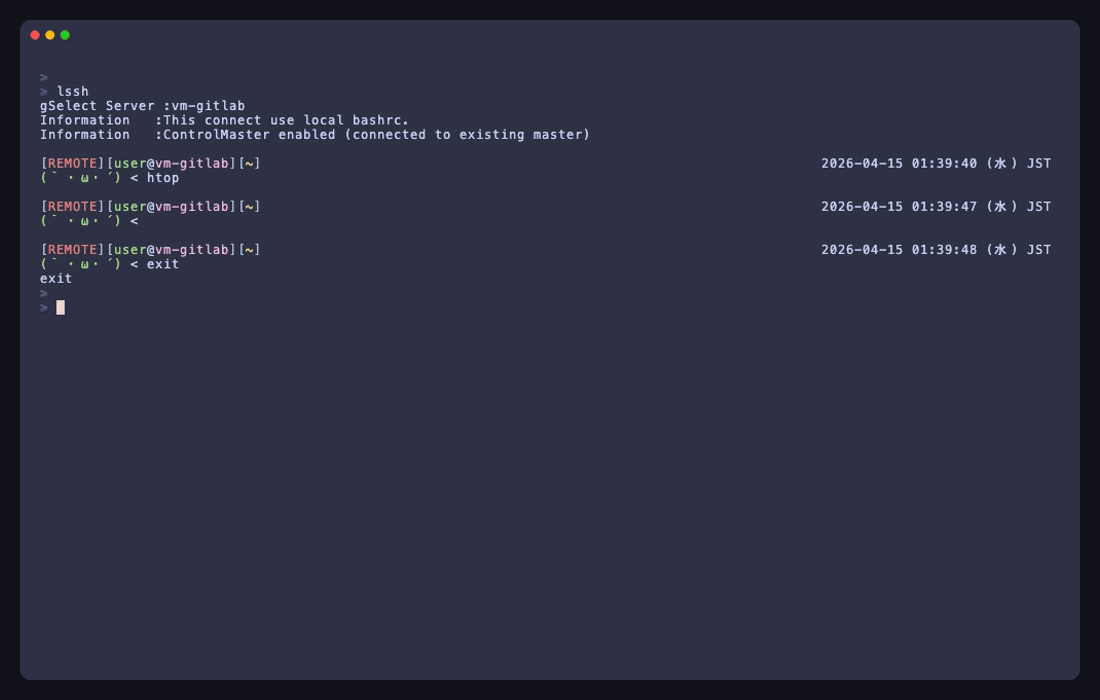 blacknon/lssh
一款终端原生的远程访问套件,支持SSH、云资产清单、供应商支持的连接器、并行命令、复用工作区、文件传输和监控。
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
补丁管理器
 dannic145/eternalblue-exploit-demonstration
教育性实验室,演示使用Metasploit对Windows 7进行EternalBlue(MS17-010)漏洞利用,包括后渗透、WannaCry勒索软件模拟以及隔离环境中的补丁缓解。









