
 #1

 wuwu001/cve-2026-31431-exploit
针对 CVE-2026-31431 的 Linux 本地权限提升漏洞利用,包含原始与可恢复工作流。
 linux-zs/cve-2026-31431-mitigation
针对 CVE-2026-31431(Linux 内核本地提权漏洞)的基于 Seccomp 的缓解方案。通过 PAM 模块和独立包装器阻止 AF_ALG 套接字,并自动检测已修补的内核。
 rio128128/copy-fail-cve-2026-31431
复制失败:在每个主流 Linux 发行版上以 732 字节获取 Root 权限。
 g01d3nw01f/cve-2026-31431
针对Linux内核本地权限提升漏洞的Rust PoC,利用Crypto API和splice覆盖页缓存并修改/etc/passwd中的UID以获取root权限。
 h1d3r/copy-fail_lpe_interactive
针对 CVE-2026-31431 的漏洞利用程序,该漏洞是 Linux 内核页缓存损坏漏洞,通过 AF_ALG 和 splice() 链提供交互式 root shell 和非交互式命令执行。
 owasp/cwe-tool
基于OWASP/CAPSEC通用弱点枚举数据库的命令行CWE发现工具。
 jiangban046-spec/cve-2026-31431-exploit_py2_py3
适用于 CVE-2026-31431 的 Python2/3 兼容漏洞利用脚本,可在存在漏洞的系统上实现权限提升。
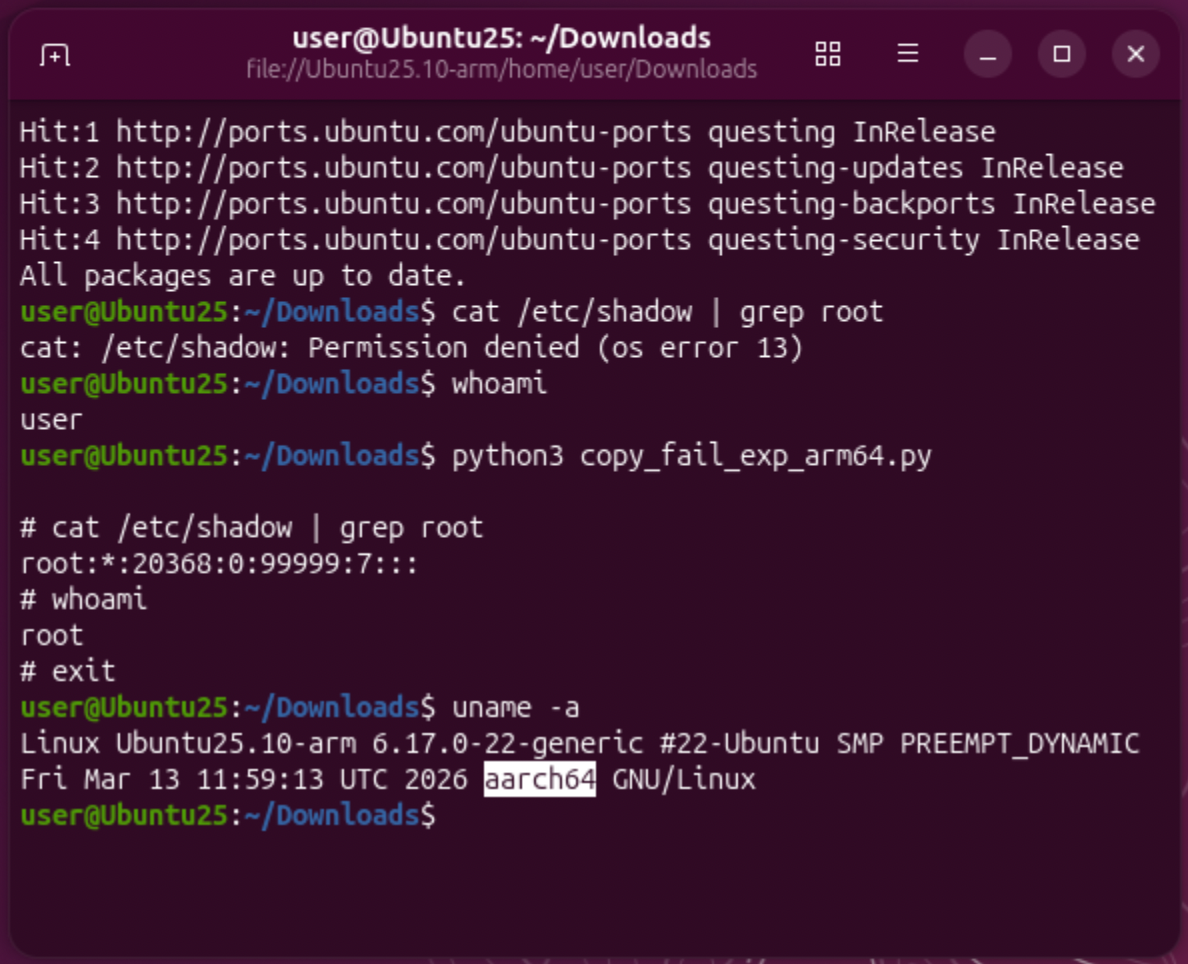 pascal-gujer/cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 authencesn 逻辑缺陷实现的 Linux 本地权限提升漏洞,附带用于授权实验室验证的 ARM64 变体。
 owasp/cwe-sdk-javascript
一个符合 MITRE / CAPEC 规范的通用弱点枚举(CWE)Node.js SDK
 wuzuowei/copy-fail-cve-2026-31431
针对 CVE-2026-31431 的漏洞利用,这是一个 Linux 内核 authencesn 漏洞,可通过 AF_ALG 和 splice() 实现本地权限提升至 root 以及容器逃逸。
 isw-9/copy-fail-cve-2026-31431-aarch64
针对 CVE-2026-31431 的 Python 漏洞利用程序,目标平台为 aarch64,已在 Ubuntu 25.10 上验证。执行所提供的脚本以触发该漏洞。
 0xshe/cve-2026-31431
针对 CVE-2026-31431 的内核提权漏洞利用,滥用 AF_ALG 接口覆盖 /bin/su 并生成 root shell。包含 C 语言实现和故障排查指南。
 harbor-framework/terminal-bench-2
评估AI代理在真实世界任务中的基准,包括漏洞修复、代码调试以及在容器化环境中的蛋白质组装。被前沿实验室用于衡量代理能力。
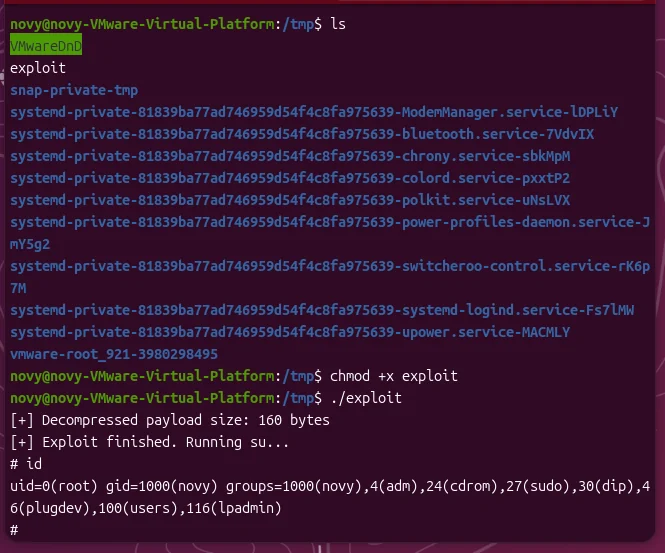 novysodope/copy-fail-cve-2026-31431-c
CVE-2026-31431 - 独立二进制漏洞利用程序(无需 Python)
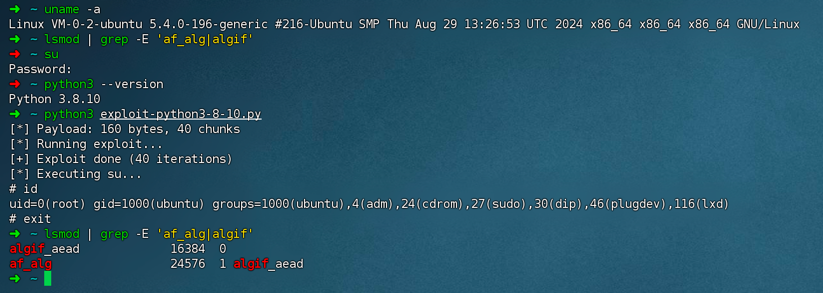 y5neko/copy-fail-cve-2026-31431-universal
多语言实现,并兼容旧版本的 Python。
 percivalll/copy-fail-cve-2026-31431-statically-poc
CVE-2026-31431 的静态 Go 概念验证,利用 Linux AF_ALG 和 splice(2) 触发该漏洞。提供适用于 amd64、arm64 和 386 的预构建二进制文件。
 jnamerz/copyfail-cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用的 C 语言实现,演示该漏洞并提供可编译运行的漏洞利用程序,用于安全测试。









