
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

实用工具与框架

支持各种网络安全工作流程和任务的通用工具、框架和环境。

Kitploit 推荐

精选工具

10 已选择
CyberChef preview#1

CyberChef

GitHubgchq/cyberchef
35.6k21小时47分前
SecLists preview#2

SecLists

GitHubdanielmiessler/seclists
72.8k20小时23分前
gf preview#3

gf

GitHubtomnomnom/gf
2.1k6年前
qsreplace preview#4

qsreplace

GitHubtomnomnom/qsreplace
8844年前
anew preview#5

anew

GitHubtomnomnom/anew
1.7k4年前
unfurl preview#6

unfurl

GitHubtomnomnom/unfurl
1.3k4年前
httprobe preview#7

httprobe

GitHubtomnomnom/httprobe
3.1k4年前
httpx preview#8

httpx

GitHubprojectdiscovery/httpx
10.3k20小时37分前
nuclei preview#9

nuclei

GitHubprojectdiscovery/nuclei
30.4k16小时7分前
scapy preview#10

scapy

GitHubsecdev/scapy
12.5k1天前
最新相关性最受欢迎最近更新
3588 结果
copy-fail-fix preview

copy-fail-fix

GitHubbryanvine/copy-fail-fix

针对 CVE-2026-31431(“Copy Fail”)Linux 内核本地提权漏洞的各发行版缓解脚本。

vulnerability-analysisscripting-automationconfiguration-auditing
16个月前
copyfail-rs preview

copyfail-rs

GitHubboos4721/copyfail-rs

针对 CVE-2026-31431 的 Rust 漏洞利用程序,该漏洞是一个 Linux 内核页缓存写入原语,通过 AF_ALG splice 实现,可通过修补 /etc/passwd 或执行 shellcode 将权限提升至 root。
privilege-escalationexploit-frameworksvulnerability-analysis+4
36个月前
cve-2026-31431-poc preview

cve-2026-31431-poc

GitHubyuspring/cve-2026-31431-poc

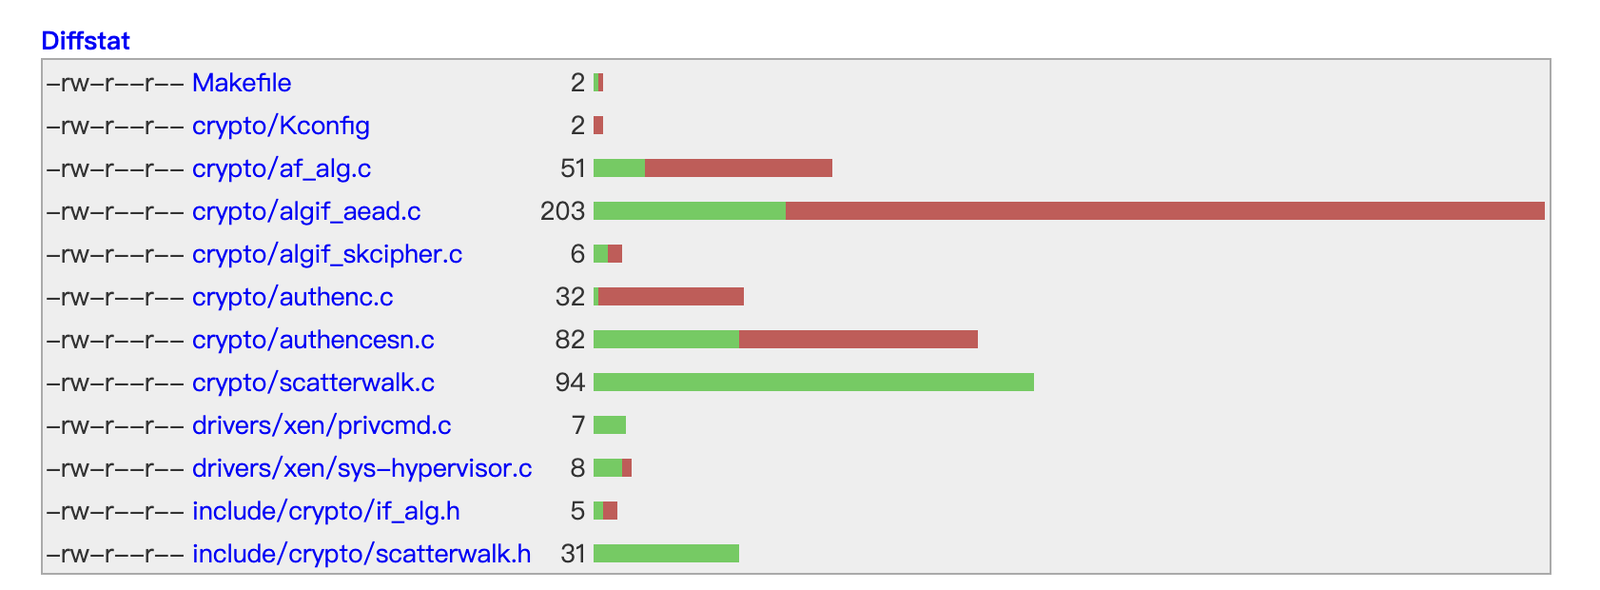
CVE-2026-31431 的概念验证漏洞利用,通过 AF_ALG authenc 长度检查绕过实现 Linux 内核权限提升,通过修改 /etc/passwd 获取 root 权限。
privilege-escalationexploit-frameworksvulnerability-analysis+2
36个月前
CVE-2026-31431-poc preview

CVE-2026-31431-poc

GitHubdennisdgr/cve-2026-31431-poc

一个改编版的 copy fail 漏洞利用,使用参数而非将你带入 root shell

privilege-escalationexploit-frameworksvulnerability-analysis+2
16个月前
CVE_2026_31431 preview

CVE_2026_31431

GitHubmishl-dev/cve_2026_31431

CVE-2026-31431 的漏洞利用程序,一种 Linux 内核页缓存写入原语,可通过 AF_ALG 和 splice() 实现本地权限提升与容器逃逸。

privilege-escalationexploit-frameworksvulnerability-analysis+3
16个月前
Cordon preview
Archived

Cordon

GitHubvishnunandan555/cordon

在 Linux 上的受限文件系统视图中运行任意命令
general-purpose-utilitiescontainer-securitydynamic-analysis-sandboxing+6
26个月前
CVE-2026-31431 preview

CVE-2026-31431

GitHubwebsecnl/cve-2026-31431

Linux algif_aead 页缓存写入至 root - 本地权限提升漏洞利用程序

privilege-escalationexploit-frameworksvulnerability-analysis+3
6个月前
copy-fail preview

copy-fail

GitHubweirdindiankid/copy-fail

针对 CVE-2026-31431 的概念验证漏洞利用,可在大多数 Linux 发行版和 CPU 上将普通用户提权至 root。
privilege-escalationexploit-frameworksvulnerability-analysis+2
6个月前
Copy-Fail-CVE-2026-31431 preview

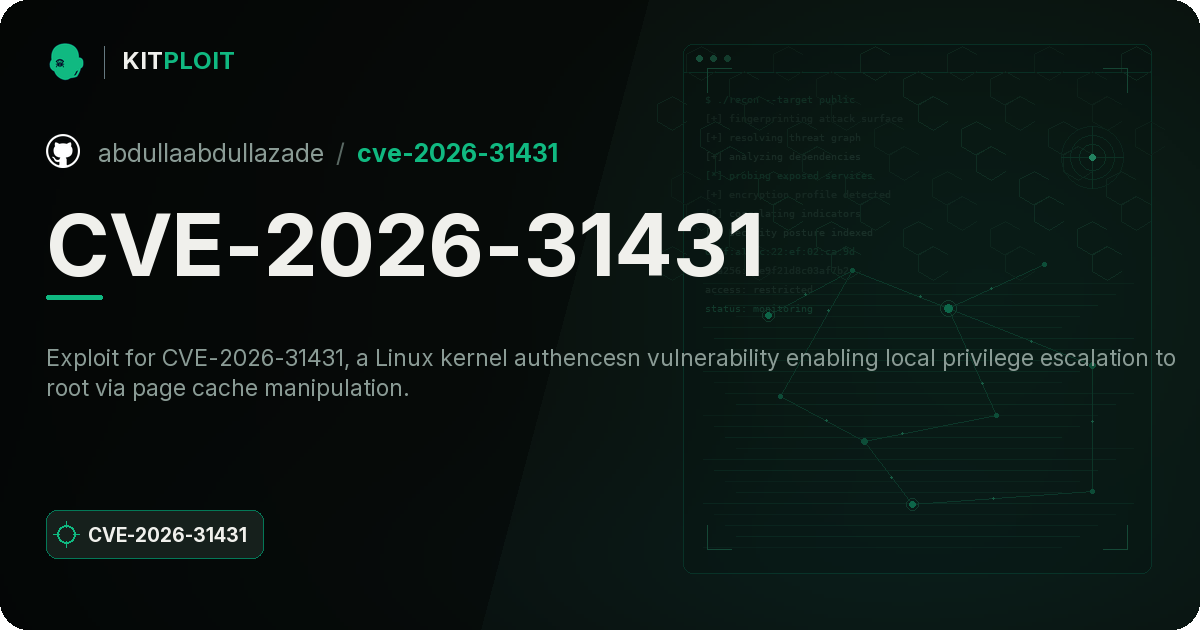
Copy-Fail-CVE-2026-31431

GitHubmohamedkarrab/copy-fail-cve-2026-31431

针对 Linux 内核 CVE-2026-31431(Copy Fail)的概念验证漏洞利用,通过滥用 AF_ALG 破坏页缓存中的 setuid-root 二进制文件,实现权限提升。包含备份/恢复与完整性校验功能。
privilege-escalationexploit-frameworksvulnerability-analysis+3
6个月前
CVE-2026-31431 preview

CVE-2026-31431

GitHubabdullaabdullazade/cve-2026-31431

CVE-2026-31431 的漏洞利用程序,这是一个 Linux 内核 authencesn 漏洞,可通过页缓存操作实现本地权限提升至 root。

privilege-escalationexploit-frameworksvulnerability-analysis+1
26个月前
CVE-2026-31431-Advanced-Exploit preview

CVE-2026-31431-Advanced-Exploit

GitHubsndav/cve-2026-31431-advanced-exploit

针对 CVE-2026-31431 的漏洞利用,该漏洞是 Linux 内核 AF_ALG AEAD 页缓存写入漏洞,允许非特权用户对可读文件进行任意 4 字节写入,从而实现本地权限提升。

privilege-escalationexploit-frameworksvulnerability-analysis+3
1156个月前
CVE-2026-31431-PoC preview

CVE-2026-31431-PoC

GitHubw3llr00t3d/cve-2026-31431-poc

LPE 漏洞利用,针对 CVE-2026-31431 CopyFail。兼容 Python 3.9。

privilege-escalationexploit-frameworksvulnerability-analysis+2
6个月前
CVE-2026-31431-Linux-Copy-Fail preview

CVE-2026-31431-Linux-Copy-Fail

GitHubiss4cf0ng/cve-2026-31431-linux-copy-fail

基于 Rust 编写的本地权限提升漏洞利用程序,针对 CVE-2026-31431,可在 Linux 系统上执行自定义 shellcode(如 Meterpreter)。
privilege-escalationexploit-frameworksvulnerability-analysis+4
566个月前
fail-CVE-2026-31431 preview

fail-CVE-2026-31431

GitHubvynazevedo/fail-cve-2026-31431

仓库无描述或内容;名称提及 CVE-2026-31431,但未记录任何功能。
general-purpose-utilities
6个月前
CVE-2026-31431-cleaned preview

CVE-2026-31431-cleaned

GitHubgaloryber/cve-2026-31431-cleaned

针对 CVE-2026-31431 的概念验证漏洞利用程序,该漏洞为 Linux 内核本地权限提升漏洞,通过 splice() 和精心构造的套接字选项,实现任意内核内存写入,从而覆盖 setuid 二进制文件。

privilege-escalationexploit-frameworksvulnerability-analysis+2
16个月前
wg.copyfail.patch preview

wg.copyfail.patch

GitHubwgnet/wg.copyfail.patch

基于 eBPF 的 CVE-2026-31431(Copy.Fail)缓解方案,通过过滤或终止 AF_ALG 套接字创建,以防止本地权限提升和容器逃逸。
defensive-toolsvulnerability-analysisexploitation+1
246个月前
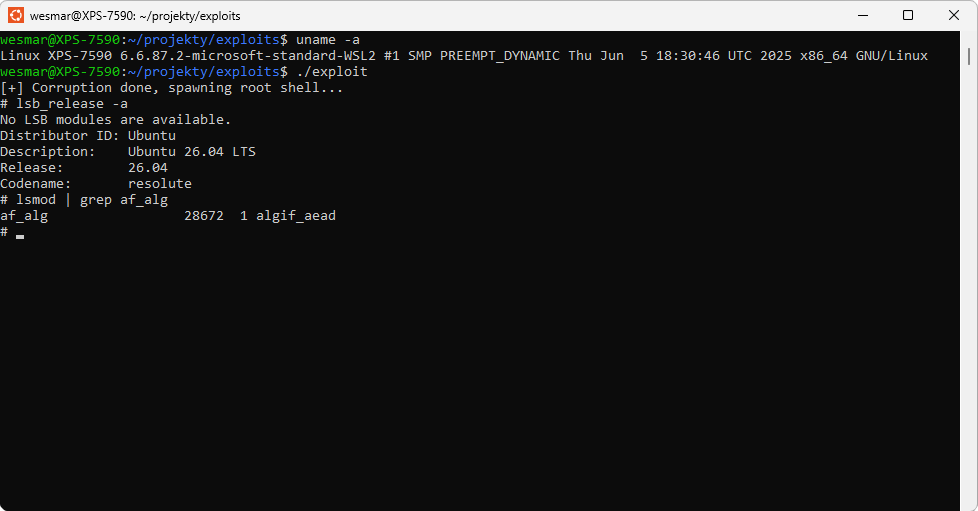
CVE-2026-31431 preview

CVE-2026-31431

GitHubwesmar/cve-2026-31431

CVE-2026-31431 的工作概念验证漏洞利用程序,一种通过 AF_ALG AEAD 页缓存损坏实现 Linux 内核本地权限提升,从而获取 root shell 的漏洞。
privilege-escalationexploit-frameworksvulnerability-analysis+2
66个月前
copyfail-rs preview

copyfail-rs

GitHubsammwyy/copyfail-rs

复制失败漏洞利用(CVE-2026-31431),但用 Rust 实现。

privilege-escalationexploit-frameworksvulnerability-analysis+3
156个月前
上一页1…909192…100下一页