
 #1
支持各种网络安全工作流程和任务的通用工具、框架和环境。
Kitploit 推荐

 mlazzarotto/copy-fail-cve-2026-31431-mitigation-ansible-playbook
一个用于在基于 RHEL 和基于 Debian 的操作系统上缓解漏洞 CVE-2026-31431 的 Ansible Playbook。
 seanrickerd/cve-2026-31431
针对 Linux 内核 CVE-2026-31431 的漏洞利用,通过 authencesn AEAD 操作导致页缓存损坏,针对容器和 OpenShift 环境中的权限提升。
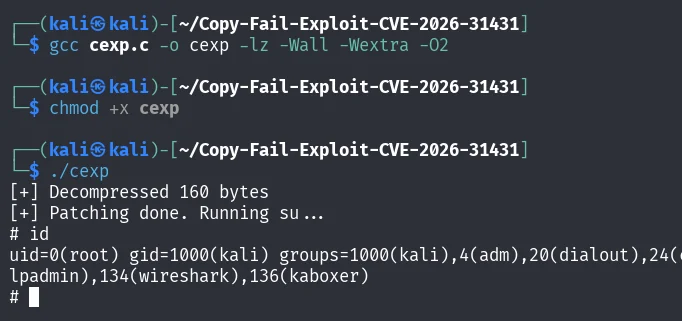 beatbeast007/linux-copyfail-c-version-cve-2026-31431
Clean C 实现的 Copy Fail Linux 本地权限提升漏洞利用程序(CVE-2026-31431)。利用 AF_ALG 和 splice 覆盖 /usr/bin/su 的页缓存,注入 setuid shellcode 以获取 root 权限。教育用途 PoC。
 spensercai/copy_fail
Rust 编写的 Linux 内核 LPE CVE-2026-31431(AF_ALG 页缓存写入)漏洞利用 PoC,以及通过 LSM 或 kprobe 阻止 AF_ALG 套接字创建的 eBPF 运行时防御,无需重启系统。
 silent0x0/copy-fail---cve-2026-31431
CVE-2026-31431 “Copy Fail”——针对Linux内核AF_ALG权限提升漏洞的分析与防御研究,该漏洞自2017年起影响所有主流发行版。通过authencesn逻辑缺陷实现100%可靠的本地权限提升(LPE)。
 portswigger/burp-extensions-montoya-api-examples
演示 Montoya API 的 Burp Suite 扩展示例,涵盖 HTTP 和代理处理器、自定义扫描检查、Intruder 载荷、WebSocket 处理以及 Collaborator 集成。
 kvakirsanov/cve-2026-31431-live-process-code-injection
CVE-2026-31431 的概念验证,演示了通过页缓存进行实时进程代码注入,无需 root 即可在运行中的进程中实现任意代码执行。
 nisec-eric/cve-2026-31431
Linux 内核本地提权漏洞利用程序,针对 CVE-2026-31431,提供可靠的一次性 PoC,包含多种语言实现、漏洞扫描器及缓解脚本。
 abhishekhargan/cve-2026-31431
Python 漏洞利用程序,针对 Linux 内核本地权限提升(CVE-2026-31431),利用 AF_ALG 套接字状态混淆和 splice() 实现任意文件写入并获取 root 权限。
 recofu/cve-2026-31431-copy-fail
Linux 内核加密子系统中 CVE-2026-31431 的本地权限提升漏洞利用,通过一个极简 Python 脚本提供 root 访问权限和容器逃逸能力。
 alihzsec/cve-2026-31431
# CVE-2026-31431 的概念验证漏洞利用程序 针对 Linux 本地权限提升漏洞 CVE-2026-31431 的概念验证漏洞利用程序,演示内核漏洞利用技术,仅供教育和授权安全测试使用。
 fulucky0-yuri/cve-2026-31431-pocc
CVE-2026-31431 的概念验证 C 语言实现,该漏洞是 Linux 内核 AF_ALG 页缓存投毒漏洞,可通过污染 SUID 文件实现本地权限提升及潜在的容器逃逸。
 xerxes-2/cve-2026-31431-rs
基于 Rust 的 CVE-2026-31431 概念验证,利用 AF_ALG 和 splice 覆盖 /bin/su 并生成 root shell。为 x86_64 和 aarch64 提供自包含的 no_std 二进制文件。
 leelong2020/cve-2026-31431
用于检测和缓解 CVE-2026-31431(Copy Fail)Linux 内核本地权限提升漏洞的 Bash 脚本,该漏洞通过 AF_ALG socket 触发,脚本包含模块禁用和 seccomp 配置。
 cyber-joker/copy-fail-python
Python 实现的 copyfail(CVE-2026-31431)
 badsectorlabs/copyfail-go
一个 Go 语言实现的 copyfail(CVE-2026-31431)
 3jee/copy-fail-go
Go 版 CVE-2026-31431(copy-fail)Linux 内核权限提升 PoC,支持自动枚举 SUID 二进制文件并交互式选择目标。
 spoo1k/copy-fail-exploit-cve-2026-31431
CVE-2026-31431 的漏洞利用程序,提供 Python 和 C 两种版本,可通过复制失败漏洞实现权限提升。








