#1

 xeloxa/copyfail-exploit
复制失败(CVE-2026-31431)本地权限提升(LPE)漏洞利用程序。一个干净、多架构的 Python 重新实现,针对 Linux 内核 AF_ALG 页缓存漏洞。
 0chencc/ctfcracktools
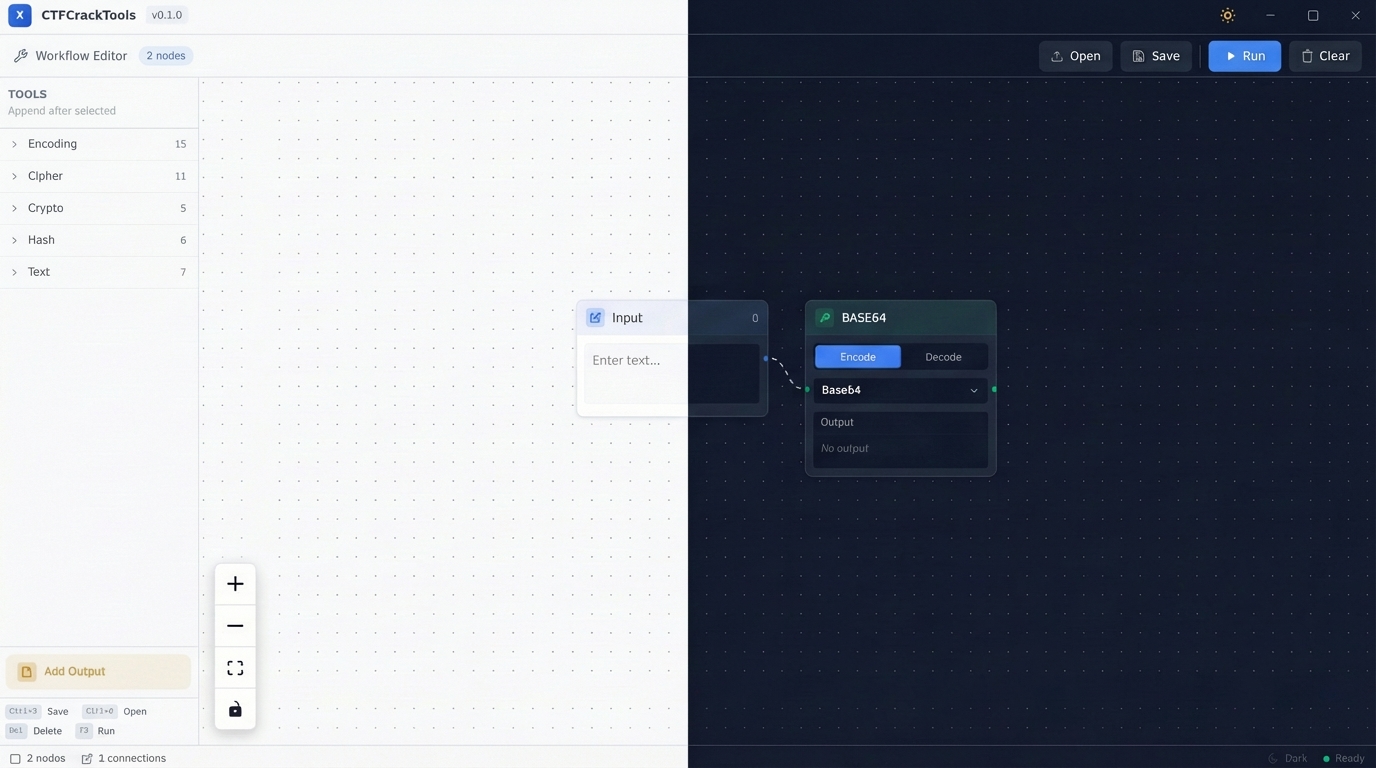
下一代CTF瑞士军刀,由Rust和Tauri驱动。具有可视化节点工作流和本地AI智能,实现极致性能和自动化。中国首个CTFTools框架。
 mrunalp/block-copyfail
BPF LSM 拦截器,用于 CVE-2026-31431(Copy Fail)——OpenShift 4 的零重启修复方案
 boratanrikulu/gobee
用 Go 而非 C 编写你的 BPF 程序。gobee 将 Go 子集转译为 BPF C,并生成类型化的 cilium/ebpf 绑定。
 blacksnufkin/cheshire
Adaptix C2服务插件,用于从操作员UI驱动LitterBox负载分析。
 mfloresdacunha/cve-2026-31431
CVE-2026-31431 的本地权限提升漏洞利用程序,针对 Linux 内核的 algif_aead,利用 splice 覆盖页缓存并获取 root 权限。附带一个只读检测器。
 phalanx-ccs/copy-fail
被动诊断工具,通过测试 AF_ALG 套接字可达性来检查 Linux 系统是否易受 CVE-2026-31431 影响,提供缓解指导并支持 CI 友好的退出码。
 g1nt0n1x/copy-fail-cve-2026-31431-shell
PoC shell 漏洞利用,针对 CVE-2026-31431 (copy_fail) — 通过 AF_ALG + splice 页缓存覆盖实现 Linux 本地提权。单次触发,无竞态条件,适用于内核 4.9–6.18。
 nishantiyer/cve-2020-15215-discord-poc
用于 Electron 边界加固的概念验证验证工具,对渲染器/主进程隔离、IPC 策略执行和导航控制进行建模,以研究桌面应用程序安全漏洞。
 xn0kkx/cve-2026-31431_copyfail_linuxkernel_lpe
教育性重写的 Copy Fail PoC(CVE-2026-31431)—— 通过 algif_aead 就地加密与 splice() 页缓存写入实现的 Linux 内核 LPE
 mcub3/cve-2026-31431
CVE-2026-31431 的 C PoC,一种无特权 Linux LPE,利用 AF_ALG 页缓存损坏来覆盖 /usr/bin/su 并获取 root 权限。
 kaleth4/cve-2026-31431
针对 Linux 内核本地权限提升漏洞(CVE-2026-31431)的利用与检测工具,通过破坏页缓存获取 root 权限,并附带缓解措施指南。
 mrarianet/cpanel-fix
一个用于 CVE-2026-41940(cPanel)、CVE-2026-31431(内核“Copy Fail”)、CSF 的 security-remediation.sh,可选域名/代理清理,以及可选的操作员加固。
 gengstah/windbg-mcp
一个 MCP(模型上下文协议)服务器,可将所有 pybag Windows 调试器功能转换为原生 MCP 工具。它允许兼容 MCP 的客户端(Claude Desktop、Claude Code、Cowork、OpenAI Codex CLI、Cursor 以及自定义代理)通过结构化 JSON…
 vyahello/cve-2026-31431
Linux 本地权限提升漏洞利用程序,针对 CVE-2026-31431,滥用 AF_ALG 加密 API 配合 splice() 修改页缓存并生成 root shell。
 pyroceper/copy-fail-cve-2026-31431
基于 C 语言的概念验证漏洞利用程序,针对 CVE-2026-31431(一个 Linux 内核权限提升漏洞),可在受影响系统上获取 root shell 访问权限。
 danimrtzp/cve-2026-31431-revshell
针对 CVE-2026-31431 的武器化 Python 漏洞利用,将 Linux 内核权限提升与守护进程化的 root 反向 Shell 相结合,具备完整 PTY,并在内存中修补 /usr/bin/su。