



Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
实用工具与框架 — 第 87 页 | Kitploit
分类

实用工具与框架

支持各种网络安全工作流程和任务的通用工具、框架和环境。

Kitploit 推荐

精选工具

10 已选择
CyberChef preview#1

CyberChef

GitHubgchq/cyberchef
35.6k22小时34分前
SecLists preview#2

SecLists

GitHubdanielmiessler/seclists
72.8k21小时10分前
gf preview#3

gf

GitHubtomnomnom/gf
2.1k6年前
qsreplace preview#4

qsreplace

GitHubtomnomnom/qsreplace
8844年前
anew preview#5

anew

GitHubtomnomnom/anew
1.7k4年前
unfurl preview#6

unfurl

GitHubtomnomnom/unfurl
1.3k4年前
httprobe preview#7

httprobe

GitHubtomnomnom/httprobe
3.1k4年前
httpx preview#8

httpx

GitHubprojectdiscovery/httpx
10.3k21小时24分前
nuclei preview#9

nuclei

GitHubprojectdiscovery/nuclei
30.4k16小时54分前
scapy preview#10

scapy

GitHubsecdev/scapy
12.5k1天前
最新相关性最受欢迎最近更新
3588 结果
cve-2026-0300-audit preview

cve-2026-0300-audit

GitHubtailwindrg/cve-2026-0300-audit

CVE-2026-0300(PAN-OS User-ID 认证门户暴露)的只读审计工具

cloud-infrastructure-securityvulnerability-analysisscripting-automation+3
6个月前
CVE-2026-31431-Copy-Fail---Advanced-LPE-Proof-of-Concept---C-Rewrite preview

CVE-2026-31431-Copy-Fail---Advanced-LPE-Proof-of-Concept---C-Rewrite

GitHubiblamenear/cve-2026-31431-copy-fail---advanced-lpe-proof-of-concept---c-rewrite

Copy Fail(CVE-2026-31431)是 Linux 内核 authencesn 加密模板中的一个逻辑漏洞。它允许非特权本地用户触发对系统上任意可读文件页缓存的一次确定性、受控的 4 字节写入。

privilege-escalationexploit-frameworksvulnerability-analysis+2
6个月前
CVE-2026-32710 preview

CVE-2026-32710

GitHubdinosn/cve-2026-32710

堆中越界写入 MariaDB JSON_SCHEMA_VALID() → 持久化权限提升(实验辅助)

privilege-escalationexploit-frameworksvulnerability-analysis+4
166个月前
GhostShell preview

GhostShell

GitHubrazvanduda/ghostshell

CVE-2026-31431 — 通过 Linux 内核页缓存损坏实现本地权限提升
privilege-escalationexploit-frameworksvulnerability-analysis+4
6个月前
CVE-2026-31431 preview

CVE-2026-31431

GitHub0xn7y/cve-2026-31431

内核 authencesn 加密模板中的逻辑漏洞,可导致权限提升

privilege-escalationexploit-frameworksvulnerability-analysis+1
16个月前
CVE-2026-31431 preview

CVE-2026-31431

GitHubadityabhatt3010/cve-2026-31431

CVE-2026-31431 的本地权限提升漏洞利用程序,通过滥用 AF_ALG AEAD 套接字处理,在易受攻击的 Linux 内核上获取 root shell 访问权限。
privilege-escalationexploit-frameworksexploitation+1
36个月前
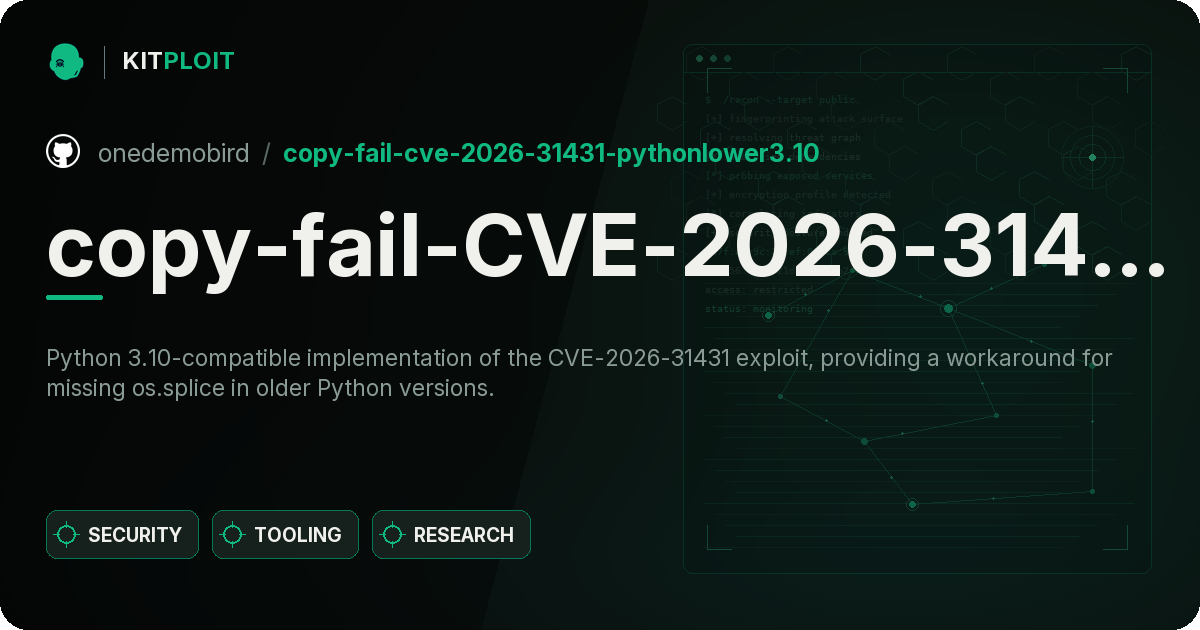
CVE-2026-31431-copyfail-rs preview

CVE-2026-31431-copyfail-rs

GitHubkanbaraakihito/cve-2026-31431-copyfail-rs

针对 CVE-2026-31431 的纯 Rust 概念验证,面向支持 AF_ALG AEAD 的 Linux x86_64 内核。静态 musl 构建,无运行时依赖,用于经授权的安全研究。
exploit-frameworksvulnerability-analysisexploitation+1
46个月前
copy-fail-CVE-2026-31431-pythonlower3.10 preview

copy-fail-CVE-2026-31431-pythonlower3.10

GitHubonedemobird/copy-fail-cve-2026-31431-pythonlower3.10

兼容 Python 3.10 的 CVE-2026-31431 漏洞利用实现,为旧版 Python 中缺失的 os.splice 提供变通方案。

general-purpose-utilitiesvulnerability-analysisexploitation
16个月前
cve-2026-31431-copyfail preview

cve-2026-31431-copyfail

GitHubdarioomatos/cve-2026-31431-copyfail

CVE-2026-31431 的教育性分析,该漏洞为 Linux 内核中通过 AF_ALG AEAD 就地操作实现的本地权限提升,包括技术根因、检测与缓解措施。

privilege-escalationexploit-frameworksvulnerability-analysis+4
16个月前
CVE-2026-31431-CopyFail-static-ELF--POC preview

CVE-2026-31431-CopyFail-static-ELF--POC

GitHubrat5ak/cve-2026-31431-copyfail-static-elf--poc

最小化 587 字节静态 ELF 漏洞利用,针对 CVE-2026-31431,通过 AF_ALG splice 页缓存损坏实现本地权限提升。无 libc 或运行时依赖。

privilege-escalationexploit-frameworksvulnerability-analysis+3
6个月前
pentesting-obioba preview

pentesting-obioba

GitHubfacundomfernandez/pentesting-obioba

黑盒渗透测试:Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228)。提权至 root。执行与技术报告。

privilege-escalationreconnaissancevulnerability-scanners+7
6个月前
StepJack preview

StepJack

GitHubborealisai/stepjack

用于评估计算机操作型AI代理对抗多步骤间接提示注入的基准测试框架,具备自动化对抗性目标分解与AWS沙箱测试环境。

dynamic-analysis-sandboxingsecurity-virtualizationred-teaming+2
76个月前
CVE-2026-31431-copy-fail preview

CVE-2026-31431-copy-fail

GitHubozergoker/cve-2026-31431-copy-fail

CVE-2026-31431 的漏洞利用程序:一个 732 字节的 Python 脚本,利用直线逻辑缺陷,可在自 2017 年以来的所有 Linux 发行版上获取 root 权限。

privilege-escalationexploit-frameworksvulnerability-analysis+2
6个月前
iOS-Attack-Chain-CVE-2025-31200-CVE-2025-31201 preview

iOS-Attack-Chain-CVE-2025-31200-CVE-2025-31201

GitHubjgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201

CVE-2025-31200 是 iOS CoreAudio 的 AudioConverterService 中的一个零日、零点击远程代码执行(RCE)漏洞,可通过 iMessage/SMS 由恶意音频文件触发。该漏洞的利用绕过了…
bluetooth-securityexploit-frameworksios-security+8
1996个月前
copy-fail-CVE-2026-31431-Python-Golfing preview

copy-fail-CVE-2026-31431-Python-Golfing

GitHubavprince26/copy-fail-cve-2026-31431-python-golfing

Python 高尔夫挑战赛,面向 copy.golf,专注于编写最简代码以复现特定 CVE 相关行为。

scripting-automationctfeducation
16个月前
routersploit preview

routersploit

GitHubthreat9/routersploit

嵌入式设备漏洞利用框架

embedded-systems-securitypenetration-testing-frameworksvulnerability-scanners+7
13.2k6个月前
cve-2026-31431 preview

cve-2026-31431

GitHubzhanghangorg/cve-2026-31431

针对 algif_aead 中 Linux 内核页缓存写入漏洞(CVE-2026-31431)的检测工具与概念验证,包含一个非破坏性扫描器和一个本地权限提升利用程序。

privilege-escalationexploit-frameworksvulnerability-analysis+2
6个月前
kroxylicious-pqc-filter preview

kroxylicious-pqc-filter

GitHuboscerd/kroxylicious-pqc-filter

一个 Kroxylicious 过滤器插件,为 Apache Kafka 提供透明的后量子(ML-KEM + AES-256-GCM)记录级加密,无需任何客户端代码改动。

cloud-infrastructure-securityencryption-decryption-toolscryptography+1
6个月前
上一页1…868788…100下一页









