
 #1
 openpixelsystems/c-copy-fail
基于 C 的漏洞利用程序,针对 Linux 内核加密 API 中的 CVE-2026-31431,支持 aarch64 和 amd64 架构,具备 shellcode 生成与辅助数据利用功能。
 mr-bv/copy-fail-cve-2026-31431-exploit-in-c
CVE-2026-31431 的 C 语言漏洞利用程序,针对 Linux 内核 AF_ALG AEAD 路径中的页缓存损坏漏洞,利用 splice() 影响缓存的文件内容。
 scriptzteam/paranoid-dirty-frag-cve-2026-43284
禁用 Linux IPsec ESP 支持(esp4/esp6)和 RxRPC 支持的偏执设置。
 ikow/cve-2026-31431-live-code-corruption
CVE-2026-31431(复制失败)新型漏洞利用:通过页缓存实现实时代码破坏。利用 MAP_PRIVATE 页共享覆盖 libc 的 exit() 代码——影响所有正在运行的进程。
 keeweb/keeweb
免费跨平台密码管理器,兼容 KeePass
 climbmunchkin/fix-cve-2026-3143
Linux CVE-2026-31431(copy fail)漏洞的诊断与修复
 guiimoraes/cve-2026-31431
Linux 内核本地提权漏洞 CVE-2026-31431 的 Python 实现,利用 xfrm ESP-in-UDP MSG_SPLICE_PAGES no-COW 覆盖 /etc/passwd 以获取 root 权限。
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
用Python编写的用于CVE-2009-3999的自动脚本
 check-spelling/check-spelling
拼写检查操作,用于检查仓库/拉取请求/提交中的拼写错误
 julichaan/cve-2026-31431-python-copyfail-poc
Python 针对 CVE-2026-31431 的漏洞利用程序,该漏洞为 Linux 内核中通过 setuid 二进制文件的页缓存损坏实现的权限提升,可获取 root 访问权限。
 pvpaulo01/cve-2026-31431
该文档描述了公开的Python漏洞利用程序
 vatson112/deny-af-alg-bpf
eBPF LSM 程序,用于阻止 AF_ALG 套接字创建以缓解 CVE-2026-31431,并通过用户空间守护进程利用环形缓冲区记录被拒绝的尝试。
 361way/cve-2026-31431
针对 CVE-2026-31431 的漏洞利用程序,可将权限提升至 root,具备检测模式以及用于可移植性的 C 语言实现。
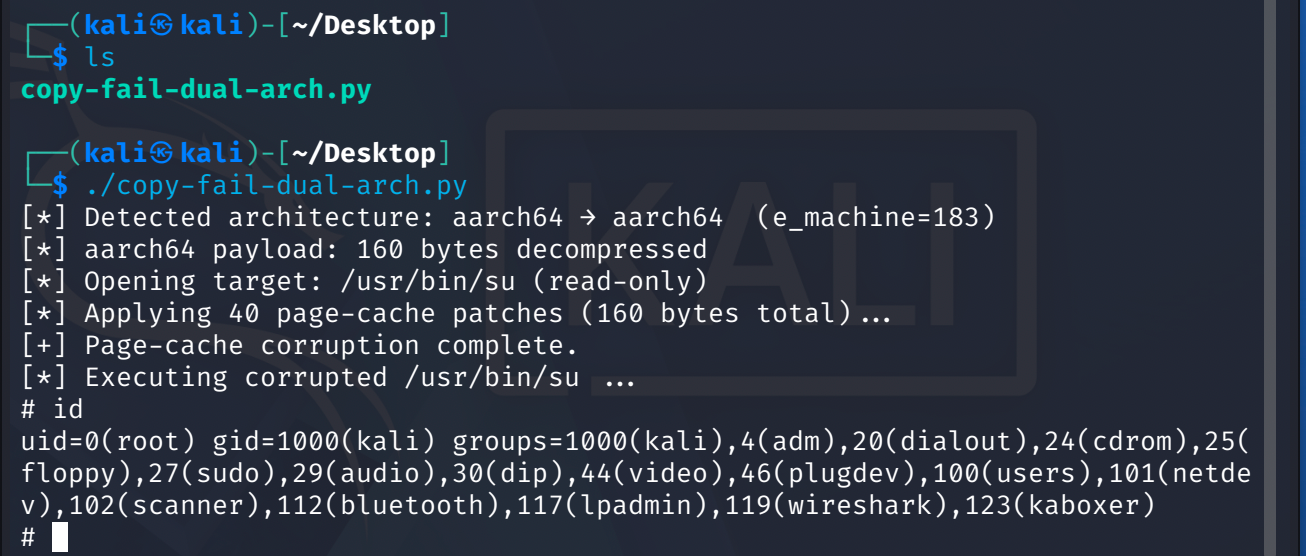 0xer0/cve-2026-31431-copy-fail-add-arm64
针对 CVE-2026-31431 的 Python 漏洞利用程序,该漏洞通过 AF_ALG 和 splice() 写入页缓存,实现 Linux 内核本地权限提升,从而在 arm64 和 x86 架构上获取 root 权限。
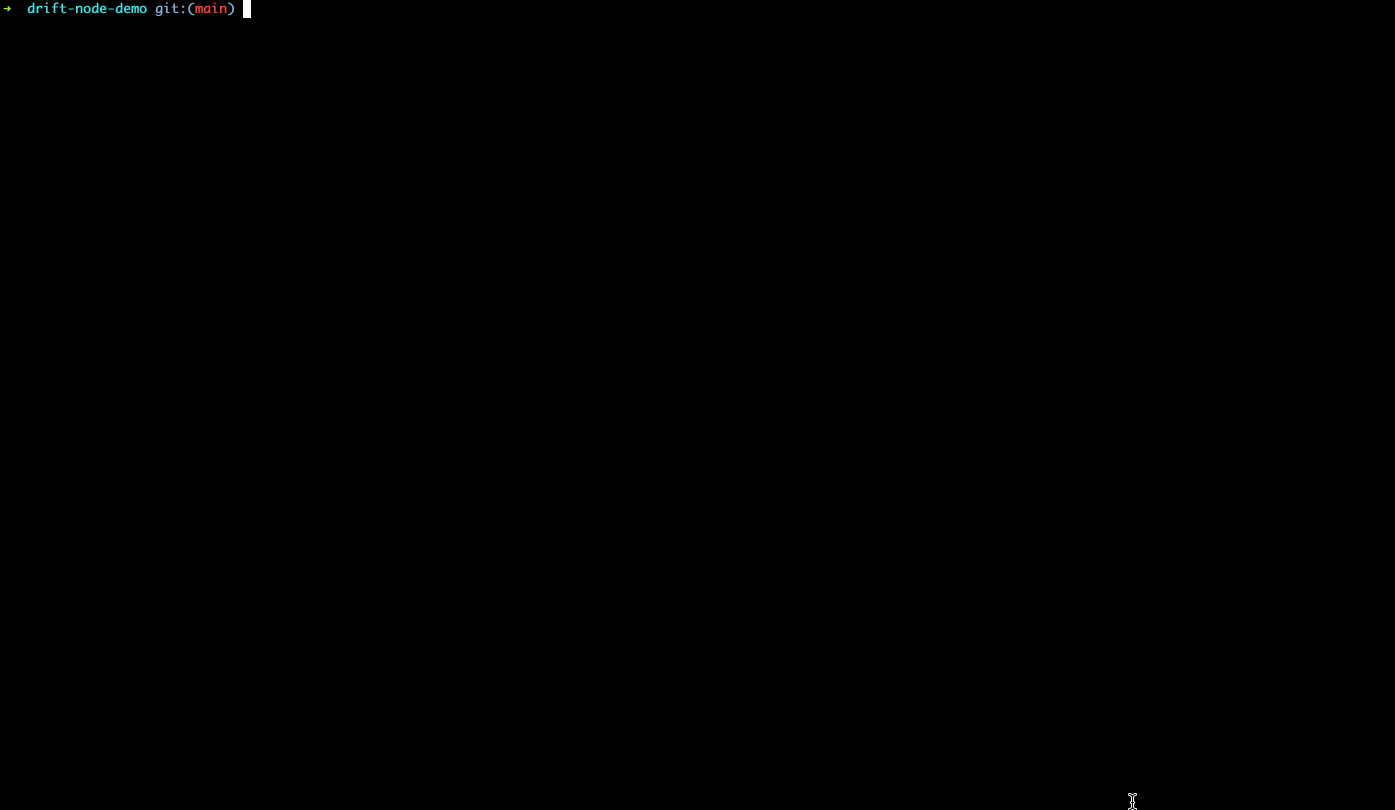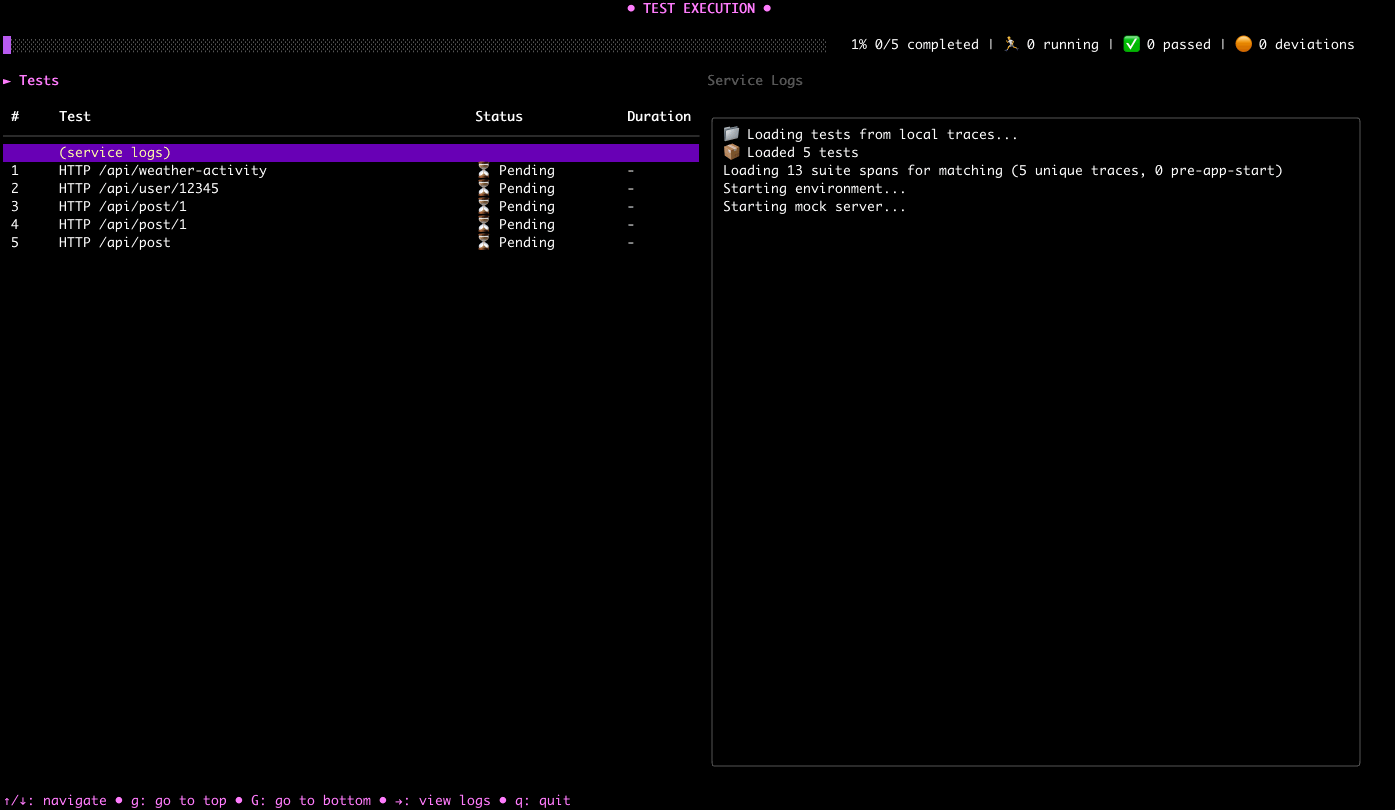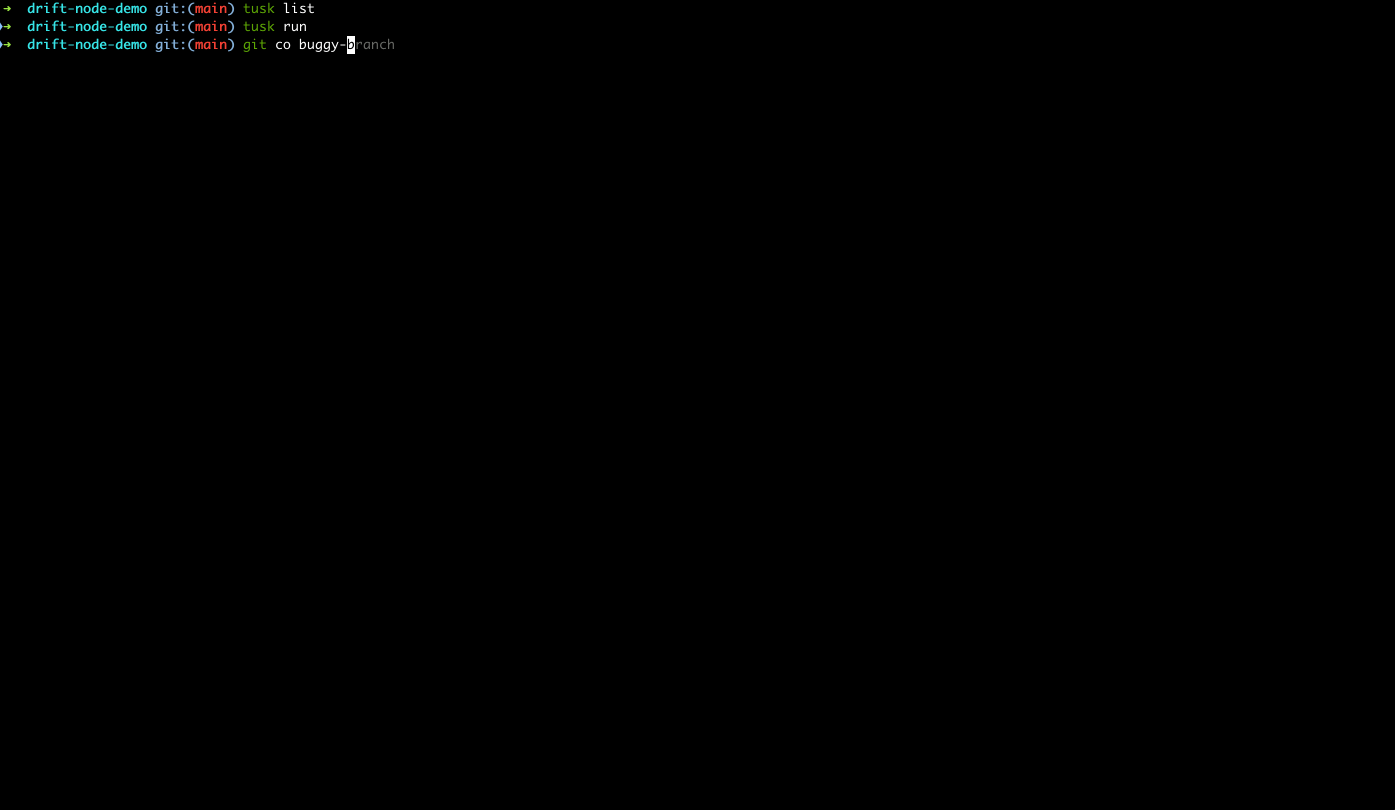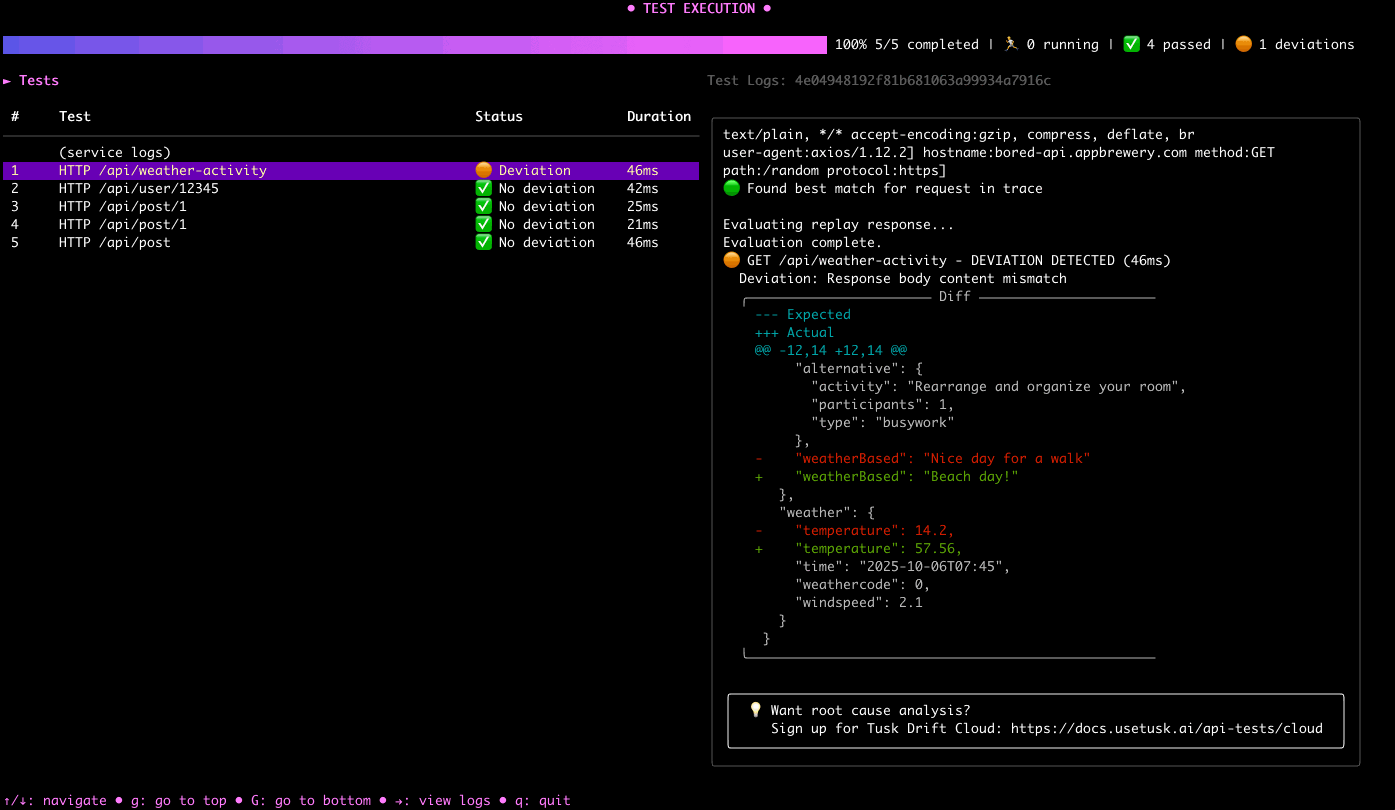 use-tusk/drift-node-sdk
用于捕获和重放进出您服务的API调用的Node.js SDK
 starxsky/cve-2026-31431
提供针对内核漏洞 CVE-2026-31431 的攻击源代码和嗅探工具,以及缓解措施说明,包括禁用 algif_aead 模块和 seccomp 规则。
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 复制失败 — 通用本地权限提升(LPE)漏洞利用。动态 ELF 偏移 + 全二进制覆盖,兼容 Python 2/3,并带有 ctypes splice 回退方案。









