
 #1

 iodn/tap-ducky
将任何已root的手机变成传奇的USB Rubber Ducky。Android USB HID键盘注入器
 yen223/hotpot
一个简单且安全的命令行工具,用于管理基于TOTP的两因素认证码。
 hulnothutu/cve-2026-31431
对 CVE-2026-31431 的复现分析、C 改编的 exp。
 rdesktop/rdesktop
开源RDP客户端,用于从类Unix系统连接Windows终端服务,支持RDP 4和5版本,并带有智能卡认证。
 amlalabs/amla-sandbox
具有能力强制执行的WASM沙箱,用于AI代理代码。代理只能调用明确提供的具有定义约束的工具。沙箱化虚拟文件系统,无网络,无shell逃逸。单一二进制文件,无需Docker或VM。
 byezero/nginx-cve-2026-42945-check
一个针对 CVE-2026-42945 (NGINX Rift) 的本地只读扫描器,用于检查 NGINX、OpenResty 和 Tengine 实例是否存在易受攻击的重写配置,而无需执行漏洞利用或修改服务。
 kalilinux/build-scripts/kali-docker
Kali Linux Docker
 memn0ps/matrix-rs
Rusty Hypervisor - 使用 Rust 编写的 Windows 内核 Blue Pill Type-2 虚拟机监控器(代号:Matrix)
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
简单的 Ansible Playbook,用于缓解 CopyFail (CVE-2026-31431) 和 DirtyFrag (CVE-2026-43284) 漏洞。
 vorkampfer/dirty_frag_mitigation
一个用于缓解Linux dirtyfrag漏洞(CVE-2026-43500)和fragnesia漏洞的bash脚本
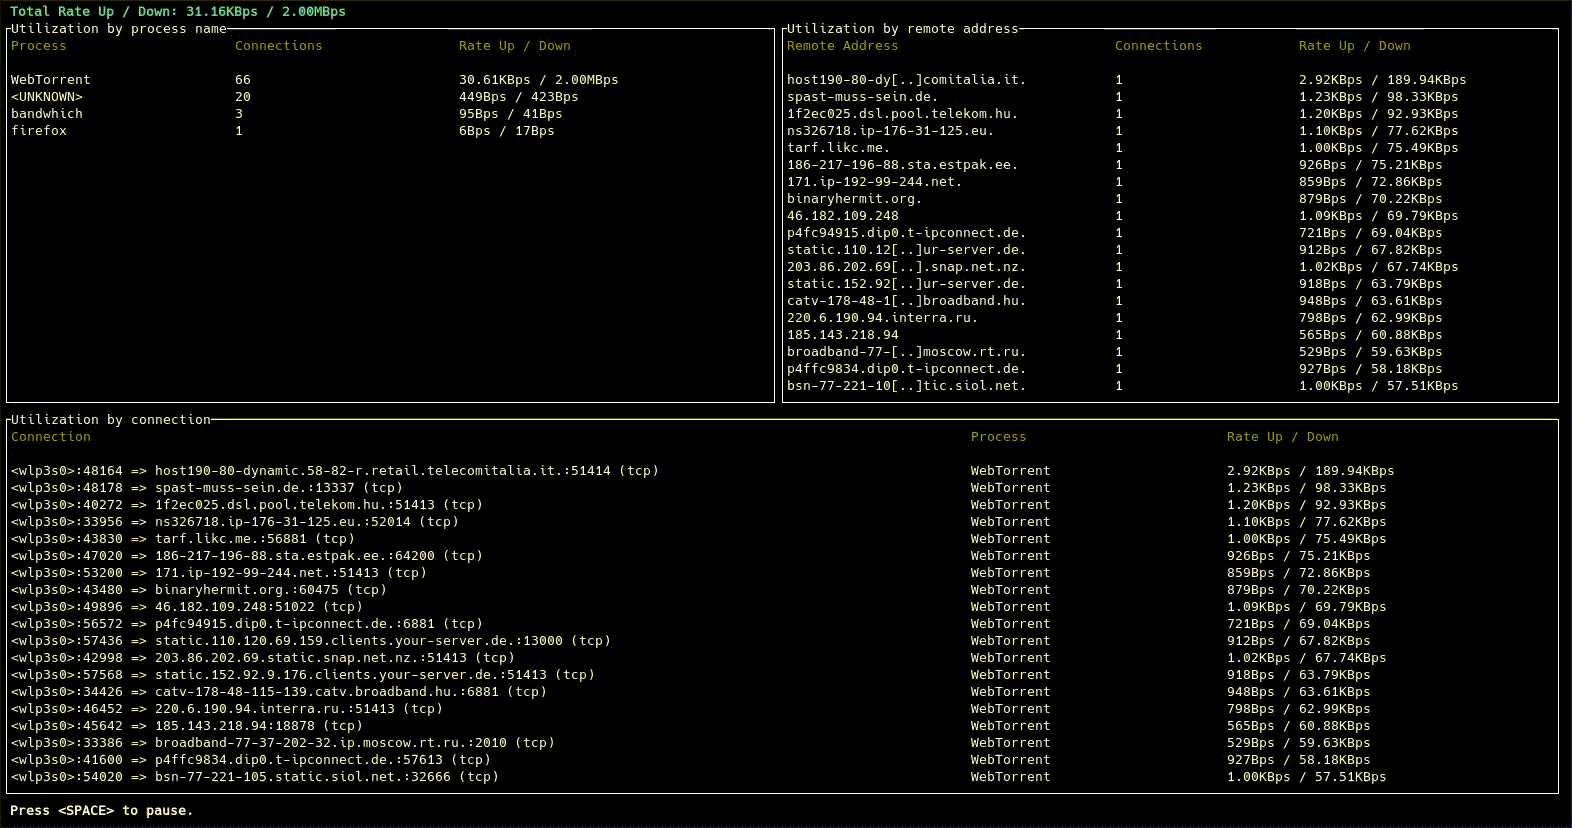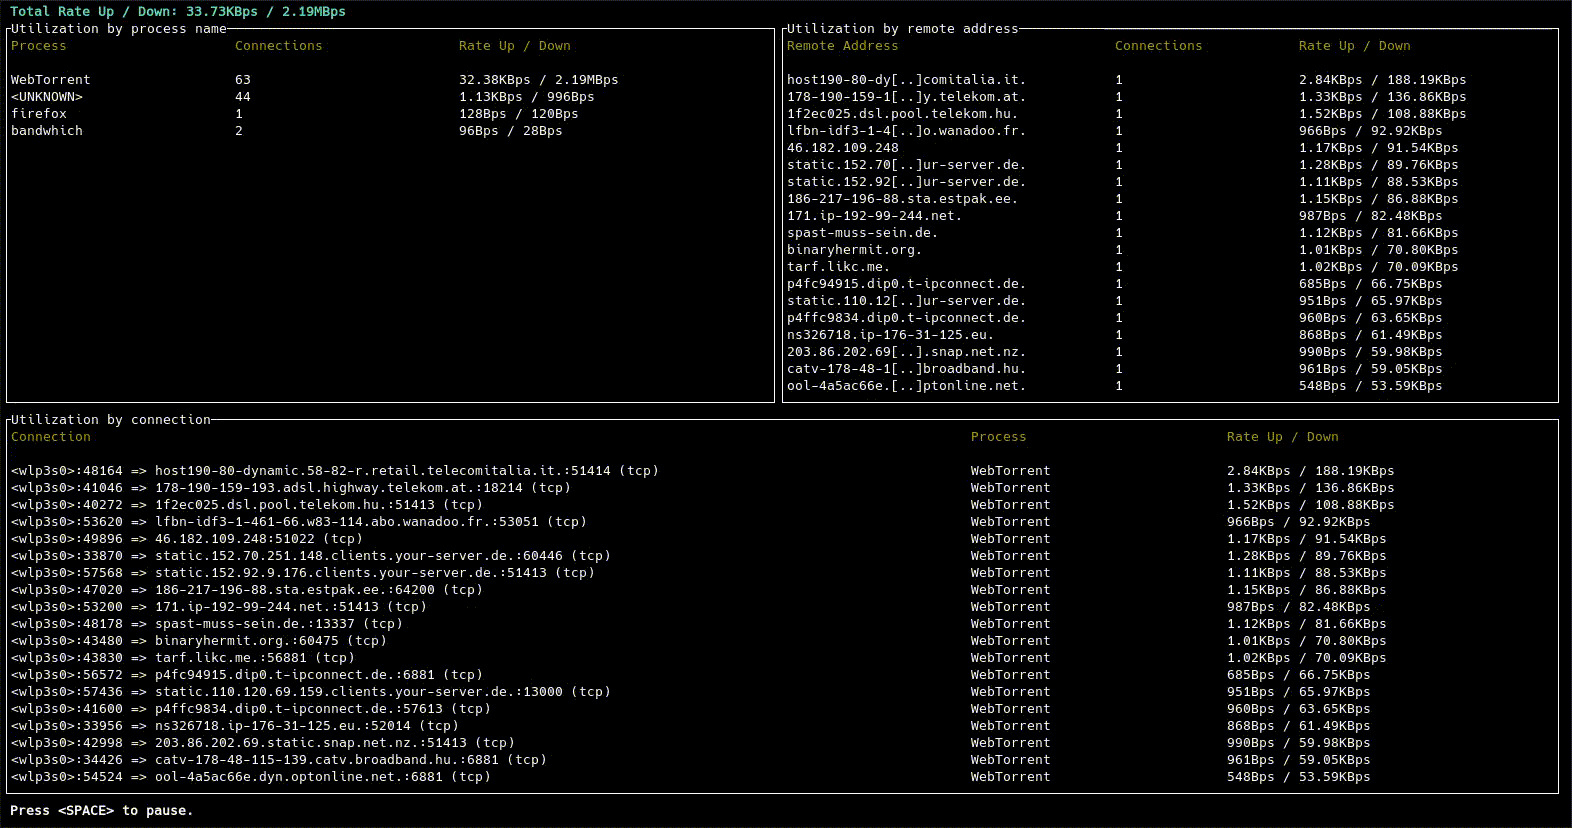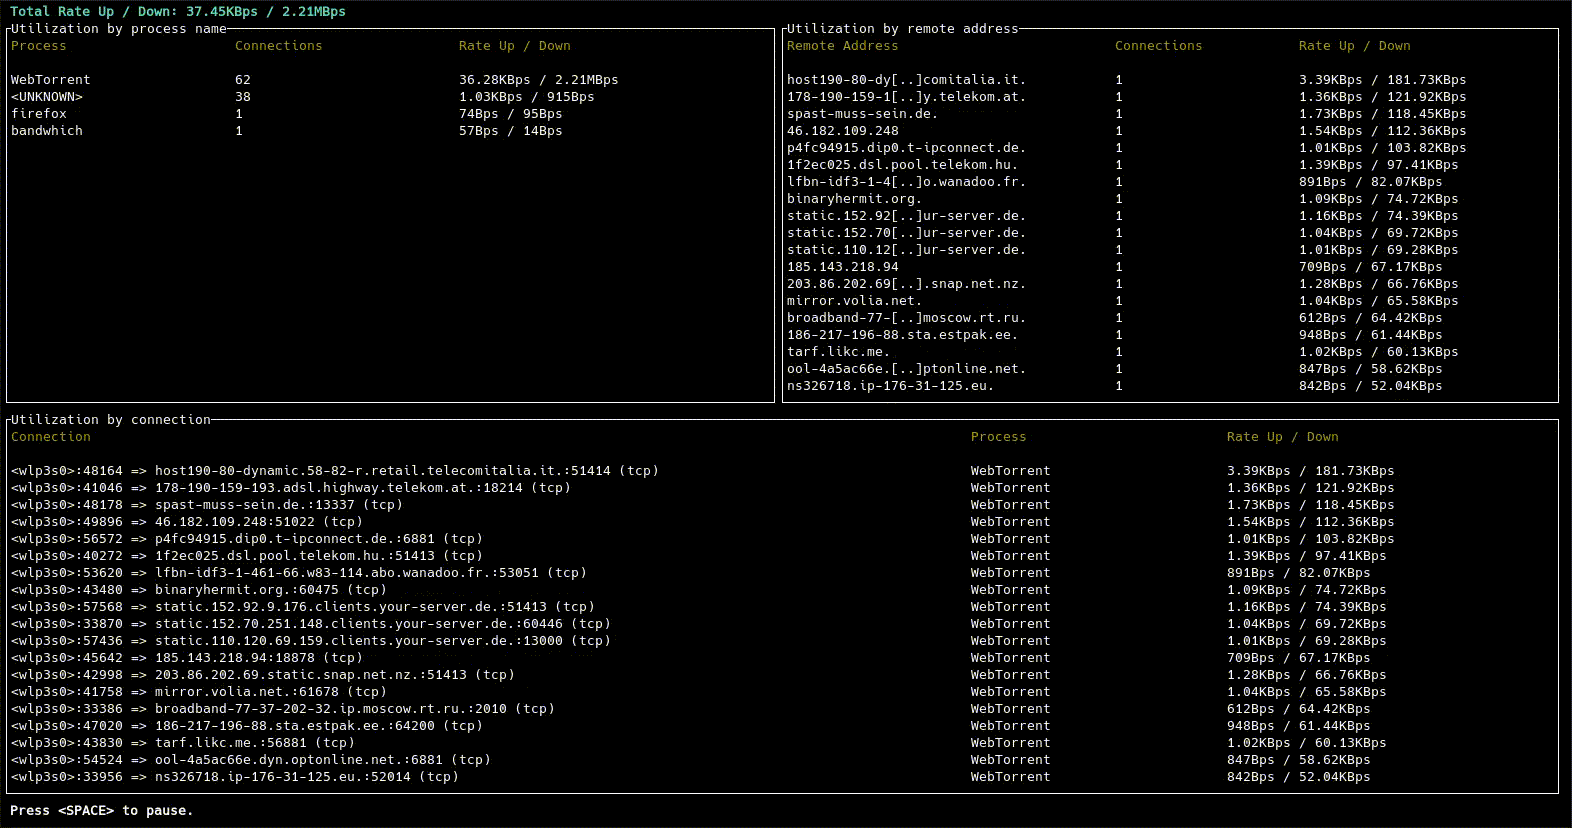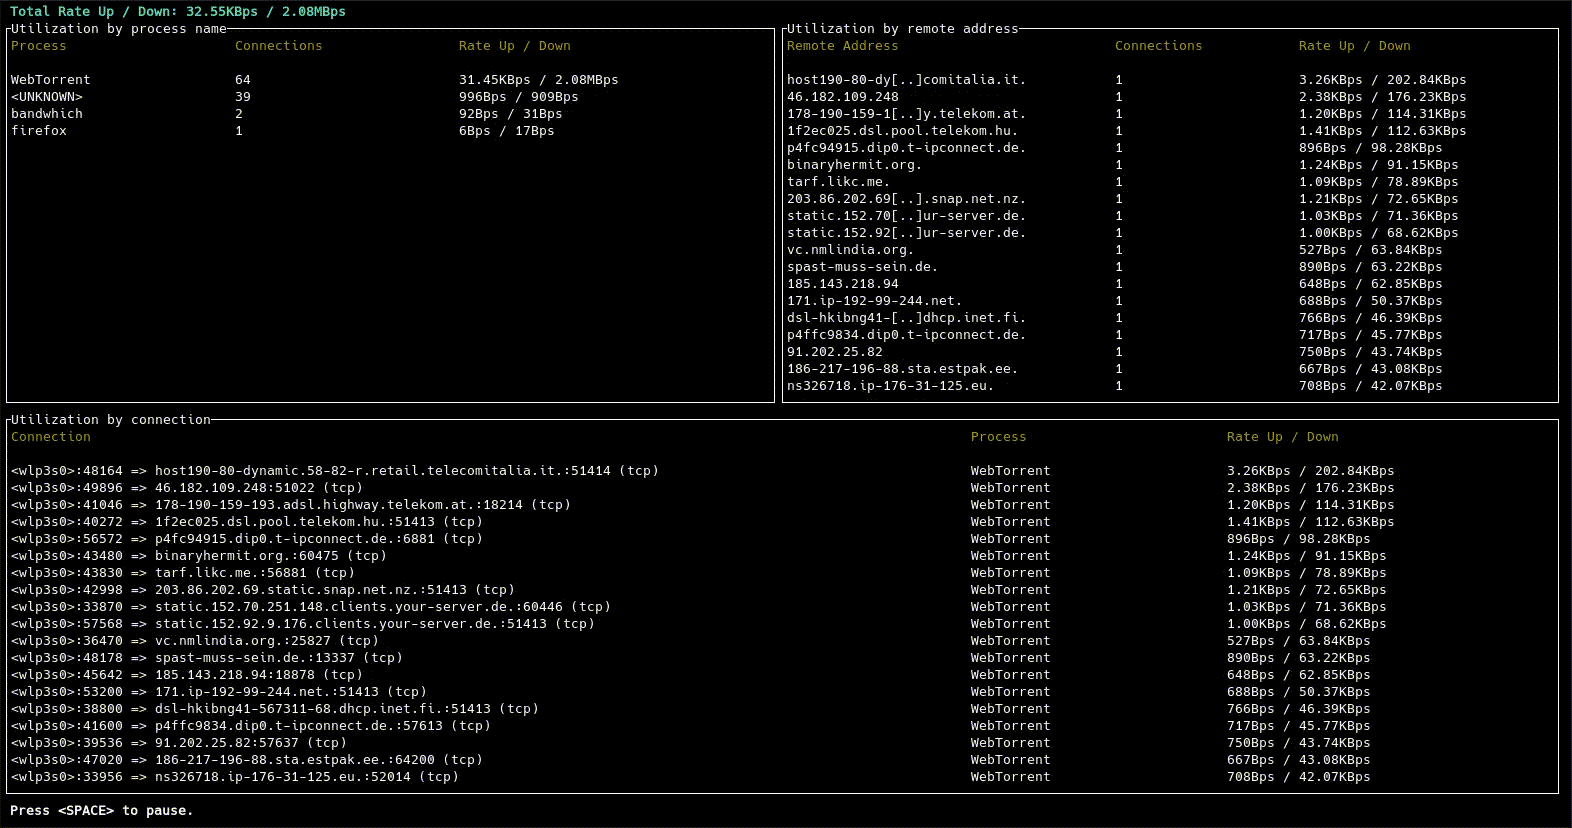 imsnif/bandwhich
终端带宽利用率工具
 memn0ps/illusion-rs
Rusty Hypervisor - 基于 Rust 的 Windows UEFI 蓝药丸 Type-1 虚拟机监控程序(代号:Illusion)
 sinakarvandi/hypervisor-from-scratch
# 关于虚拟机监控器的一系列教程的源代码。可在以下网址获取:https://rayanfam.com/tutorials
 qi-scape/scan-shai-hulud
检测 CVE-2026-45321 Mini Shai-Hulud 供应链攻击 — 扫描发现涵盖 TanStack、Mistral AI、UiPath、OpenSearch、Guardrails AI 的 170 个 npm 和 2 个 PyPI 恶意包。
 liamromanis101/dead.letter-cve-2026-45185
基于 Shell 的漏洞扫描器,针对 Exim MTA 中的 CVE-2026-45185(Dead.Letter)。检测 GnuTLS 构建中的释放后使用,检查版本、TLS 库和 CHUNKING 配置。生成 JSON 输出以用于 CI/CD 集成。
 paulorlima9/copyfail-fix
针对 Ubuntu/Debian VPS 上 CVE-2026-31431(Copy Fail)的快速缓解与补丁脚本










