
 #1
 derrickschoen/laravel-framework
laravel/framework 10.50.2 的分支,将 CVE-2026-48019(默认电子邮件规则中的 CRLF 注入)反向移植到 ValidatesAttributes::validateEmail。标记为 10.51.0。
 wadesweaponshed/cve-2026-50751-mitigation-scripts
CVE-2026-50751 的缓解脚本
 87achrafg-stack/cve-2026-48907
利用查询 /wp-json/wp/v2/users 的方式利用 WordPress 中的 CVE-2025-9209,收集用户密钥、令牌和 Cookie,绕过 Defender/Imunify360,并记录存在漏洞的站点。
 sidenai/hyperion-disassembler
原生多架构反汇编与反编译器 - PE/ELF/Mach-O, x86/x64/ARM64, Lua 脚本, RTTI 恢复
 licitrasimone/crystalsliver
Crystal Palace 规避工具包(适用于 Sliver)
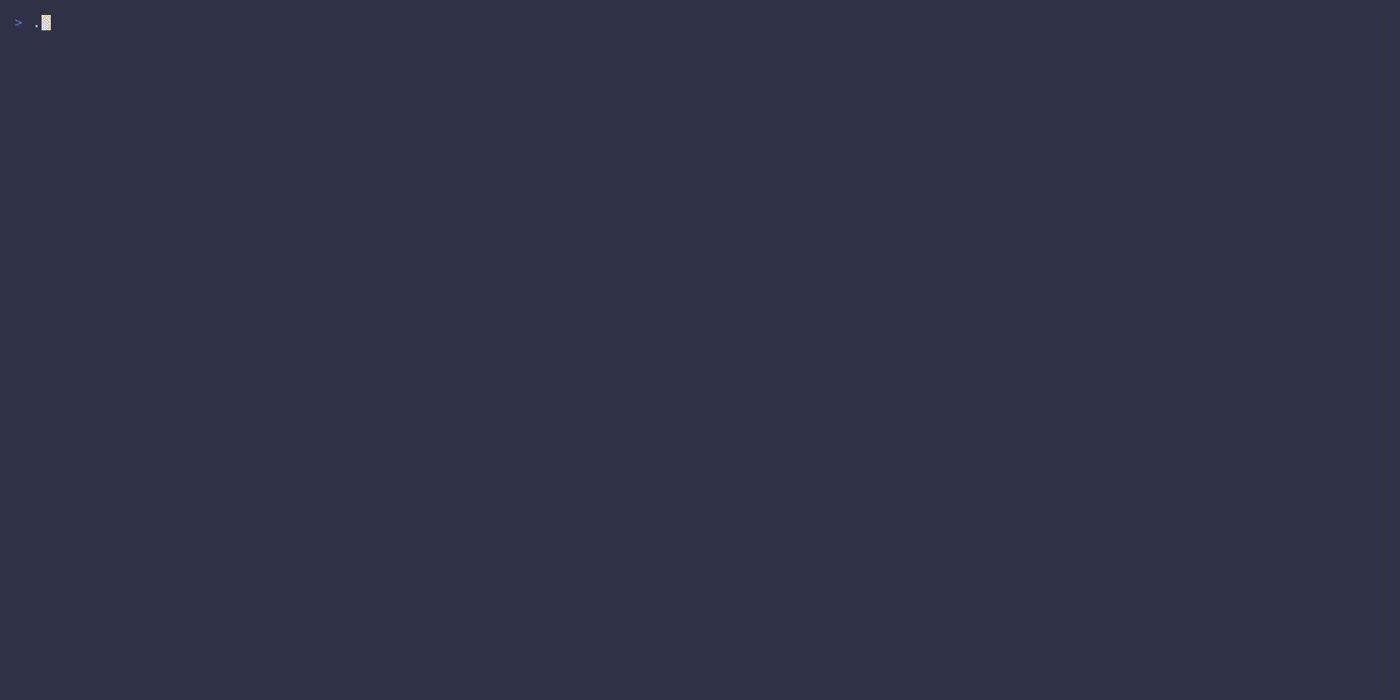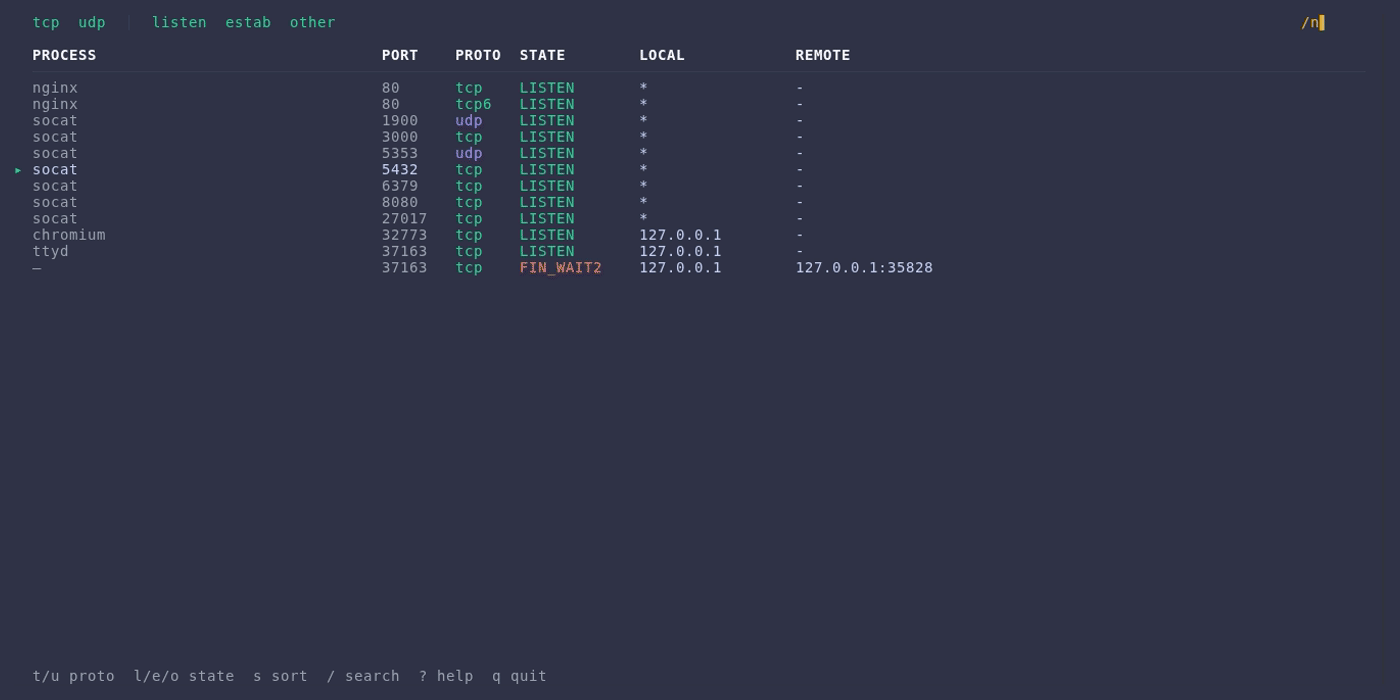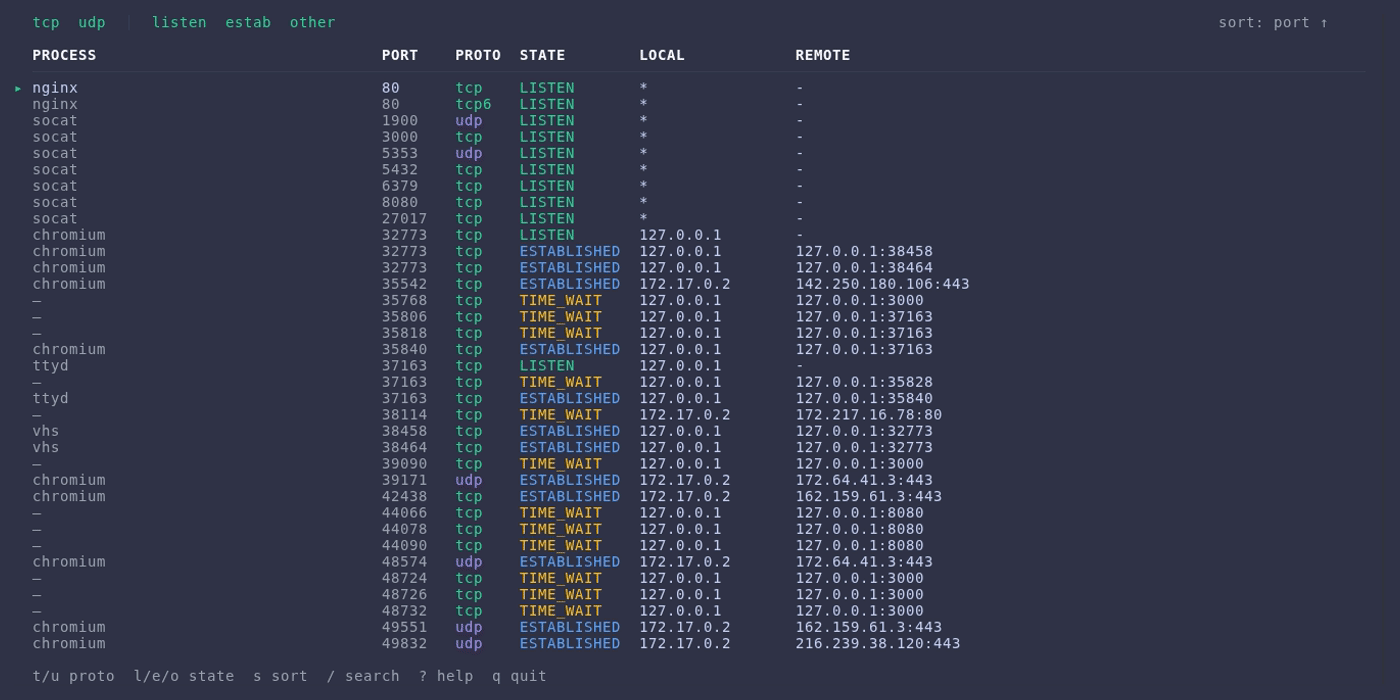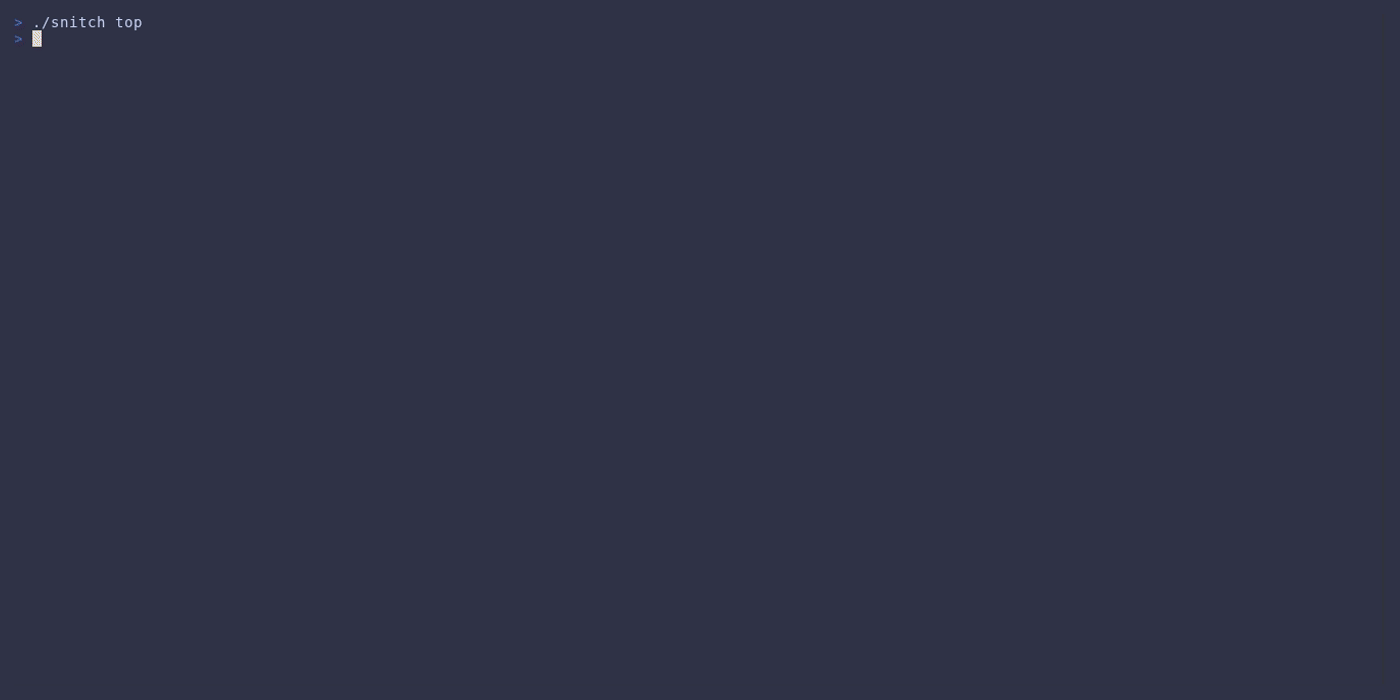 karol-broda/snitch
一个更美观的网络连接检查方式
 tayontech/scope
用于云安全紫队演练的AI智能体套件,运行于Claude Code、Gemini CLI和Codex之中。
 aperocky/bepr
一个最小化的认证反向Shell框架,用于访问具有出站互联网访问权限的主机。
 wenekar/procinfo
直接从bash获取进程信息,最小依赖。
 esperto-input/esperto-wiimote
高级 Wiimote 重映射软件
 workshops-de/google_gax
为Tesla 1.18.3+兼容性修补的google_gax 0.4.1(CVE-2026-48598)
 kaysec/hybrid-submit
一个自动将文件提交到Hybrid Analysis(API)的脚本
 byt3bl33d3r/pymalleablec2
Cobalt Strike 可塑性 C2 配置文件的 Python 解释器。允许您以编程方式解析、构建和修改它们。
 liamromanis101/cifswitch-check
CIFSwitch - CVE-2026-46243 的检测脚本
 flyingllama87/p4wned
Perforce安全研究与工具 - CVE-2026-6043
 blacksnufkin/maverick
使用 Crystal Palace PIC 链接器和 PICO 模块系统的 Adaptix C2 代理
 mscholtes/ps2exe
将 PowerShell 脚本编译为可执行文件的模块









