
 #1
支持各种网络安全工作流程和任务的通用工具、框架和环境。
Kitploit 推荐

 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — 利用 CVE-2018-7600 (Drupalgeddon2) 实现 RCE,从 settings.php 提取数据库凭据,伪造管理员密码哈希,并通过 SUID find 提权至 root。
 cogensec/gideon
用于威胁情报、漏洞研究、IOC分析和红队行动的自主安全运营代理。支持双模式操作,具有模块化技能,用于CVE研究、后渗透、载荷生成和AI驱动的防御分析。
 x86byte/obfusk8
Obfusk8:基于 C++17 的轻量级混淆库 / 仅头文件,用于 Windows 二进制文件
 fran314/secrets-manager-rs
一个命令行工具,用于使用可互操作的标准(如 age 加密和 coreutils)安全地备份、恢复和验证机密,确保长期可访问性且无供应商锁定。
 readmsr/msi_featuremanager_cve
CVE-2026-57851
 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
 anatol/booster
快速且安全的 initramfs 生成器
 nirvanaon/now
NØW 是一款基于单词的 shellcode 编码与混淆工具,可将原始 shellcode 字节转换为自然流畅的英文散文。
 dmtrkovalenko/ffs
去他妈的 文件系统 - 命令行文件搜索工具,绕过操作系统内核直接读取你的磁盘
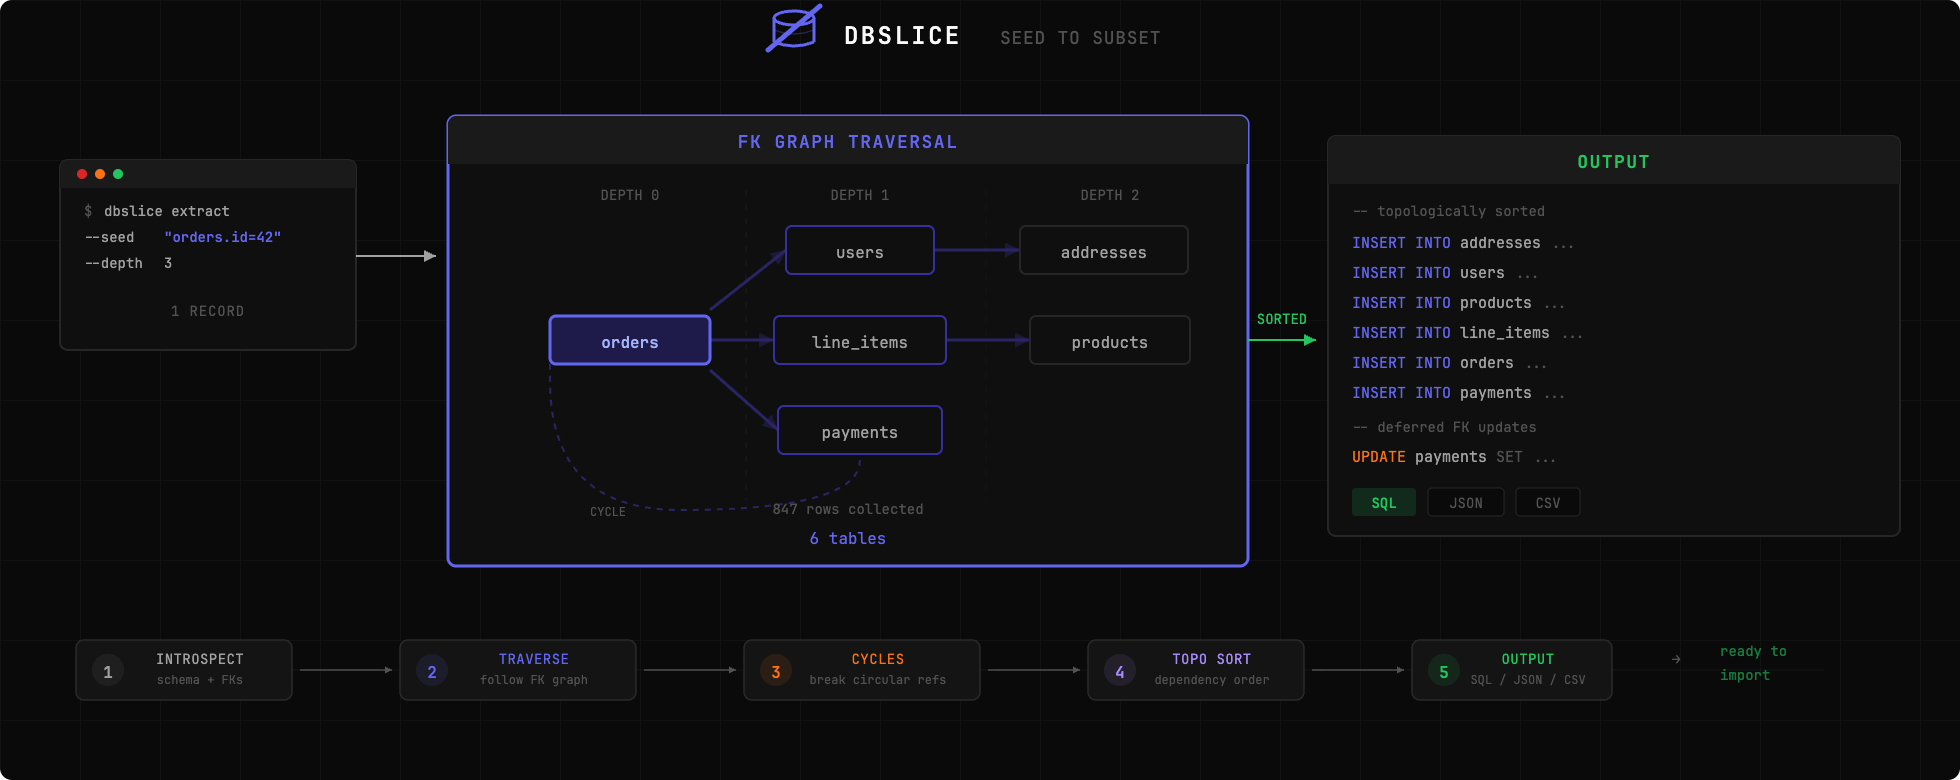 nabroleonx/dbslice
从生产数据库中提取一个子集,以便在本地重现错误。将 dbslice 指向一条记录,它会跟踪外键并为你提供一个完整、可导入的子集。
 nicolonsky/conditionalaccessdocumentation
Microsoft Entra 条件访问文档(含 PowerShell)
 llvmparty/striga
实验性 x86-64 到 LLVM IR 的 Python 提升器,可将机器码转换为可分析的 IR,用于逆向工程、优化和 VM 处理程序分析。
 tjnull/cygor
一个用Python编写的模块化资产发现框架,用于自动化重复的手动工作。
 fomovet/cve-2025-29384
CVE-2025-29384的POC
 fomovet/cve-2025-24054
CVE-2025-24054的POC
 russellromney/turbolite
SQLite VFS,支持来自 S3 的亚 100ms 冷 JOIN 查询,并具备页级压缩与加密功能
 cumakurt/mudos
命令行多向量DDoS测试工具,具有129种体积、协议、应用和放大攻击向量,用于授权的弹性测试。
 lsecqt/portforwarder
基于C的TCP端口转发工具








