
 #1
 kit-lang/packages/kit-oauth
OAuth 2.0 客户端库,适用于Kit应用程序,支持授权码、PKCE、客户端凭证和刷新令牌流程,内置GitHub、Google、Microsoft、Discord、Slack和GitLab的提供商预设。

 whoisqwerz/pocket_disasm
多会话 IDALib MCP 路由器,适用于编码代理。使用与 IDA 兼容的逆向工程工具并行分析多个二进制文件。
 josephlai241/urs
Universal Reddit Scraper - 一个全面的 Reddit 抓取/归档命令行工具。
 vitruves/firemark
不要再发送裸文档了。Firemark 用一条命令为图片和 PDF 加水印。专为应对 AI 水印去除而优化。采用 Rust 编写。
 baba01hacker666/cve-2026-46242
CVE-2026-46242
 goncalopolido/overload
一个用于模拟高流量负载的网络压力测试工具。
 aoripus-ltd/januscape-hotfix
Complete fix collection for the CVE-2026-53359 guest-to-host escape vulnerability in the KVM/x86 shadow MMU. From zero-downtime livepatch to kernel…
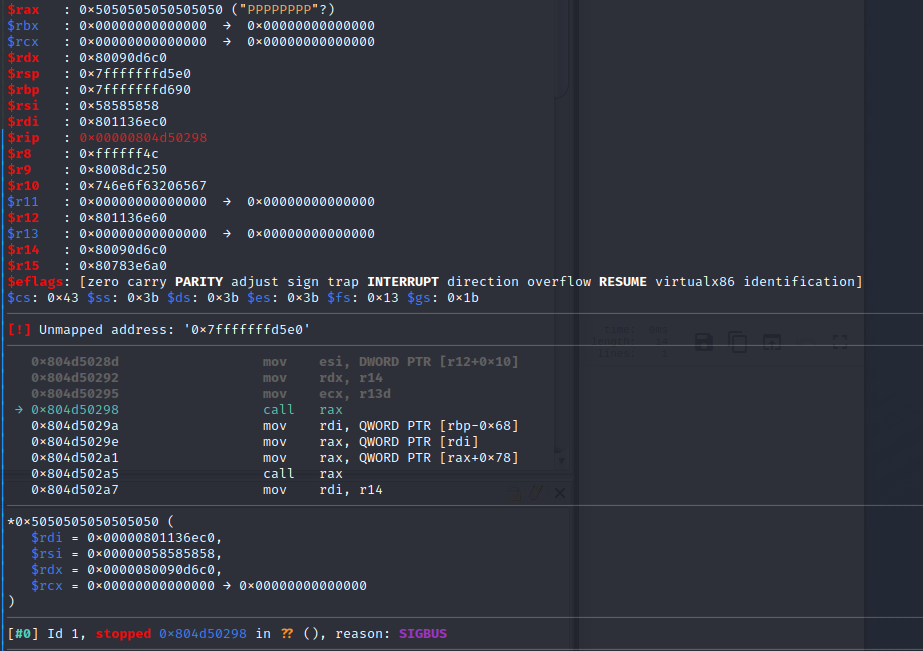 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: 通过邮件实现零点击RCE(以root权限) - 远程代码执行/内存破坏/ROP链

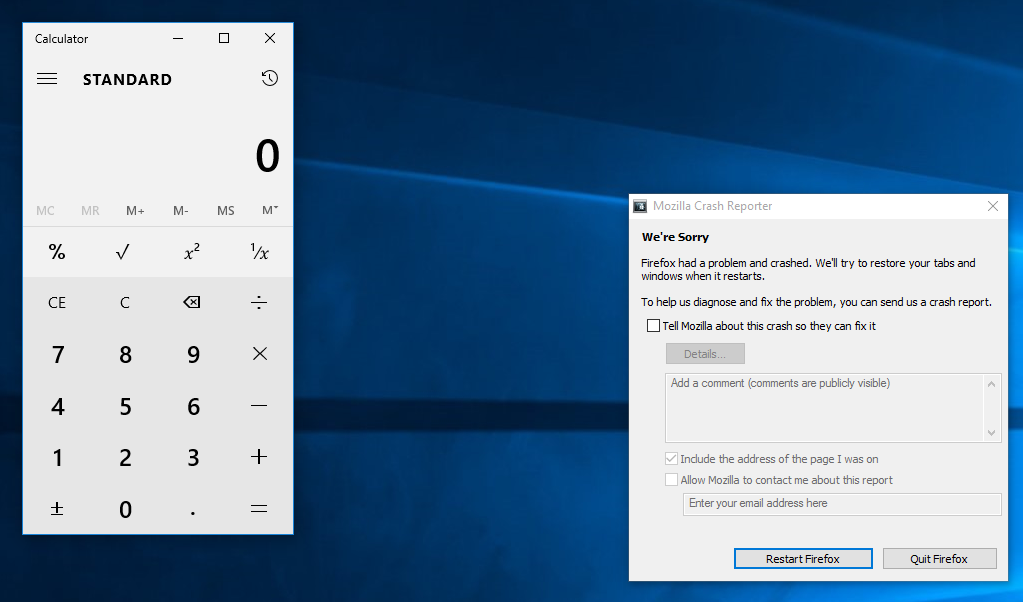 soham23/firefox-rce-nssmil
针对 CVE-2016-9079(Firefox 释放后使用)公开漏洞的教学型独立 JavaScript 实现,改编自原始 Exploit-DB/Metasploit 模块。
 automatedlab/automatedlab
基于PowerShell的预配框架,用于在Hyper-V和Azure上部署复杂的实验室环境。支持Windows、Linux以及Active Directory、Exchange、PKI等产品,通过简单脚本即可实现。
 huynambka/cve-2026-26114-poc
针对CVE-2026-26114的概念验证漏洞利用,这是Microsoft SharePoint中的一个远程代码执行漏洞,包含Python PoC和Metasploit模块,用于自动化利用和反向shell传递。

 j4ck3lsyn-gen2/cve-2026-39047
爱普生打印机RAW协议漏洞利用框架
 therealclarity/clearsword
DarkSword内核利用的C移植版本,针对iOS内核内存管理中的竞态条件(CVE-2025-43520)。包含逐行详细注释,用于教育分析。

 shinthink/pbck-exploit
📤 针对 CVE-2026-56290 的大规模利用框架 —— Page Builder CK Joomla 未授权文件上传至 RCE










