#1
 huzjie/aegisagent
面向 AI 智能体的运行时安全网关:以密码学方式认证工具调用、强制执行策略、对执行过程进行沙箱化,并记录防篡改的审计日志。
 g0d150ne/wp2shell
模块化 WordPress 预认证漏洞利用框架,链式组合 SQL 注入与身份验证绕过,以实现远程代码执行、交互式 Shell、后门植入和大规模漏洞扫描。
 alex188dot/agensic
为AI代理提供加密终端取证和会话重放。跟踪、签名和审计每个命令,带有来源标签、可重放会话和Git时间旅行。隐私优先,采用本地SQLite存储和秘密编辑。
 sourabh-khot65/roamr
为你所在的位置找到最佳WiFi网络——根据实际使用质量(而不仅仅是信号格数)为每个已保存的网络评分。
 hackspeak/cve-2026-64561
Zapscape (CVE-2026-64561) KVM/x86 shadow MMU UAF 客户机到宿主机逃逸 PoC 镜像 — V4bel/@v4bel,MIT 许可;仅限授权安全测试使用
 joaoaugustom/wordpress_backup_migration-rce_unauthenticated
此漏洞利用基于 CVE-2023-6553,是在 Chocapik 原始漏洞利用的基础上构建的,并新增了可直接获取反向 Shell 的功能。
 angristan/openvpn-install
在Debian、Ubuntu、Fedora、CentOS、Arch Linux及更多系统上搭建你自己的OpenVPN服务器
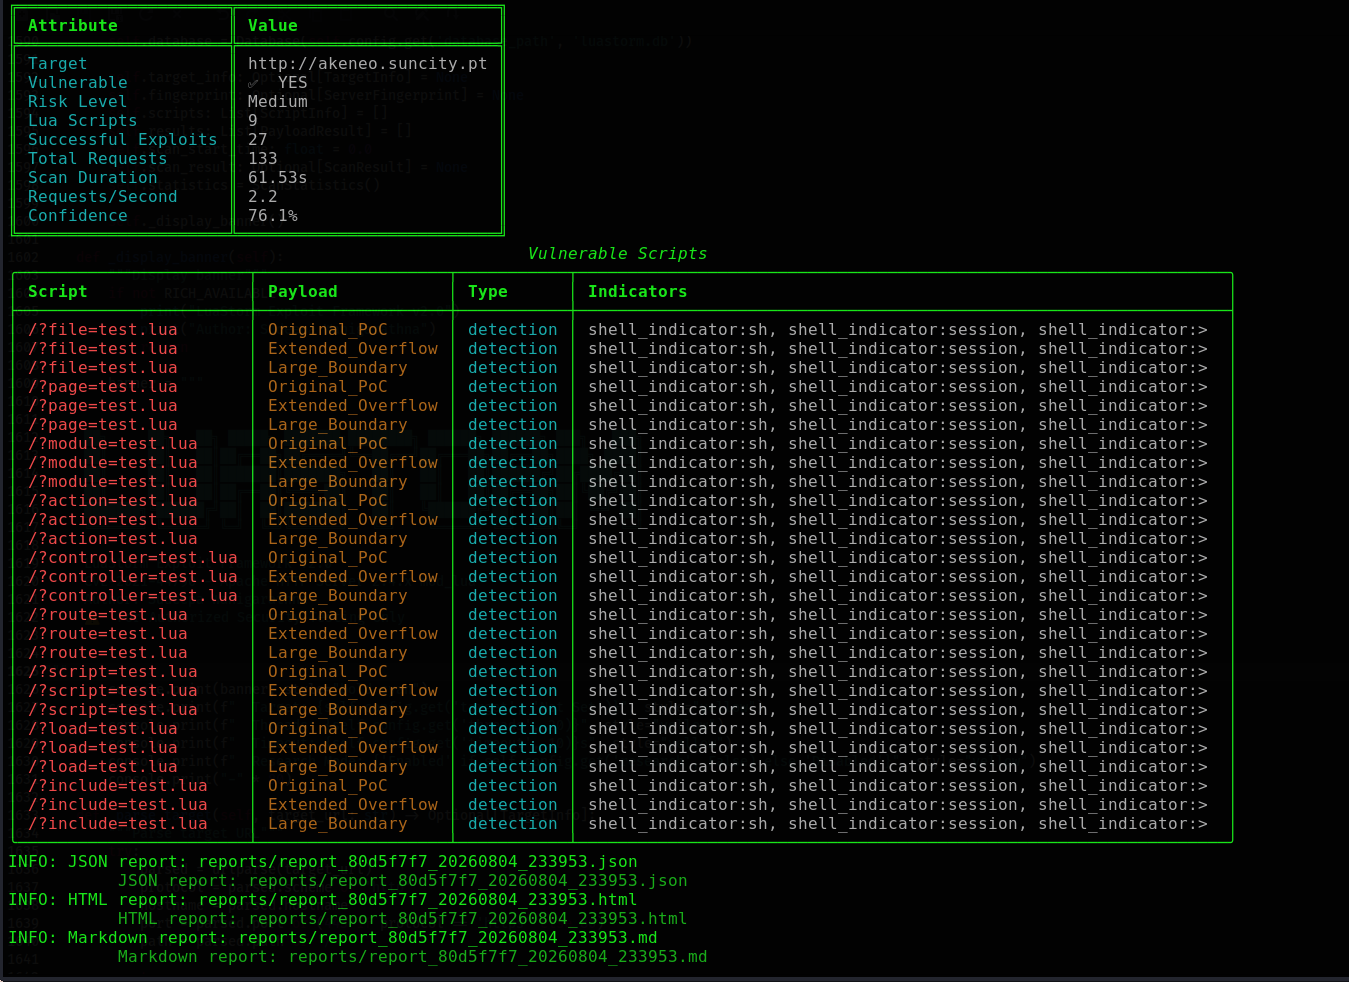 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua 缓冲区溢出(CVE-2021-44790)- 高级利用框架,具备指纹识别、多阶段扫描、插件架构、专业报告、截图捕获、SQLite 数据库以及 95% 以上置信度检测。作者:Sudeepa Wanigarathna。
 v4bel/januscape
KVM/x86 虚拟机逃逸漏洞利用(CVE-2026-53359),利用影子MMU模拟中的释放后使用漏洞。包含触发宿主内核恐慌及在Intel/AMD架构上完全逃逸的PoC。
 v4bel/zapscape
针对 CVE-2026-64561 的 PoC 漏洞利用,该漏洞是 KVM/x86 影子 MMU 中的释放后使用(use-after-free)漏洞,可实现 guest-to-host 逃逸,并能在宿主机上以内核 root 权限执行代码。
 deprecatedluar/dredge-cargo
加密的CLI保管库,用于笔记、配置、密钥和文件。搜索,不要整理。
 bio/vue-template-compiler-patched
已修补的 Vue 2.7.16 模板编译器,包含针对 CVE‑2024‑6783 和 CVE-2024-9506 的修复
 hakluke/haklistgen
将任意杂乱文本转换为可用于暴力破解的可用词表。
 golem445/corporate_masks
基于渗透测试中破解的320万个NTLM哈希分析得出的8-14字符Hashcat掩码
 amiraliuks/ip-camera-research
针对基于 Fullhan FH8626V100 SoC(型号 AJL30PG0803)的消费级 IP 摄像头开展的安全研究。
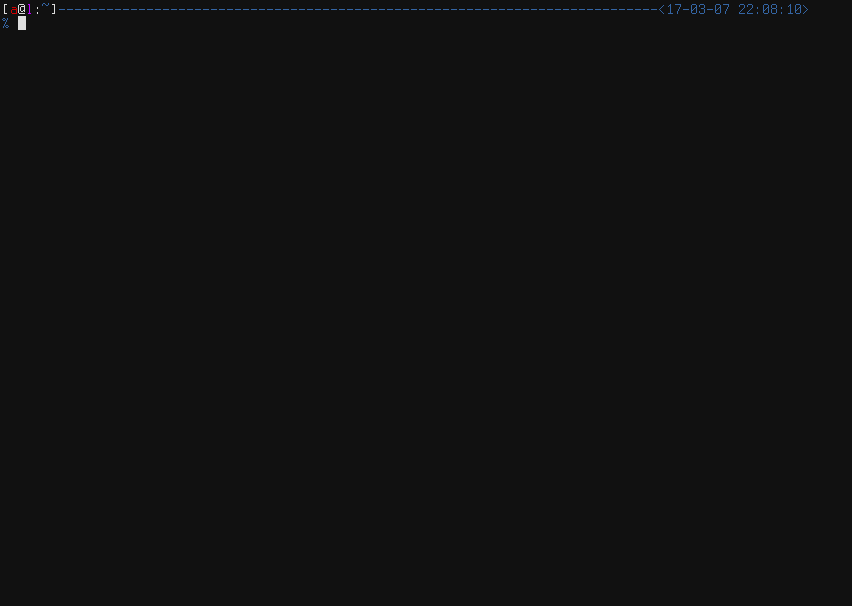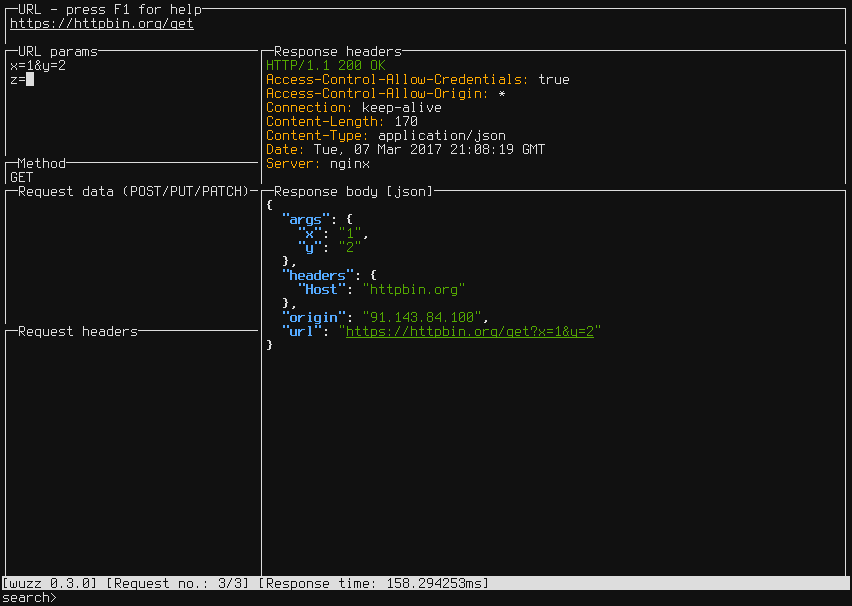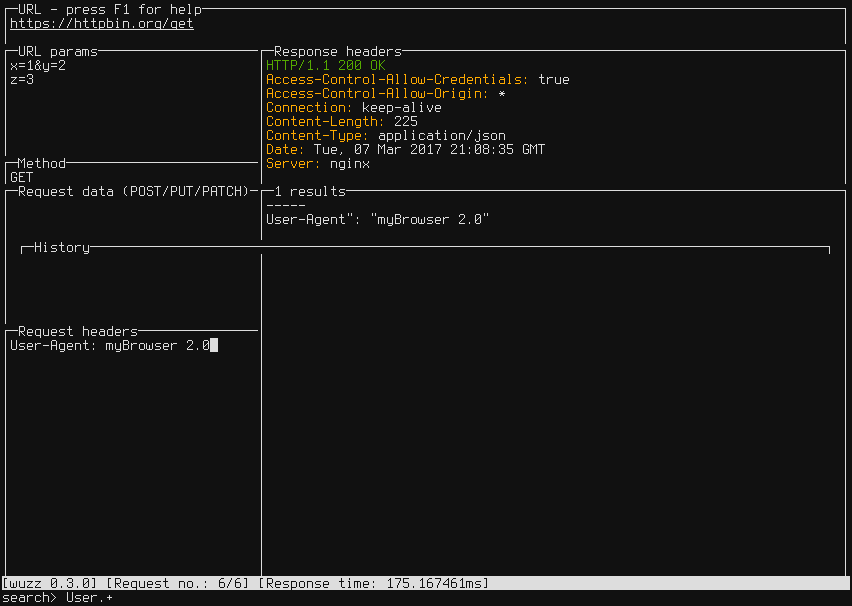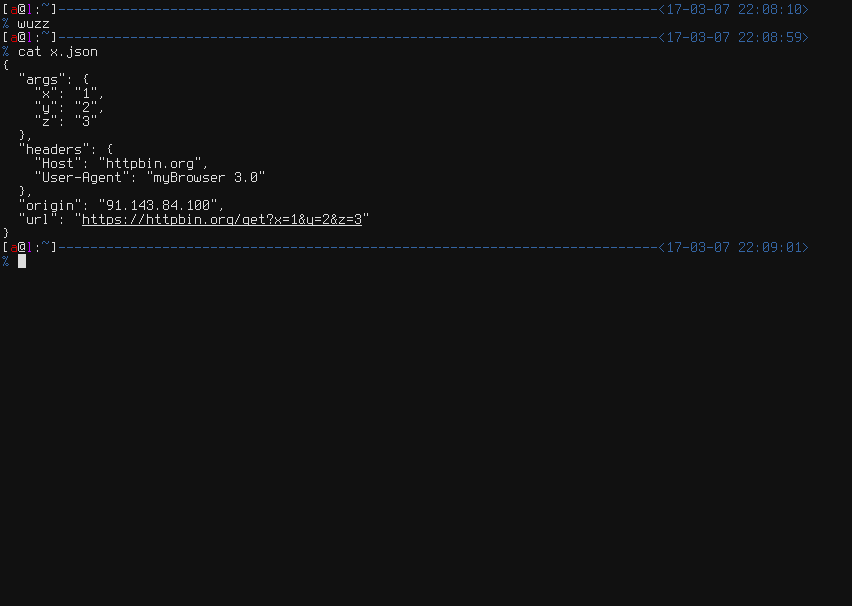 asciimoo/wuzz
用于 HTTP 检查的交互式 CLI 工具