
 #1

 gopasteverything/gpewebdefender
轻量级 Web 攻击监控工具。单个 Go 二进制文件 + SQLite。不是 OSSEC,也不是 WAF。
 vulnerscom/getsploit
从 Vulners 数据库中搜索并下载公开漏洞利用 — 在线,或通过本地 SQLite FTS5 索引完全离线使用。
 katekeiroz-dev/golang-x-text
golang.org/x/text v0.33.0 针对 Go 1.24 的 CVE-2026-56852 (GO-2026-5970) 反向移植
 0xsteph/pentest-ai-agents
将 Claude Code 转变为你的攻击性安全研究助手。专门的 AI 子代理可用于:规划经授权的渗透测试任务、分析侦察结果、研究漏洞利用、构建检测规则、审计 STIG 以及编写报告。
 vincentkaufmann/noapi-google-search-mcp
用于Google搜索和页面抓取的MCP服务器,使用headless Chromium
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
隔离的 AD/Linux 攻击实验室:通过 Metasploit 利用 CVE-2007-2447,使用 Wazuh SIEM 检测并映射至 MITRE ATT&CK(T1190、T1059)
 amibhai/spoofed
一套专业级、完全异步的 Python 网络欺骗套件,用于经授权的安全审计。具备完整的 IPv4/IPv6 拦截、802.11 无线攻击、LLMNR/NBT-NS 投毒,以及带防篡改审计日志的交互式 TUI。
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。
 horkimhab/cve-2026-53365
CVE-2026-53365
 oisf/libhtp
安全感知型HTTP协议解析库,被IDS/IPS引擎用于检查和规范化HTTP流量以进行威胁检测。
 ejfkdev/jd
Go CLI,用于反混淆 javascript-obfuscator (obfuscator.io) 的输出,并通过 AST 转换、静态解码和 goja 沙箱回退来反压缩 JavaScript。
 pimpamebanihah/cve-2026-43499-app.s0
引用 CVE-2026-43499 的占位仓库;可用元数据中未显示任何源代码、文档或安全功能。
 sonalisarkar-2003/ftp-vsftpd-cve-2011-2523-vapt-report
针对 vsFTPd 2.3.4 后门 CVE-2011-2523 的 VAPT 报告,涵盖 Nmap 漏洞扫描、Metasploit 漏洞利用、后渗透 root 权限获取及修复措施。
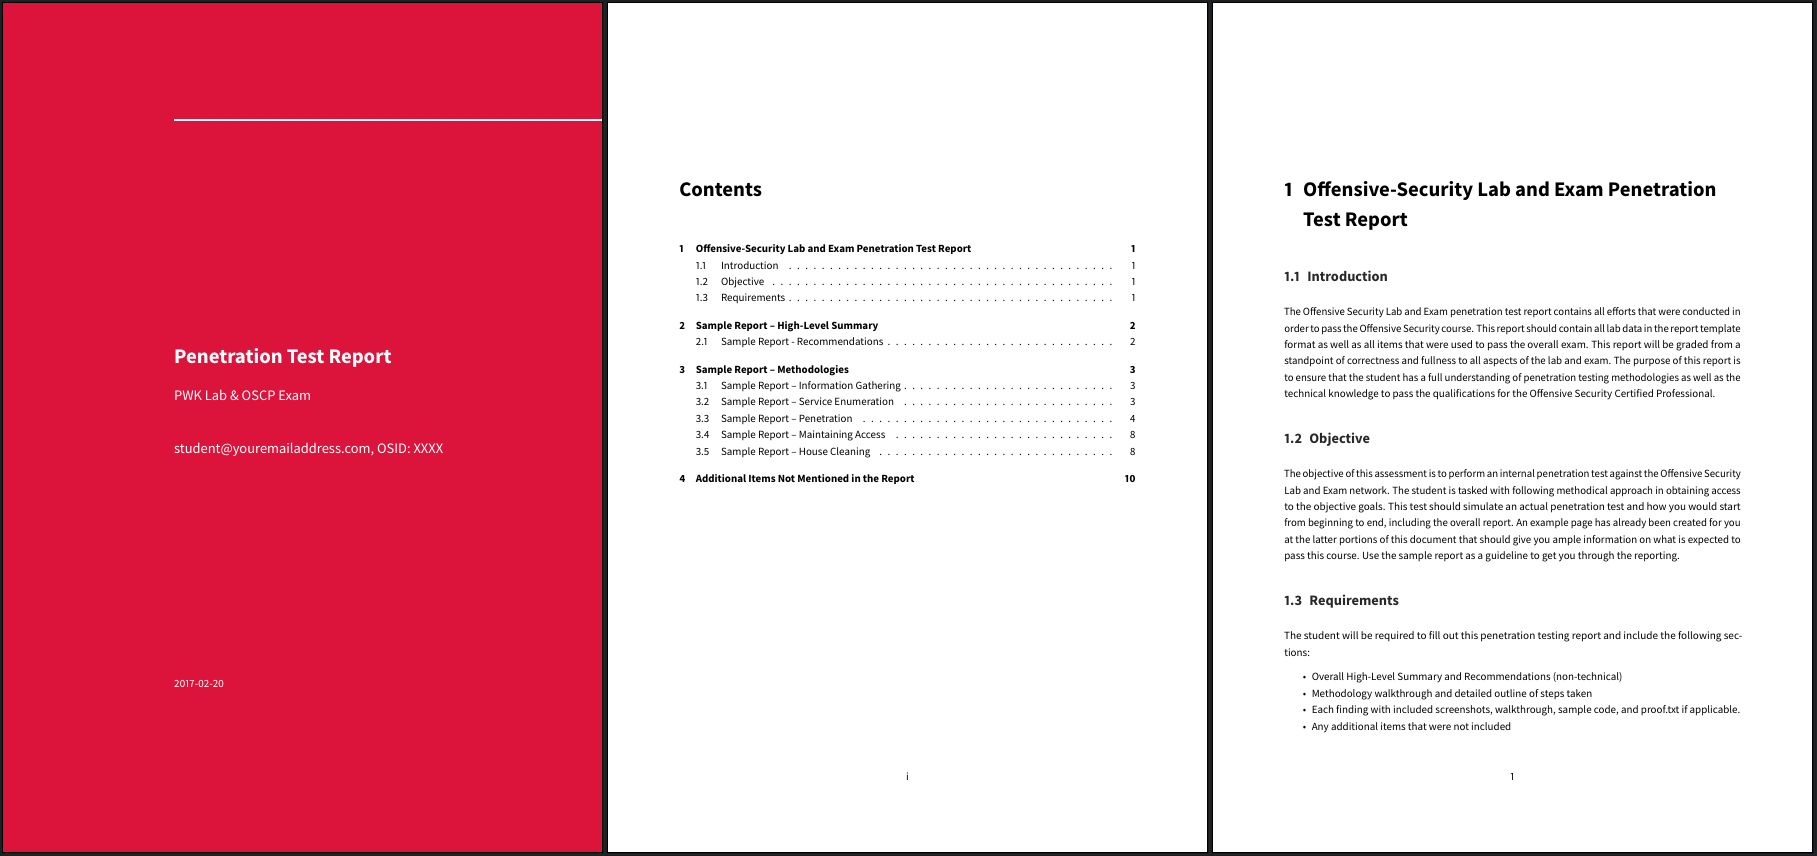 noraj/oscp-exam-report-template-markdown
:orange_book: 针对 Offensive Security OSCP、OSWE、OSCE、OSEE、OSWP 考试报告的 Markdown 模板
 clawkwork/clawk
给编码代理一个一次性的 Linux 虚拟机,而不是你的笔记本电脑
 ninedeadeyes/s.p.a.r.k--standard-python-ascii-rpg-kit-
轻量级 2D ASCII RPG Python 游戏引擎
 thelicato/secbutler
渗透测试者、漏洞赏金猎人和安全研究人员的完美管家









