
 #1

 hyderpwn/veritas-backup
Metasploit 模块,用于利用 Veritas Backup Exec Agent SHA-auth NDMP 漏洞实现远程代码执行。
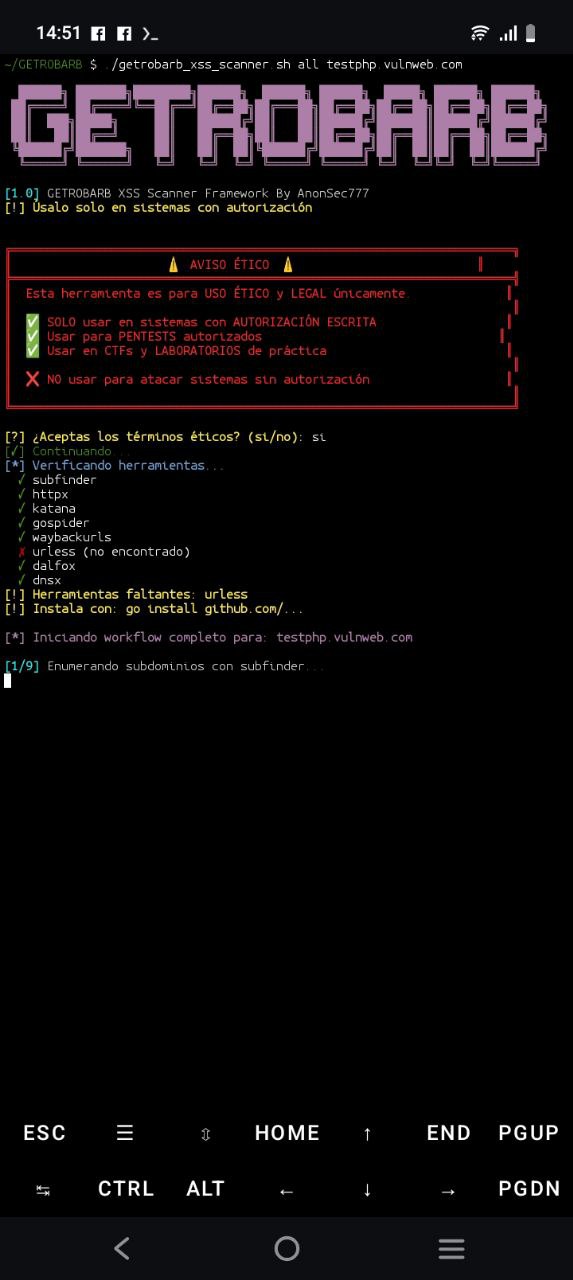 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 ejfkdev/reyee_decrypt
Decrypt Ruijie ReyeeOS firmware (v1/v2) and encrypted config backups; recover plaintext passwords
 ossf/criticality_score
根据仓库、贡献者和依赖项指标计算开源项目的关键性评分,以确定安全改进的优先级。
 kongqbin/cve-2016-5195
针对 Linux 系统的 Dirty COW(CVE-2016-5195)权限提升漏洞的教学实现,包含竞态条件载荷以及基于 SUID 的 root shell 提权。
 maxprog-svg/cve-2026-68820_mass_exploit
自动化的Windows 10/11本地权限提升漏洞利用工具,针对AFD.sys释放后使用(use-after-free)漏洞以获取SYSTEM权限,并具备PPL绕过和EDR规避功能,用于后渗透阶段。
 ckq7703/cve-2020-1472
CVE-2020-1472(Zerologon)的漏洞利用程序,利用 Netlogon 中的加密缺陷,在 Active Directory 环境中将权限提升至域管理员。
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
针对 Firefox BrowsingContext 授权绕过(CVE-2026-4692)的概念验证漏洞利用,演示如何伪造 IPC 消息以设置 InRDMPane 并启用特权 UI 触摸事件注入。
 googleprojectzero/jackalope
二进制、覆盖率引导的模糊测试器,适用于 Windows、macOS、Linux 和 Android
 sneakynachos/cve-2026-74939-escape-the-mac-n-cheese-box
Firefox 内容进程到父进程的 IPDL 权限提升(N-day,bug 2054416):通过来自被攻破内容进程的 mojo-port 发送路径注入,伪造带 RemoteTypeOverride 的 PDocumentChannel,实现 privilegedabout 进程的放置。
 intelxed/xed
用于编码和解码 IA32/Intel64 x86 指令的低级库,提供指令长度、操作数、类别和控制流元数据的 API。
 airbus-cert/ditto
混淆PowerShell和JavaScript脚本,利用基于tree-sitter的解析,并提供多种可配置的伪装配置文件,以实现隐蔽性、体积控制和逆向难度调整。
 xiaobailovesstirring/ghostlock-k419-adapter
适用于 4.19.152-perf+ Android 内核的 GhostLock (CVE-2026-43499) 适配器
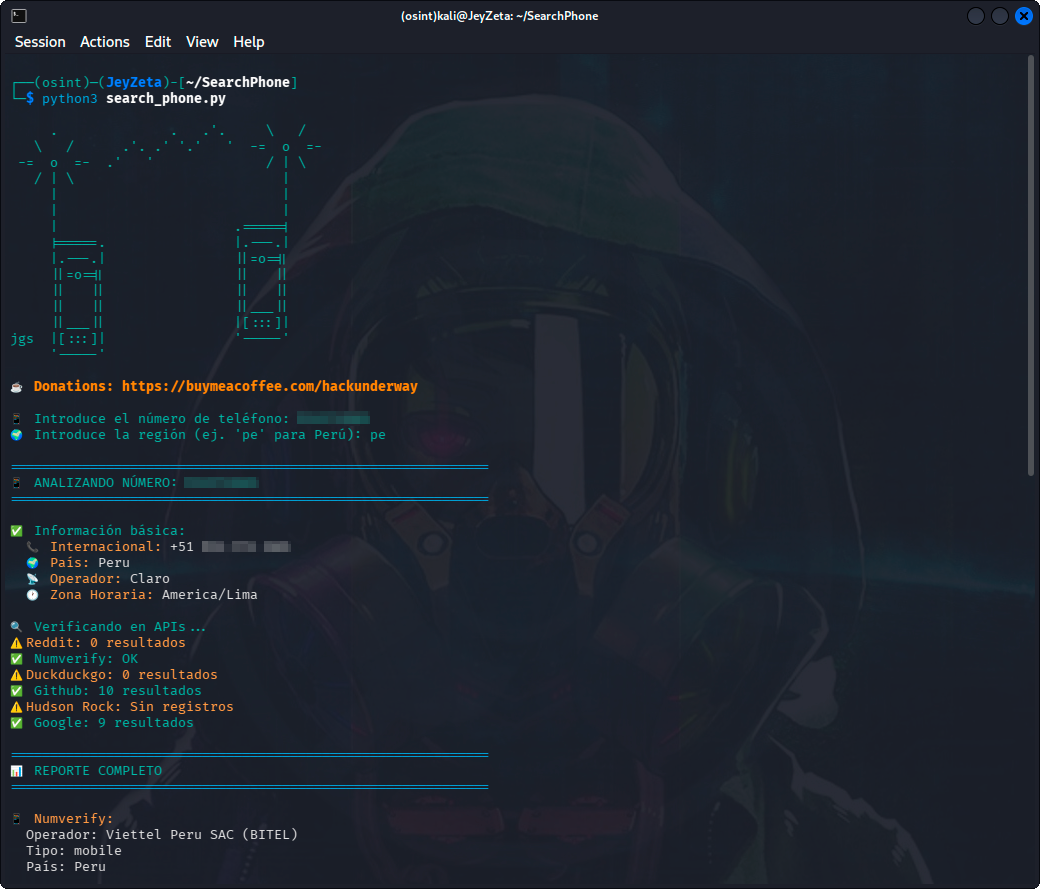 hackunderway/searchphone
电话号码 OSINT 工具包,支持多 API 搜索(Google、GitHub、Numverify、Reddit、DuckDuckGo)、Hudson Rock 信息窃取情报以及自动报告生成。
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 针对 Galaxy Z Fold 8 (h8q) 的移植版本
 n0qword/mythic_ornn
LLM驱动的Mythic Agent、Payload-Type和C2配置文件生成器。
 sgxgsx/bluetoolkit
模块化蓝牙经典(BR/EDR)漏洞测试框架,具备侦察、针对 43 个公开攻击/CVE 的利用模块,以及结构化 JSON 报告。









