
 #1

 eventum-generator/content-packs
Eventum 的内容包
 g13net/lockjaw
模块化 Windows C2 框架,包含 Rust teamserver、Zig 植入体、间接系统调用、AMSI 绕过、反射式/PoolParty 注入、内存中 BOF 执行以及 HTTP/DNS 传输。
 bytesizedmarius/rewerse-engineering
Rewe API 逆向工程(Go 语言)
 microsoft/detours
运行时 Windows API 拦截库,用于挂钩、监控和插桩函数调用。支持二进制重写与 DLL 注入,为调试、跟踪和分析工具提供支持。
 dinosn/libheif-cve-2026-84383-lab
用于验证 libheif 中 CVE-2026-84383 的 Docker 实验环境,通过 Discourse 进行验证
 bandrel/hashcatrosetta
Hashcat 规则分析器与解释器 - 解码 hashcat 规则语法的罗塞塔石碑
 tylous/sourcepoint
Polymorphic C2 配置文件生成器,用于 Cobalt Strike,可自动创建具有规避能力的信标配置,随机化 HTTP、DNS 和进程注入选项以降低检测率。
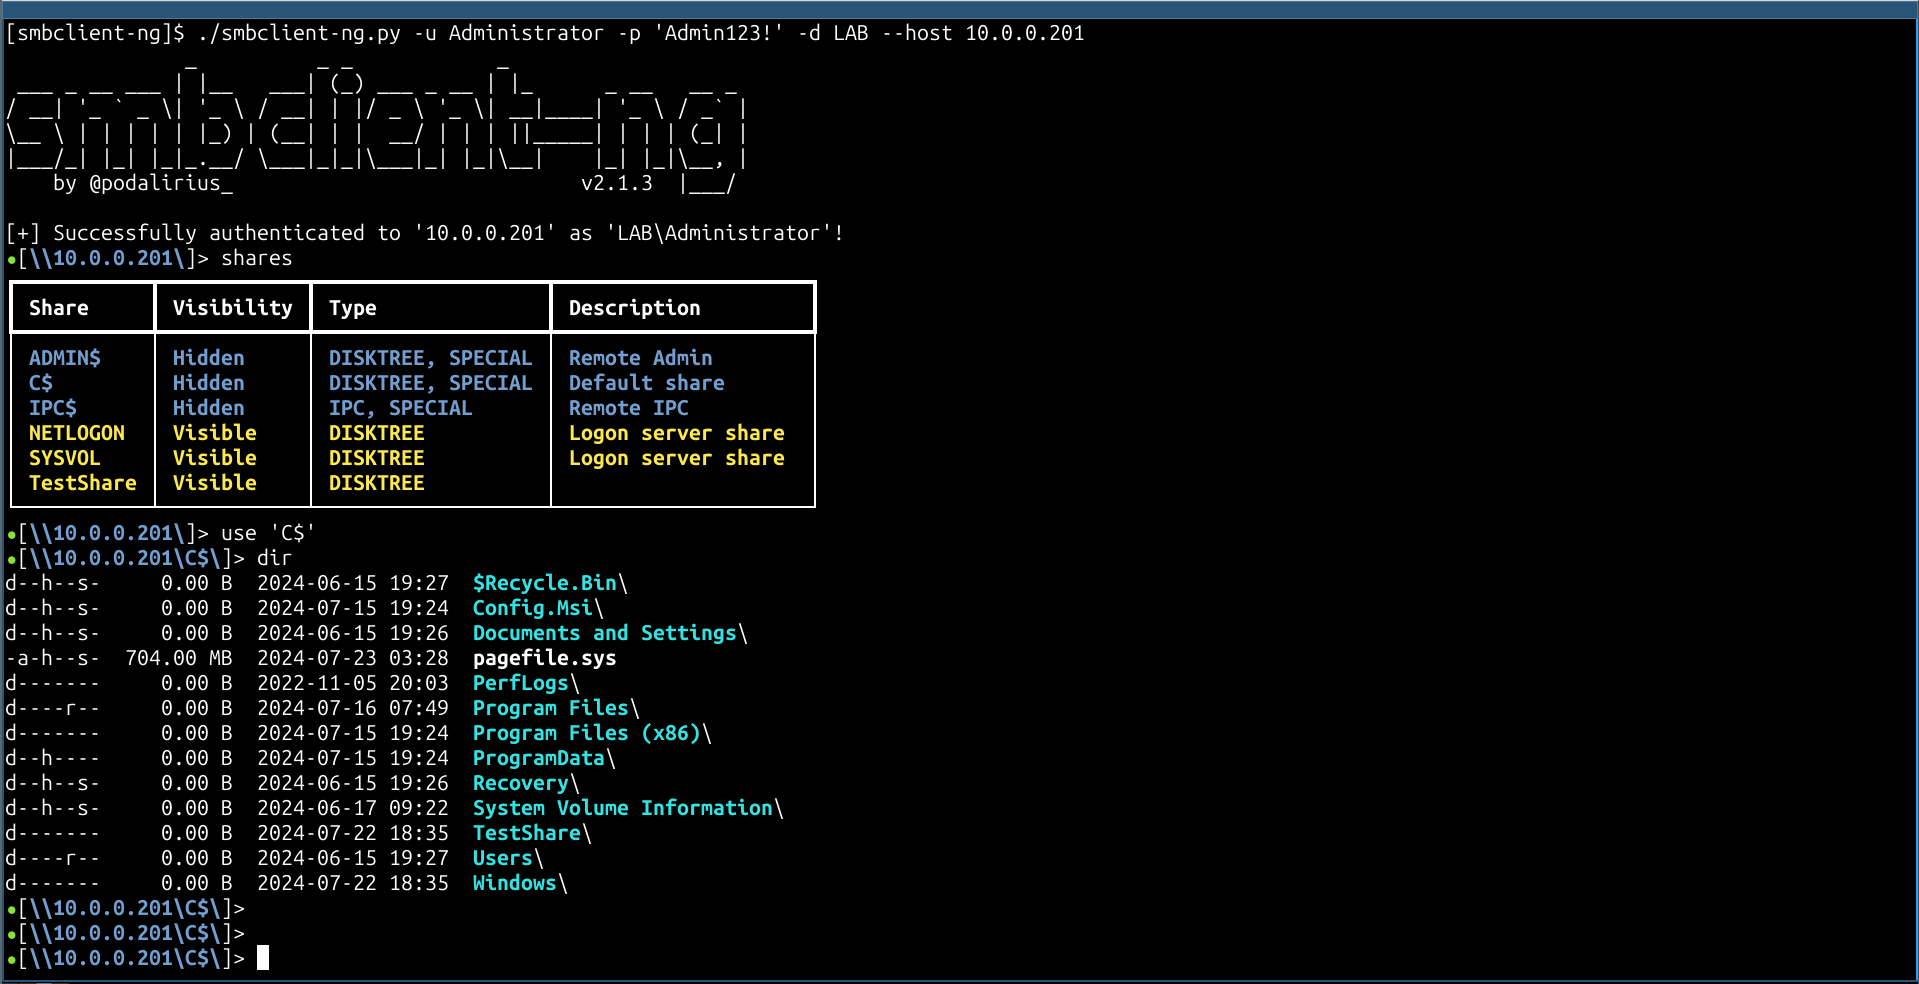 p0dalirius/smbclient-ng
smbclient-ng,一种快速且用户友好的方式来与 SMB 共享进行交互。
 cldrn/nmap-nse-scripts
我收集的 nmap NSE 脚本

 eqstlab/cve-2026-49869
CVE-2026-49869 的 PoC 与 Docker 实验环境,该漏洞是 Kestra OSS 中通过 AuthenticationFilter 路径绕过实现的未认证 RCE,可导致流程创建与命令执行。
 murrez/cve-2026-101894
针对 CVE-2026-101894 的 Python PoC:@xhmikosr/decompress 中的符号链接链路径遍历。包含本地 Node 实验环境、lockfile 版本扫描,以及大规模 evil.tar 上传利用。
 murrez/cve-2026-101110
Python 3 PoC 及批量利用工具,针对 CVE-2026-101110,即 OrdaSoft Joomla Book Library <=6.4.6 中通过 field/direction 参数触发的未认证 ORDER BY SQL 注入漏洞。
 google/artemis
一个自然语言 Android 自动化代理,通过 ADB 驱动真实设备,捕获 Logcat 和屏幕截图,并为 AI IDE 和 CI 测试流水线暴露一个 MCP 服务器。
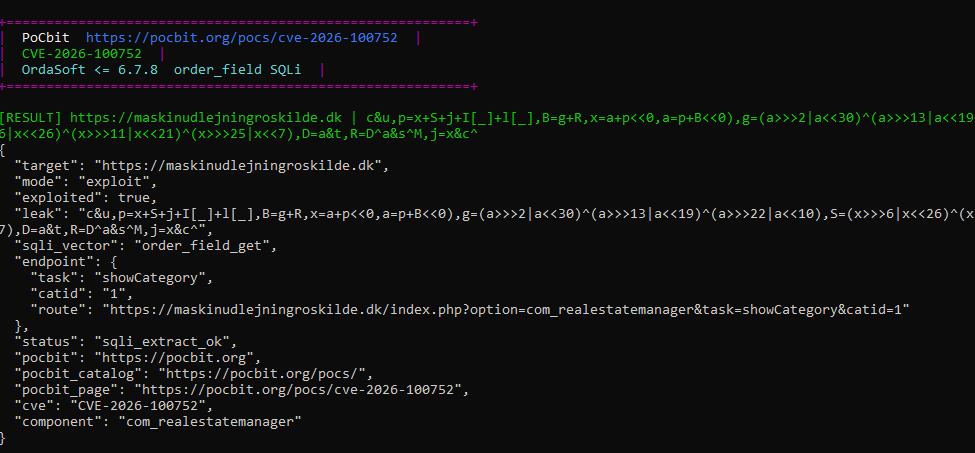 murrez/cve-2026-100752
Python 3 PoC 及针对 CVE-2026-100752 的大规模利用工具,该漏洞是 OrdaSoft Joomla Real Estate Manager <=6.7.8 中通过 order_field ORDER BY 参数触发的未认证 SQL 注入。
 vid4l-07/klip
基于终端的极简密码管理器
 archstrike/archstrike
一个面向安全专业人士和爱好者的 Arch Linux 软件仓库。遵循 Arch 之道,并为 i686、x86_64、ARMv6、ARMv7 和 ARMv8 进行了优化。









