
 #1

 devzero-security/redstack
基于 AWS 的 Terraform 部署红队操作员实验环境:Mythic、Sliver 和 Adaptix C2 位于生产级 Apache 重定向器之后,配有 Kali/Windows 主机和 Guacamole 门户。专为授权培训和自托管网络靶场而构建。
 tonydelouvre/cve-2026-102425
针对 CVE-2026-102425 的 GUI 扫描器与漏洞利用工具,该漏洞是 Balbooa Forms(com_baforms)中通过 PHP 短代码注入实现的未认证 RCE,支持批量扫描与 shell 上传。
 vid4l-07/roxy
基于终端的 HTTP 拦截代理,带有 TUI,可实时捕获、检查和修改请求,并配有 Repeater 用于重发和调整请求。
 nu11secur1ty/kousei
Python/Go 框架,用于生成 SQL 注入 PoC 请求、自动化 sqlmap 攻击,并通过参数检测和清理来管理模块化漏洞利用脚本。
 zju-llm-safety/trace
基于模式的LLM智能体越狱框架,采用基于方案的任务分解、多轮伪装策略和自适应自进化来探测新兴安全风险。
 habanada/nativepe
Object Pascal (Delphi) 库,用于解析、映射、加载和转储 Windows PE 文件,支持重定位、导入、TLS 以及远程进程内存读取。
 bombobombone/cve-2026-103446
报告摘要及本地概念验证脚本,演示 CVE-2026-103446 中未经身份验证的 WikiLambda 片段执行漏洞。
 rohansx/wardn
为AI代理提供凭证隔离。代理永远不会看到真实的API密钥 - 结构性保障,而非策略。
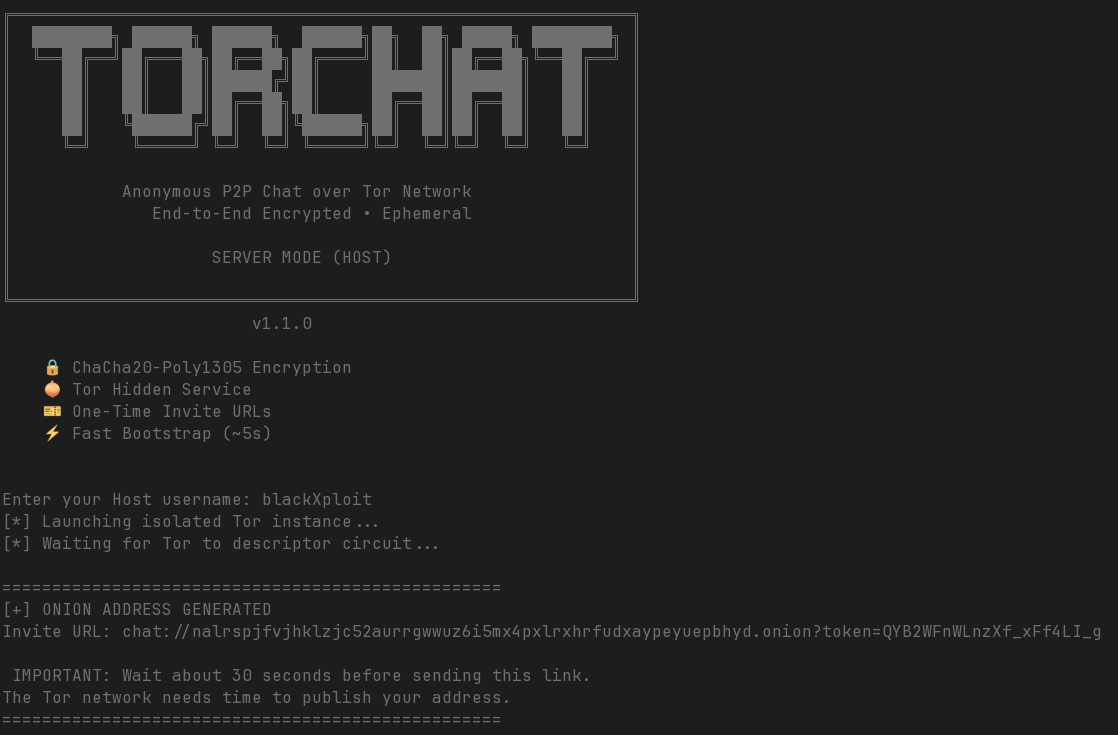 blackxploit-404/torchat
TorChat - 通过Tor网络进行安全、私密且匿名的点对点聊天
 splinters-io/blinder
面向暴露防护型安全扫描的内容盲反向代理
 kevinchunye/prompt_injection
用于衡量提示注入防御在工具调用型LLM代理流水线中何处触发的基准测试框架,跟踪金丝雀令牌在暴露、持久化、中继和执行各阶段的情况。
 x86byte/adm-zip_lpe-poc
CVE-2026-102282:归档解压期间通过保留 SUID/SGID 实现本地权限提升
 pbxqdown/portclue
解释为什么某个 Linux TCP 端口可能可达或不可达
 theshinigami/mafrida
一个简化的Magisk模块,用于在Android上运行Frida服务器,提供便捷的管理命令来下载特定版本、启用或禁用服务器等。
 bombobombone/cve-2026-102971
针对 CVE-2026-102971 的脱敏报告和仅限回环的 PoC,该漏洞是 MediaWiki REST 修订响应泄露隐藏修订作者的用户 ID。
 fyoorer/shadowclone
无服务器任务分发框架,可将 CLI 工具并行化到数千个云函数中,用于快速侦察和数据处理。
 facebookincubator/ttpforge
TTPForge 是一个网络安全框架,用于开发、自动化并执行攻击者的战术、技术与程序(TTP)。









