
 #1

 radkawar/aws-firmware-dump
获取您可以启动的 AWS AMI 的 EBS 磁盘,通过 EBS 直接 API 将快照流式传输到私有 S3 存储桶,并附带 sha256 清单和可选的原始镜像解包。
 xiaoqimikko/async-http-client-check
自托管的 AI 工作空间,包含代理、技能和工具(Gmail、日历),完全基于你自己的提供商 API 密钥(BYOK)运行。自带密钥——Groq、OpenRouter、NVIDIA、Hugging Face、Google AI。
 capsulerun/capsule
安全的运行时环境,用于对AI代理任务进行沙箱隔离。在隔离的WebAssembly环境中运行不受信任的代码。
 mohamedation/pwnedcheck
一个命令行工具,用于通过 Have I Been Pwned (HIBP) API 检查密码是否已在数据泄露中暴露。
 vighnesh91/ipaforge
无依赖的 Python CLI,用于解包、检查、编辑和重建 iOS .ipa 归档文件,在保留 Mach-O 二进制文件和签名包的同时将 plist 和字符串转换为 XML。
 dannagle/packetsender
网络工具,用于发送/接收 TCP、UDP、SSL、HTTP
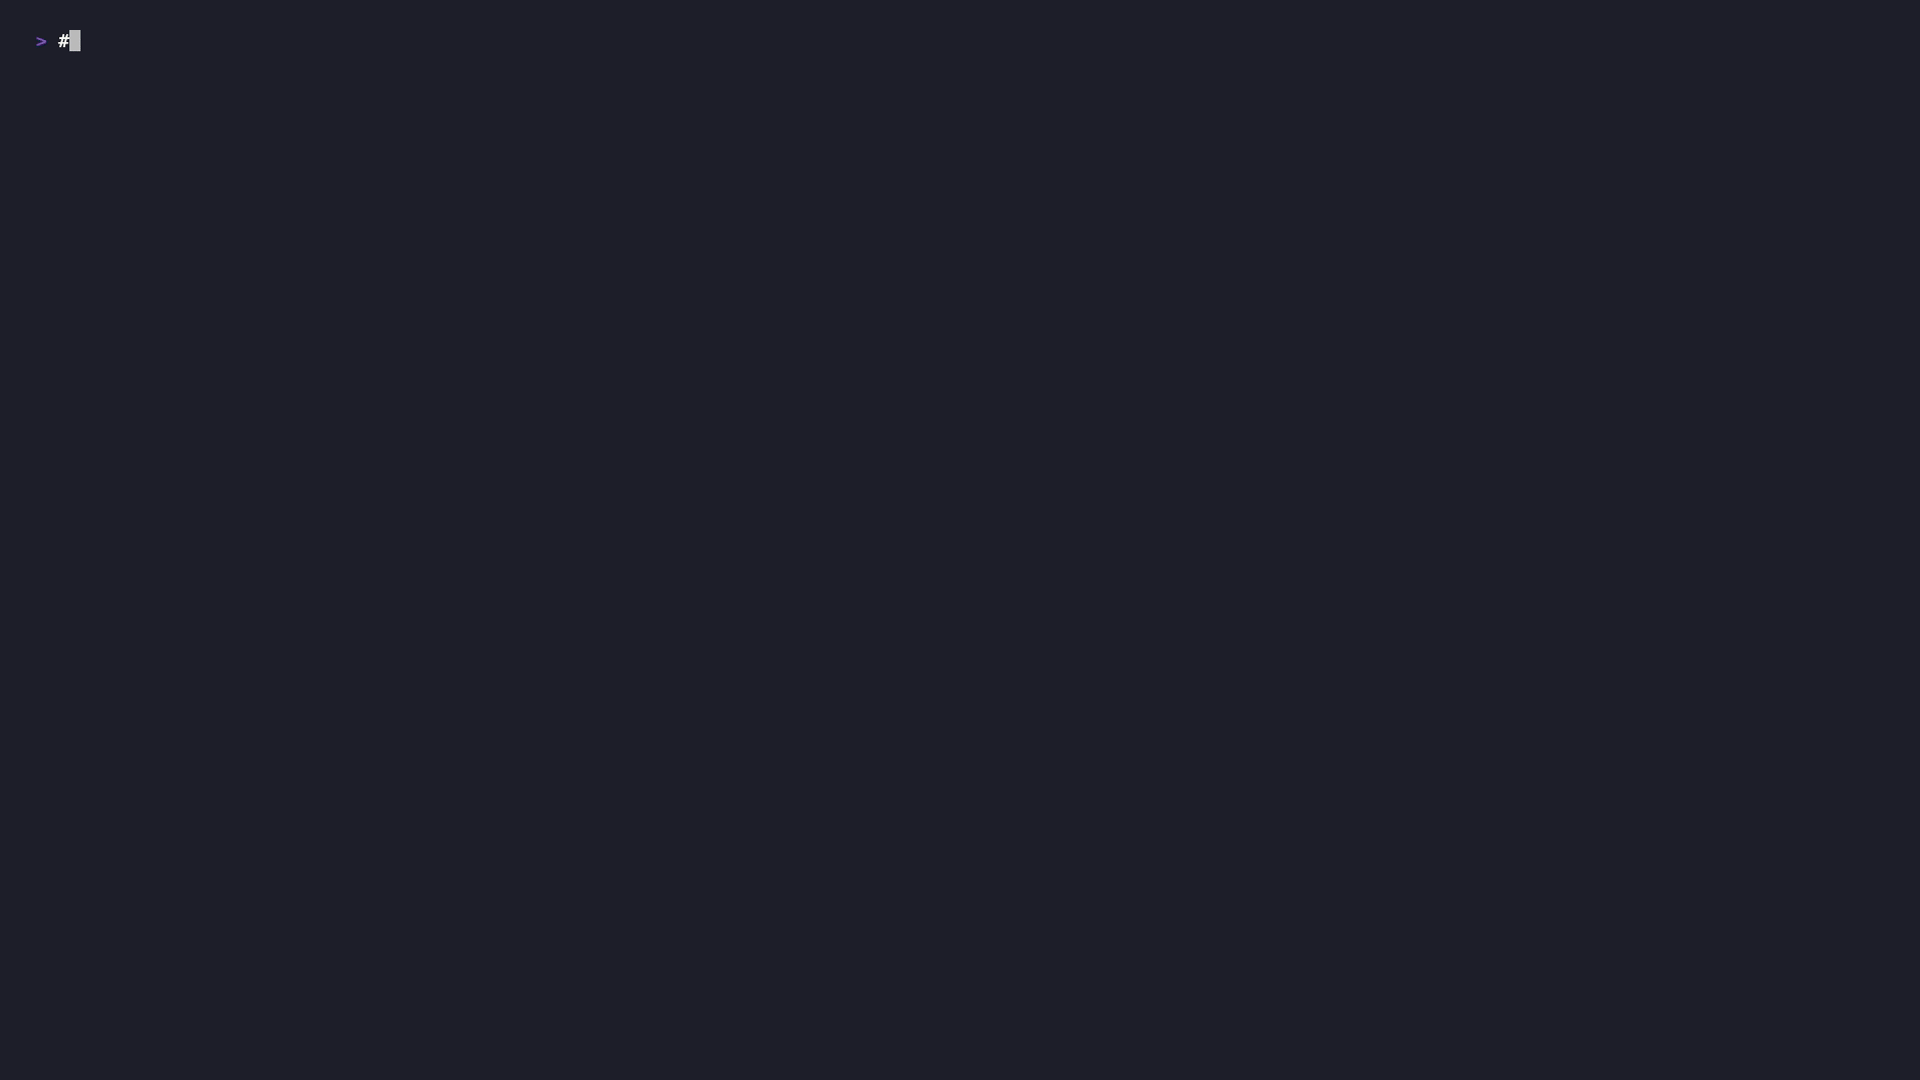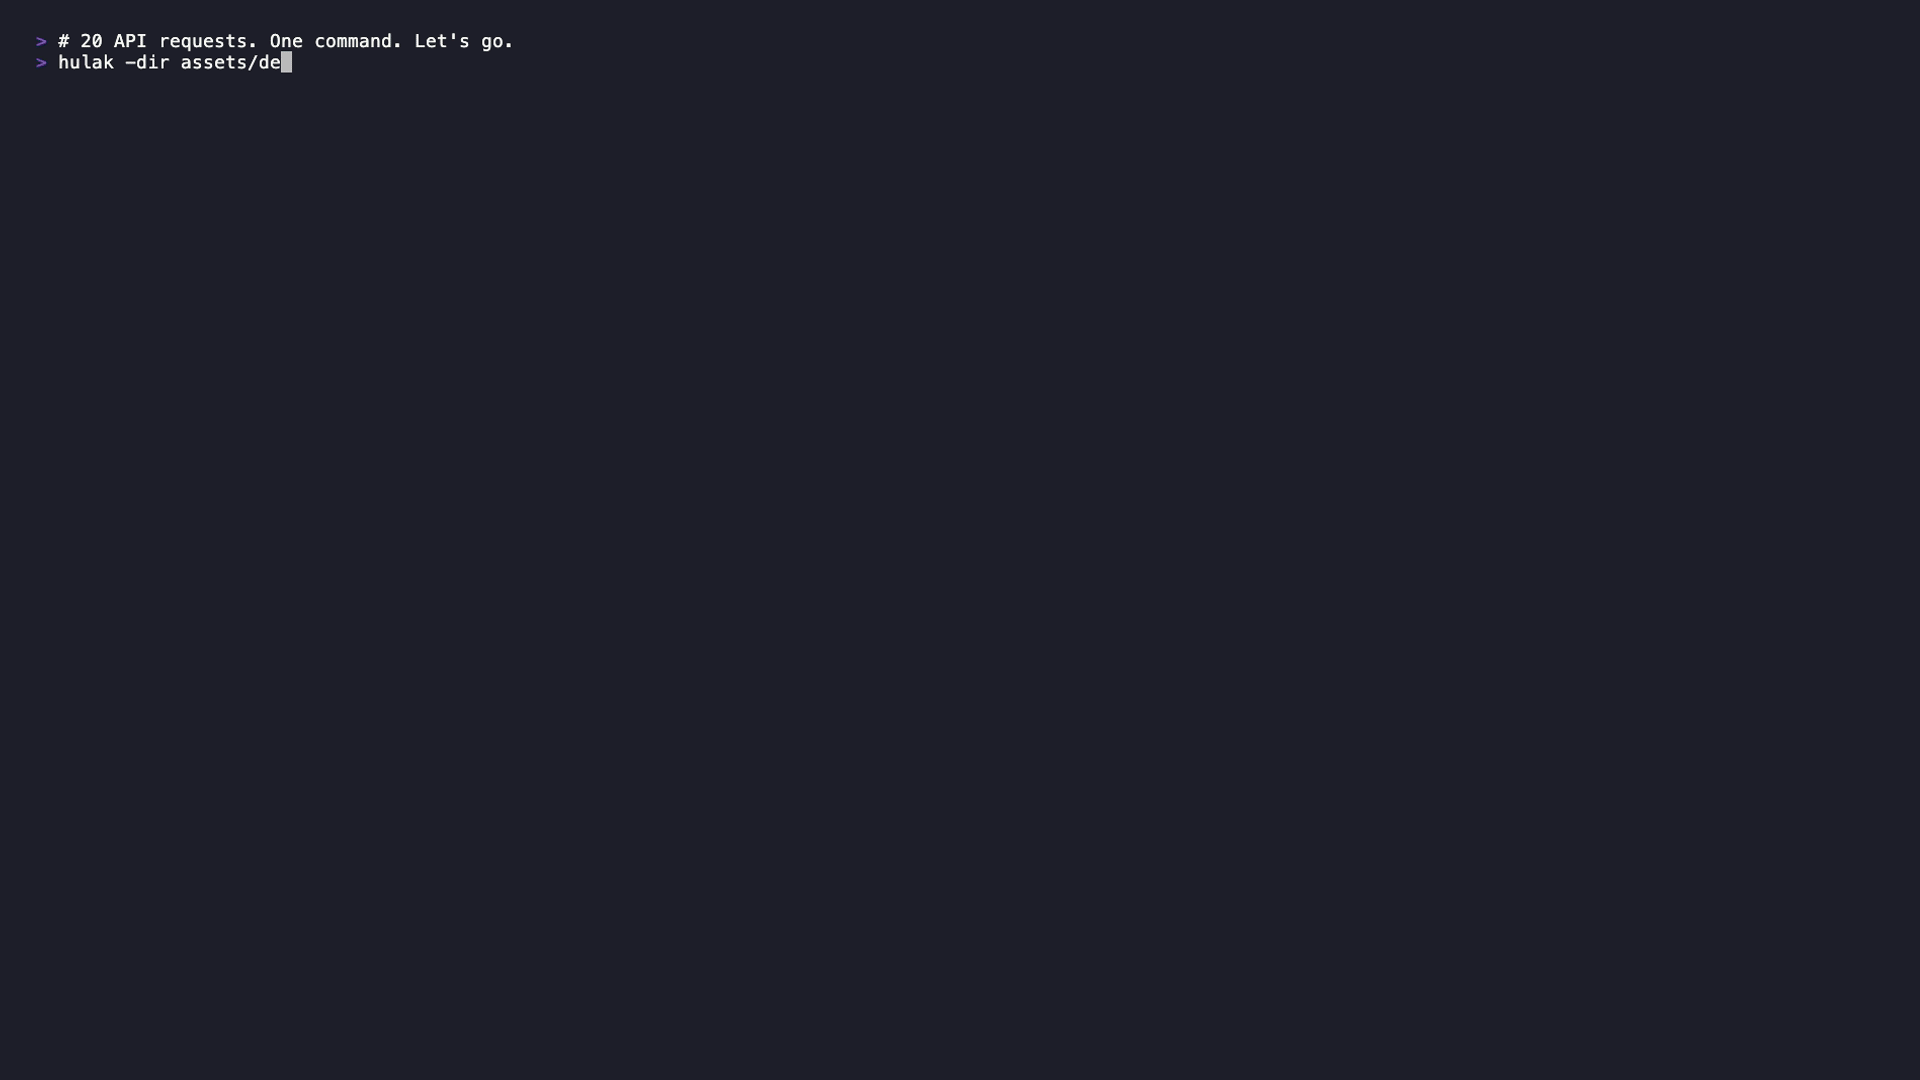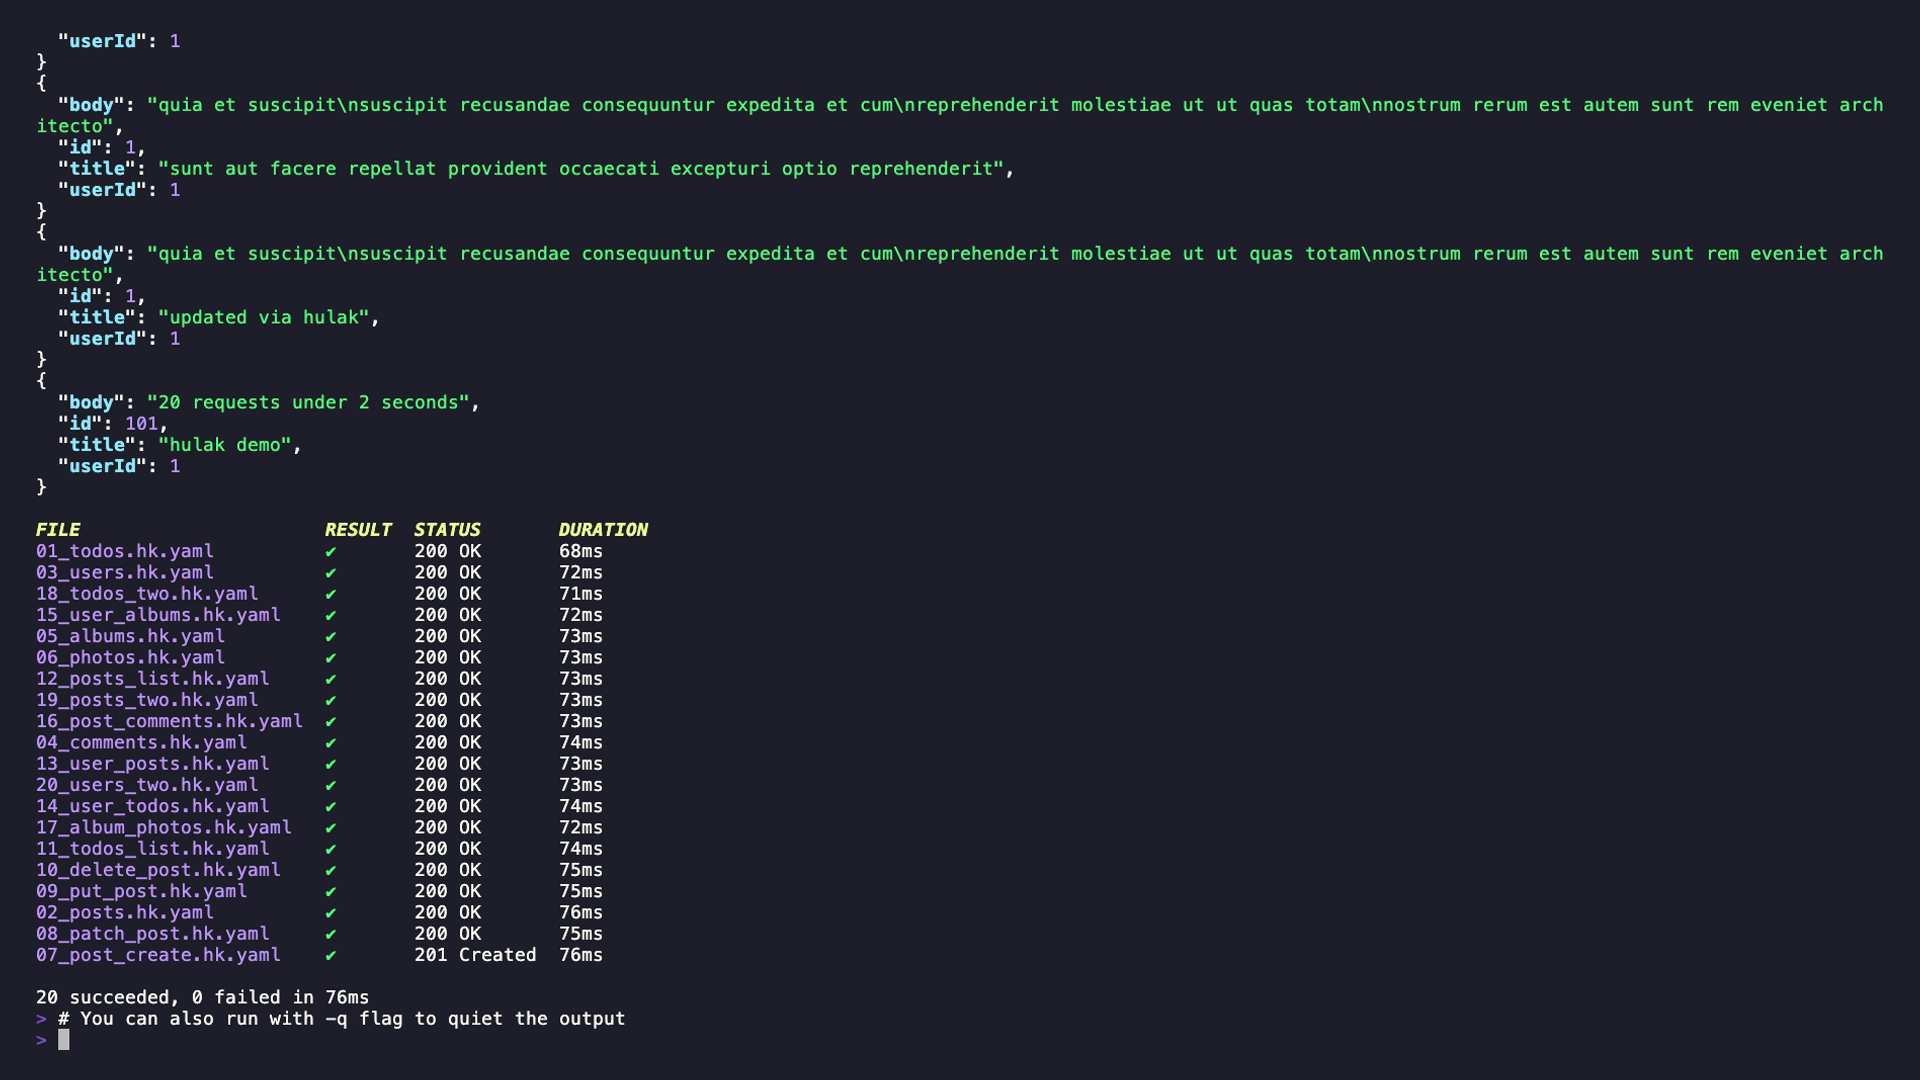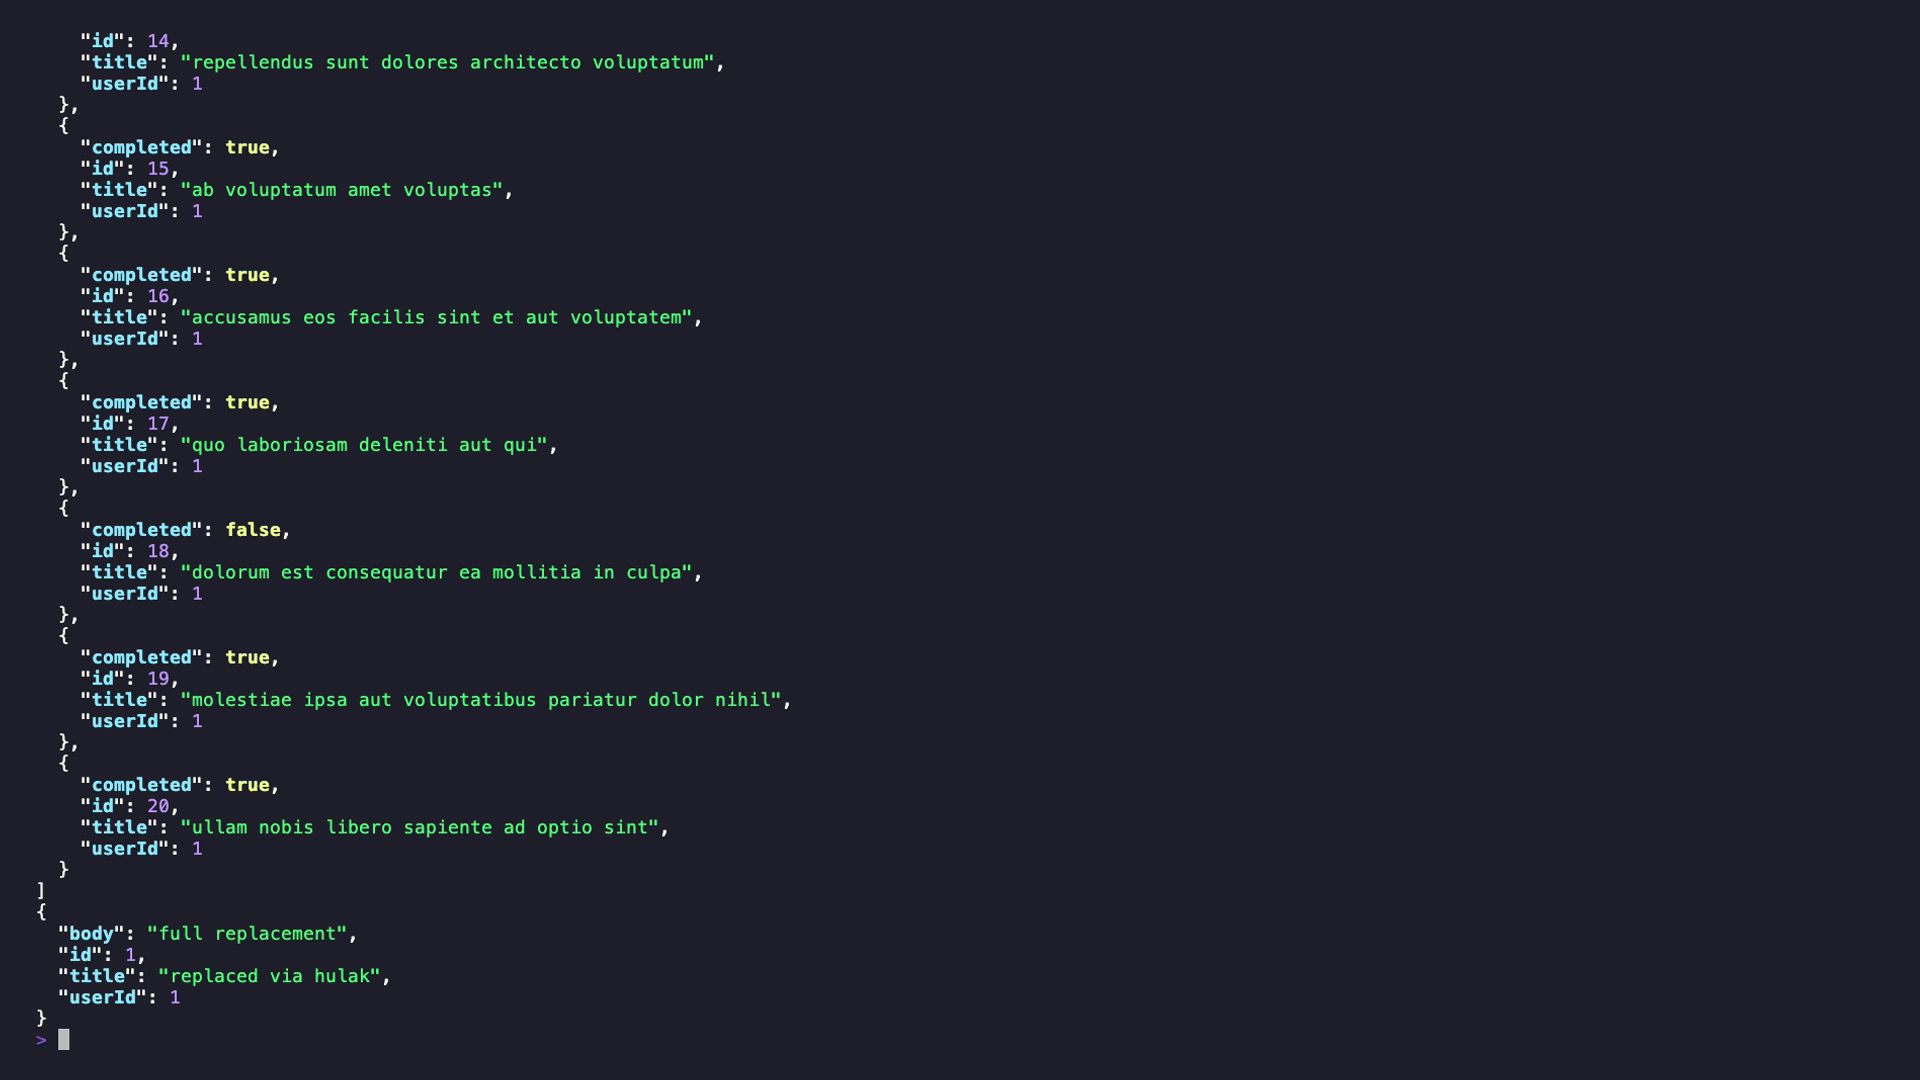 xaaha/hulak
一个轻量级、基于文件的 CLI API 客户端,支持 age 加密密钥、一流的 GraphQL 支持,以及为 AI 代理工作流内置的 MCP 服务器。
 dosx-dev/websafecompiler
一个强大的网站编译器/混淆器,用于优化或知识产权保护目的。
 philippeabraxas-jpg/responsible-alliance-protocol
安全不能仅靠提示指令来保障。TBP为自主代理提供外部执行层边界,通过签名OPA策略、Merkle审计链以及针对危机覆盖的严格多重签名治理协议,强制执行硬性F/I/W不变量。
 oscarsantanaarias/ida-ghidra-bridge
面向 IDA Pro 和 Ghidra 的 TCP JSON 桥接服务器,将反编译、交叉引用、符号、虚函数表、RTTI 和内存补丁功能暴露给外部脚本和自动化流水线。
 its-a-feature/mythic
一个协作式、多平台的红队演练框架
 jpillora/chisel
基于HTTP的快速TCP/UDP隧道,采用SSH加密,支持反向端口转发、SOCKS5代理和客户端认证,用于安全的网络穿透和防火墙规避。
 inceptionstack/lowkey
使用 CloudFormation、IAM 配置文件和沙箱隔离,将自托管的 AI 编码代理(OpenClaw、Claude Code、Codex)部署到你的 AWS 账户中,以实现自动化全栈开发和基础设施管理。

 vqkro/ultrasploiter
一个单一二进制文件,将端口扫描器、完整的 Exploit-DB 索引(4.7 万条条目)以及可运行的漏洞利用模块整合为一个工具。使用 Rust 编写,可在 Linux、Windows 和 macOS 上运行。
 vqkro/higernes
一个用 Python 和 C++ 编写的被动式 OSINT 工具包,支持用户名、邮箱、域名、IP、电话号码、哈希值。无需密钥,无需登录。
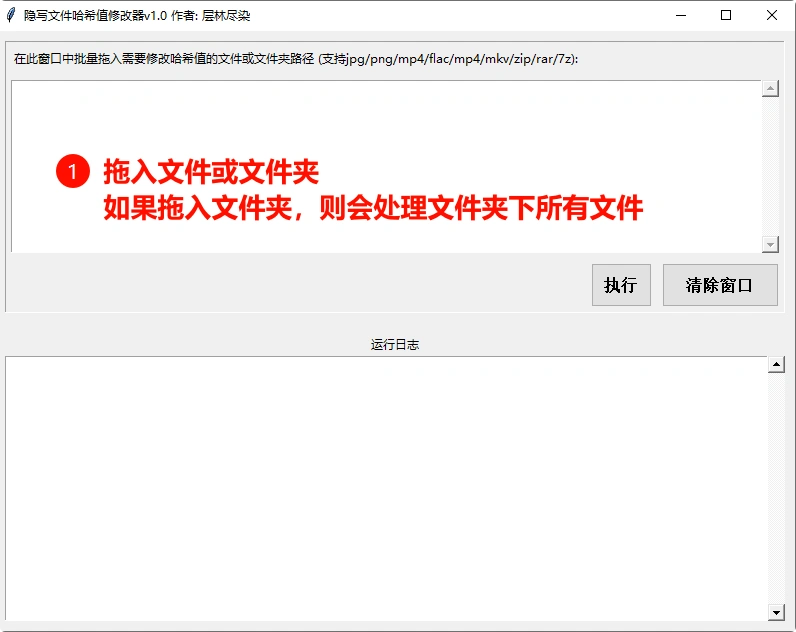 cenglin123/steganographiergui
将文件隐写进MP4/MKV文件中 (Embed files into MP4/MKV files.)
 tandasat/hypervisor-101-in-rust
“Hypervisor 101 in Rust”课程材料,一门为期一天的课程,用于快速学习硬件辅助虚拟化技术及其在Intel/AMD处理器上进行高性能模糊测试的应用。









