
 #1

 go-appsec/toolbox
通过 CLI 和 MCP 实现人类与智能体之间的协作式应用安全测试
 ooni/probe-cli
用于检测互联网审查和网络干扰的 Go 测量引擎与 CLI,可运行 OONI 网络测试并将结果报告至开放观测站。
 googlesky/cve-2026-129491
CVE-2026-129491 的复现实验环境与 PoC,该漏洞是 forum-java 评论回复对话框中的存储型 XSS,可通过非 HttpOnly 的 sid cookie 实现会话窃取。

 projectdiscovery/wappalyzergo
Wappalyzer 技术检测库的一个高性能 Go 实现
 googlesky/cve-2026-129492
针对 CVE-2026-129492 的概念验证实验环境,该漏洞是 bolo-solo 的 commentOriginalCommentName 字段中的存储型 XSS,提供 check、exploit 和 probe 三种模式,可针对存在漏洞的构建和已修复的构建进行测试。
 skelsec/aardwolf
用于 Python 的异步 RDP 客户端(无头)
 jsdelivr/globalping-probe
运行在你硬件上的globalping探针代码,连接到全球社区探针网络。
 naibowang/easyspider
A visual no-code/code-free web crawler/spider易采集:一个可视化浏览器自动化测试/数据采集/网页爬虫软件,可以无代码图形化的设计和执行爬虫任务。别名:ServiceWrapper面向Web应用的智能化服务封装系统。
 quaerendir/cve-2026-98432-audit
Read-only bash audit script that triages CVE-2026-98432, a Linux kernel IPv4 TCP use-after-free, by checking kernel changelogs, distro fix matrices,…
 quaerendir/cve-2026-99999-audit
Read-only Bash audit script that triages CVE-2026-99999 (PwnEscape) Linux kernel IPv4 checksum OOB write, checking patch status, module reachability,…
 gushmazuko/metasploit_in_termux
Install and run Metasploit Framework 6 on Android via Termux with automated setup, payload generation (msfvenom), and full msfconsole access for…
 pgedge/pgedge-anonymizer
一个用于替换从生产环境复制的开发/测试数据库中的PII及类似数据的匿名化工具。
 googlesky/cve-2026-129493
针对 CVE-2026-129493 的概念验证实验环境与 Python 驱动程序:从公开的 GET /articles 端点泄露 bolo-solo 的 articleViewPwd,并通过 /console/article-pwd 解锁受保护的文章。
 cachethq/cachet
🚦 Cachet,开源的自托管状态页面系统。
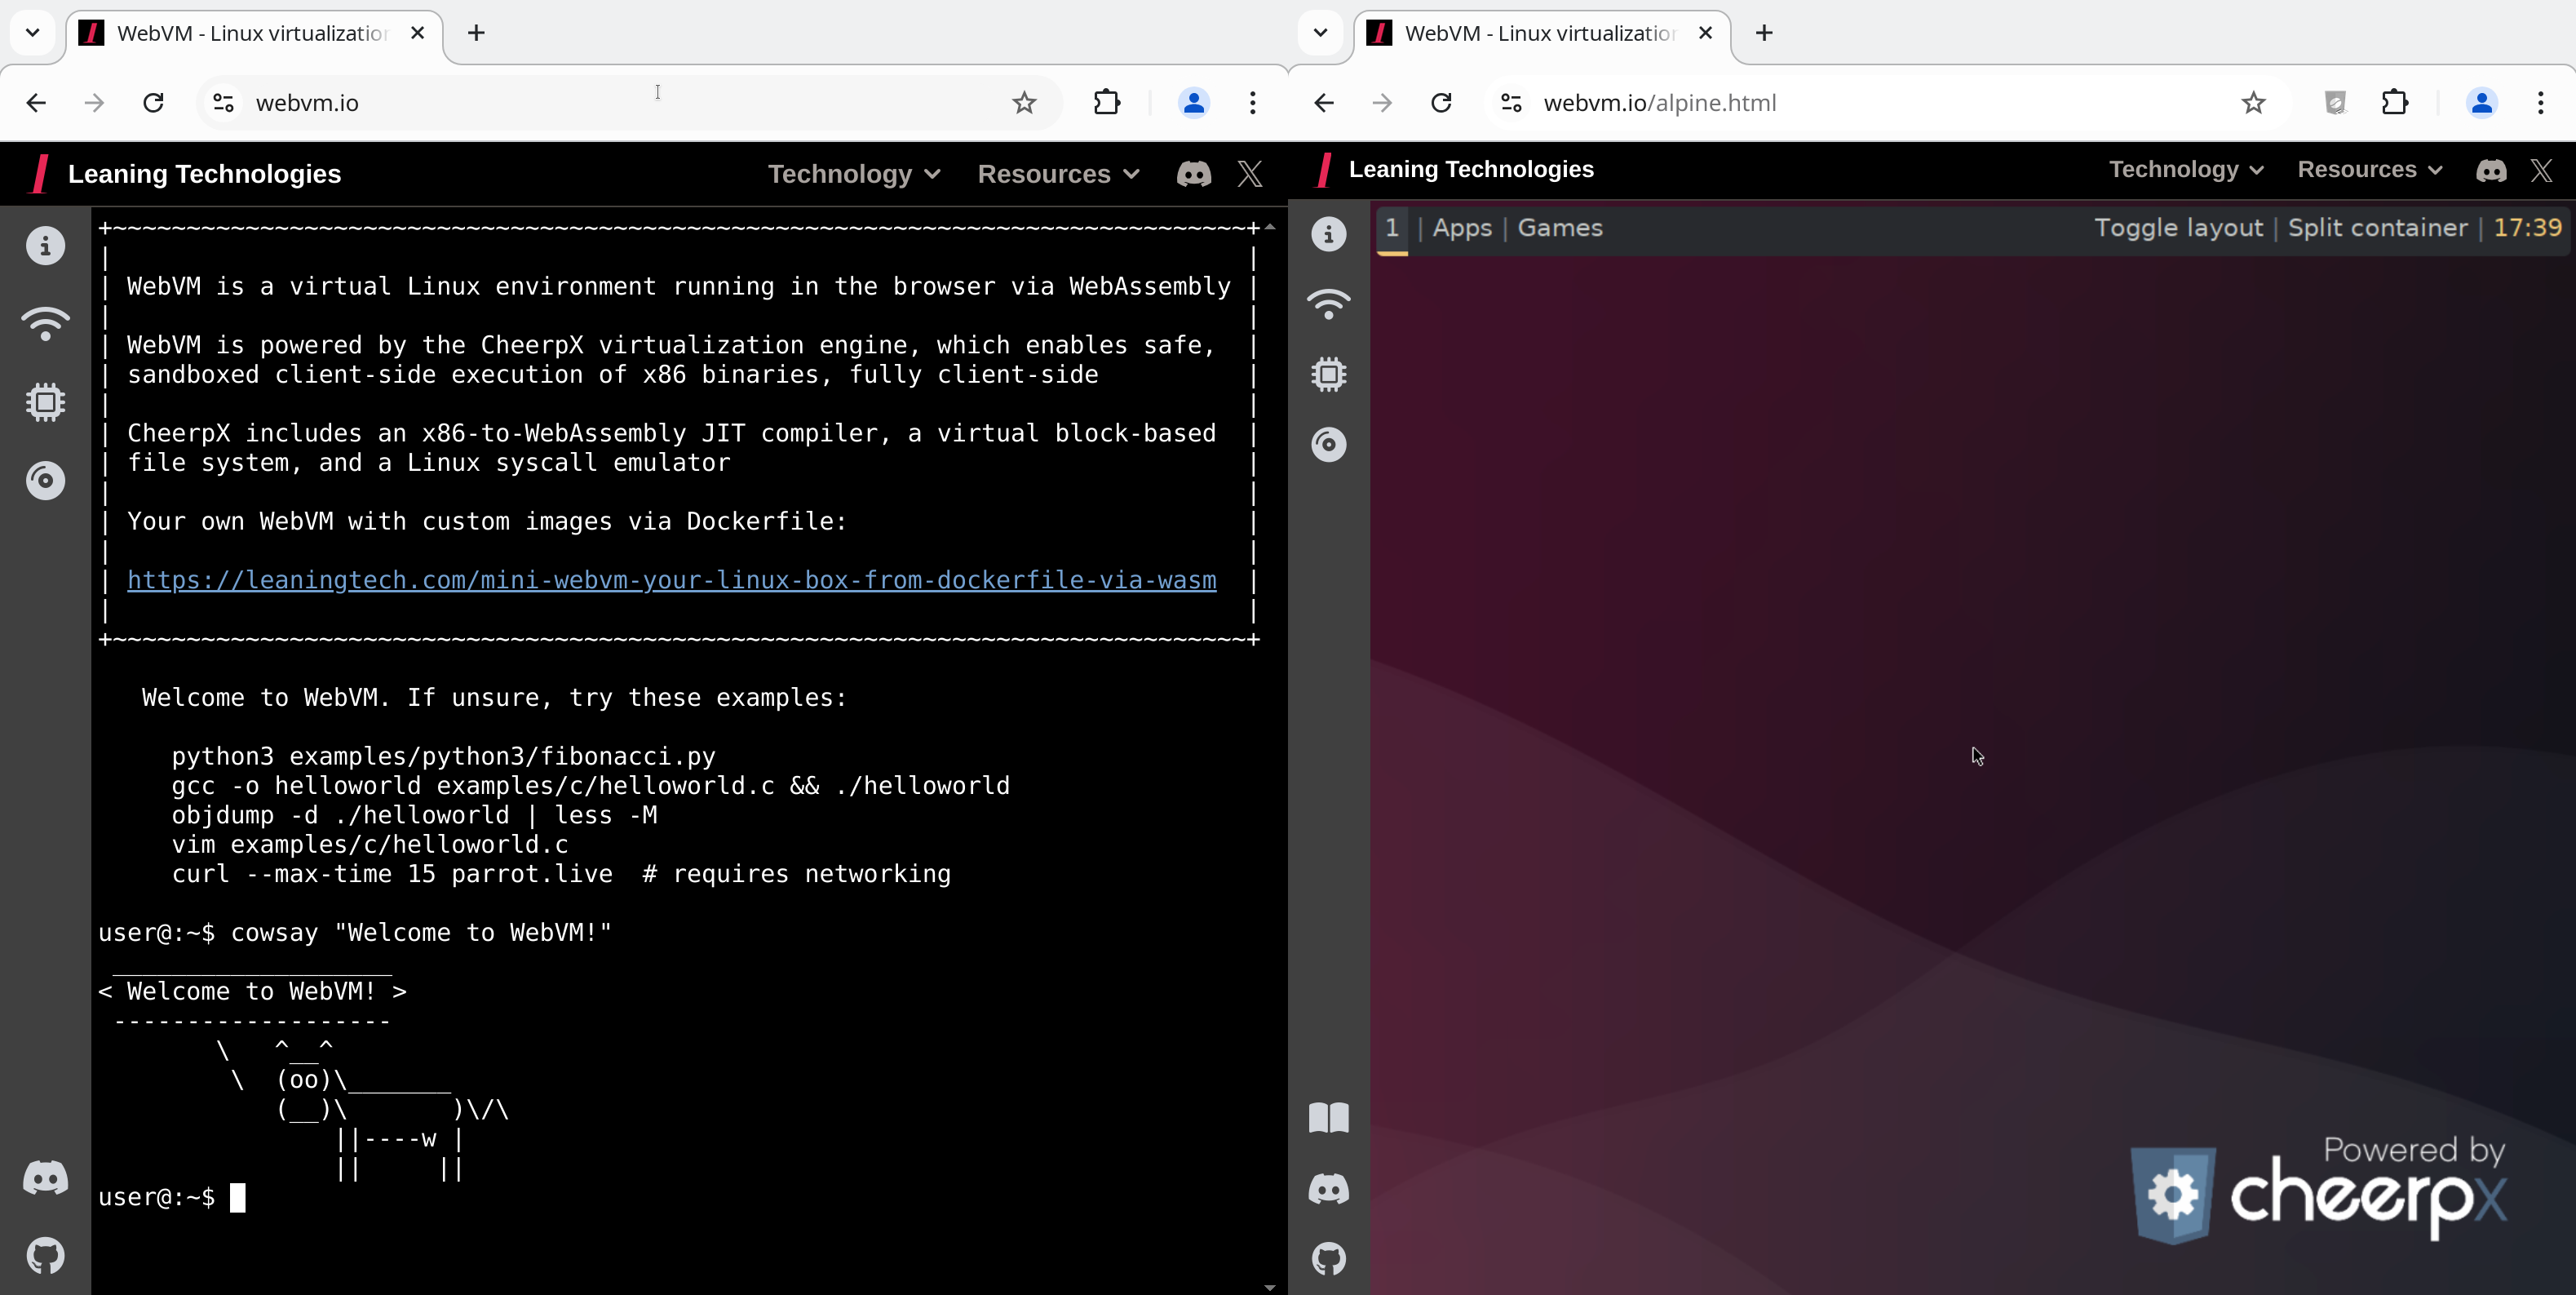 leaningtech/webvm
基于WebAssembly在浏览器中运行的客户端Linux虚拟机,支持Tailscale网络、基于Dockerfile的自定义镜像以及CTF挑战,用于安全教育和开发。
 mrgoofydev/zx-ddos
基于Python的DDoS压力测试工具,用于教育及授权网络安全评估,支持可配置的工作进程数和请求数。









