
 #1
 rvn0xsy/red-tldr
离线全文搜索工具,用于红队命令和技巧,支持MITRE ATT&CK映射、模糊匹配,并内置MCP服务器,可与AI助手集成。
 sadisticnight/poc-cve-2025-62222
概念验证,演示了通过GitHub Copilot Chat中的提示注入实现远程代码执行,使用构造的Python文件触发Meterpreter反向shell。
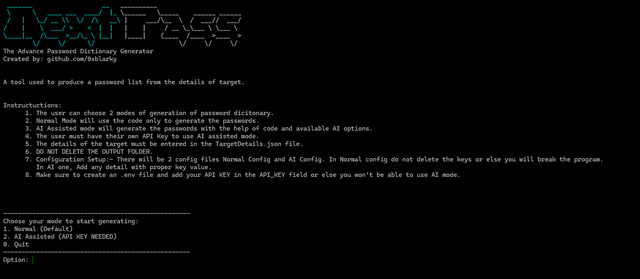 0xblarky/nextpass
一个可以根据目标详细信息生成密码列表或字典的工具。
 khayashi4337/lodash.template-fixed
lodash.template 的一个分支,修复了 CVE-2021-23337(通过 variable 选项导致的命令注入)
 yagnikkrish/metasploitable-penetration-testing-lab
受控渗透测试实验室,演示CVE-2011-2523的利用与缓解技术。
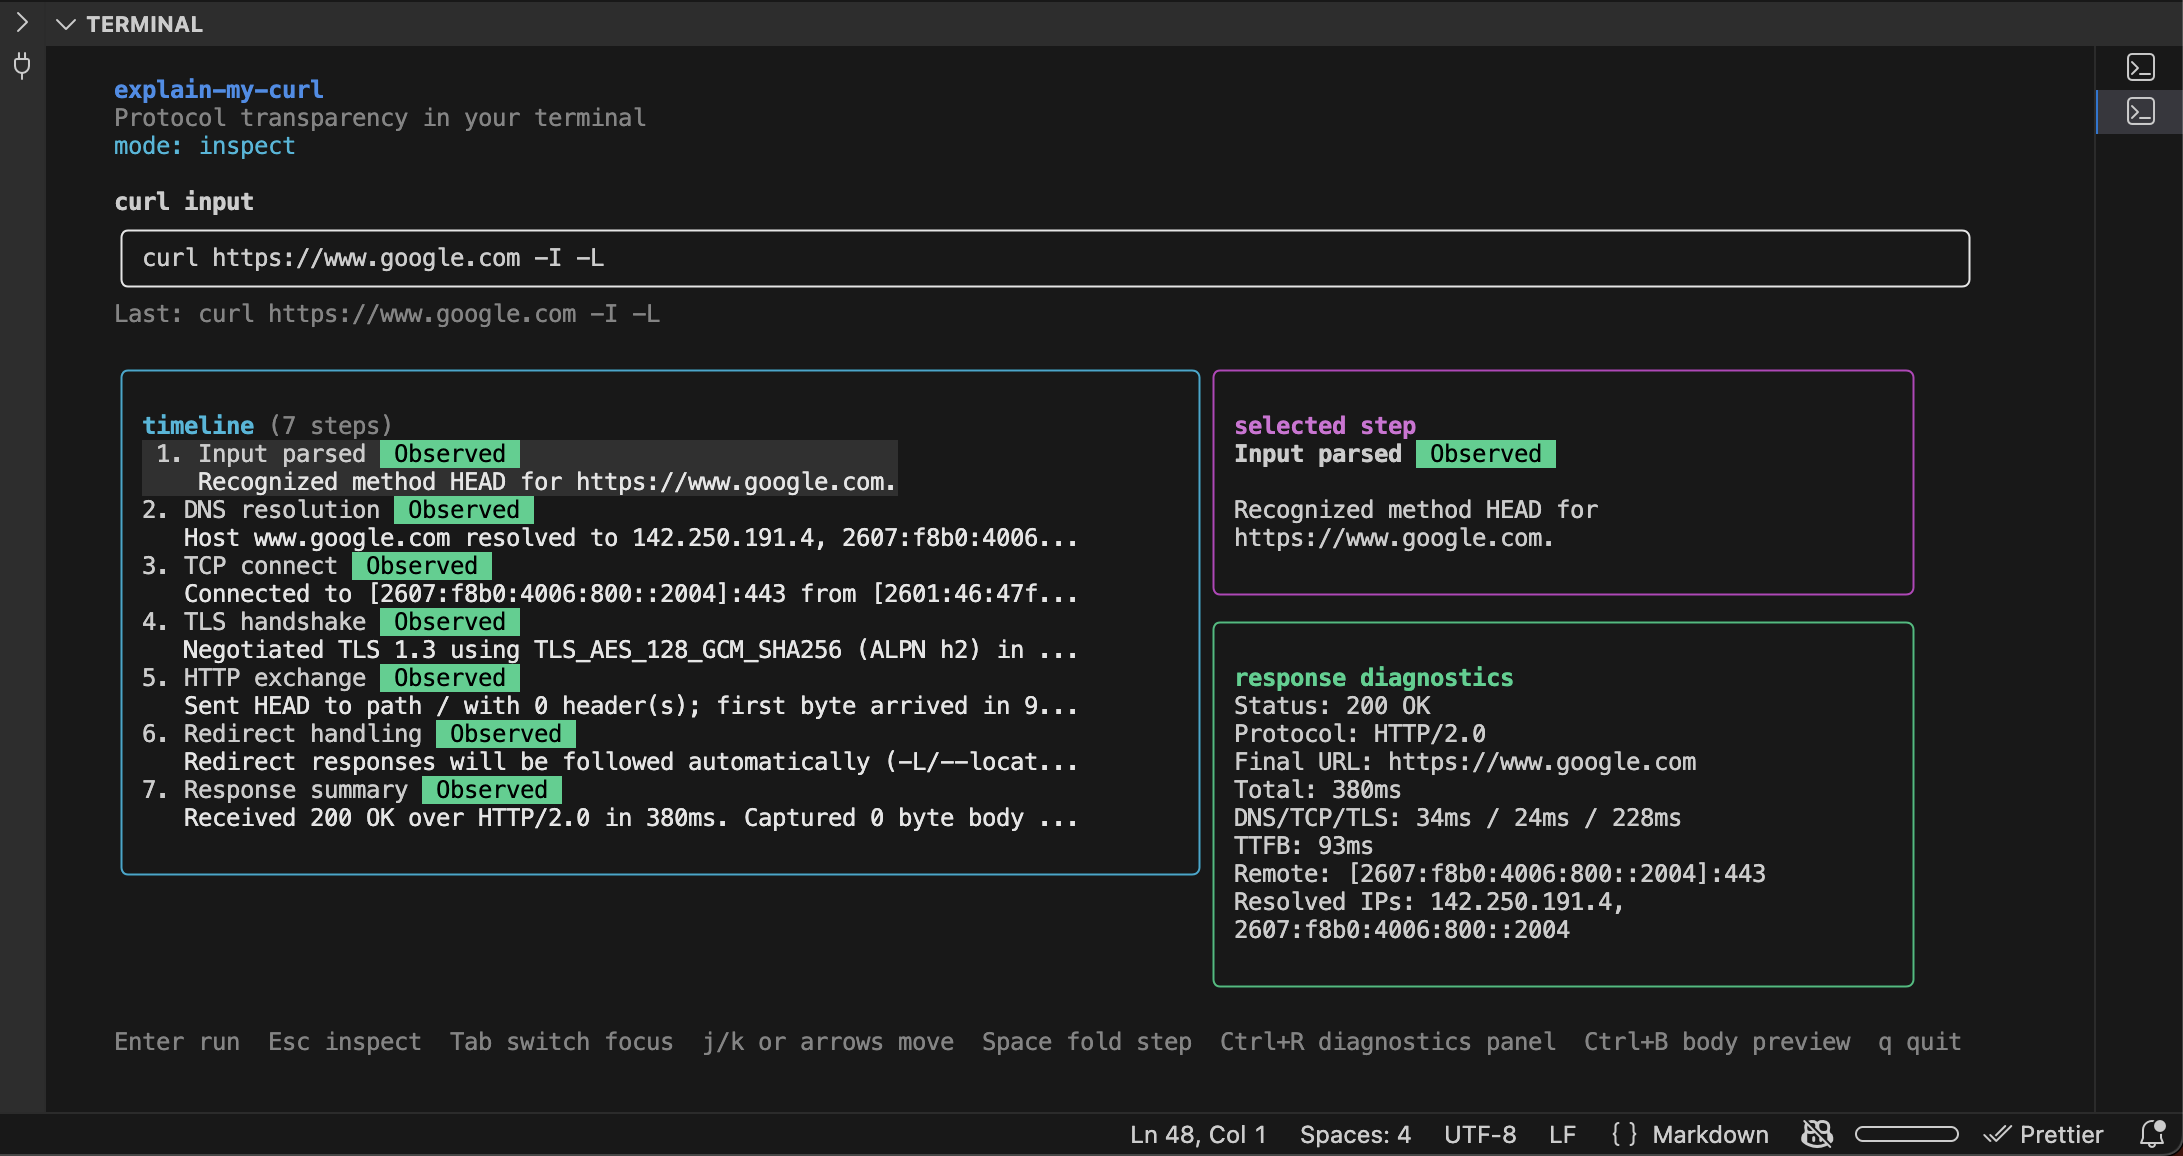 akgitrepos/explain-my-curl
接收一个 curl 命令,并逐步解释 DNS/TLS/HTTP 细节
 kalibb/cve-2026-28372-gnu-inetutils-telnetd-privilege-escalation-main
CVE-2026-28372 的概念验证漏洞利用,演示了 GNU inetutils telnetd 中通过环境变量注入绕过身份验证并获取 root shell 的本地权限提升漏洞。
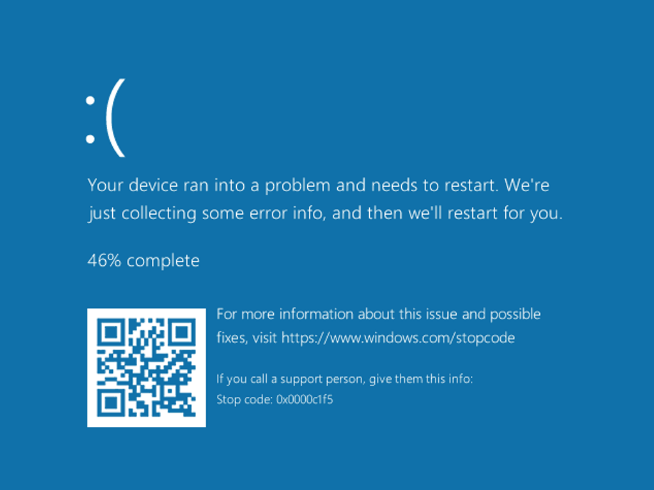 oxfemale/cve-2026-2636_poc
CVE-2026-2636 的概念验证,这是一个 Windows CLFS.sys 漏洞,通过对 CreateLogFile 句柄执行 ReadFile 导致蓝屏死机(BSoD),可实现无特权拒绝服务攻击。
 plutosecurity/mcpwnfluence
CVE-2026-27825 与 CVE-2026-27826 的相关信息由 Pluto Security 发现,以及一个用于识别存在漏洞的 mcp-atlassian 实例并允许自动更新至已修复版本的 bash 脚本。
 vignesh07/babyshark
流优先的 PCAP TUI(案例文件,出色的用户体验)。Do do do do.
 phxbandit/scripts-and-tools
帮助你满足黑客需求的脚本和实用工具
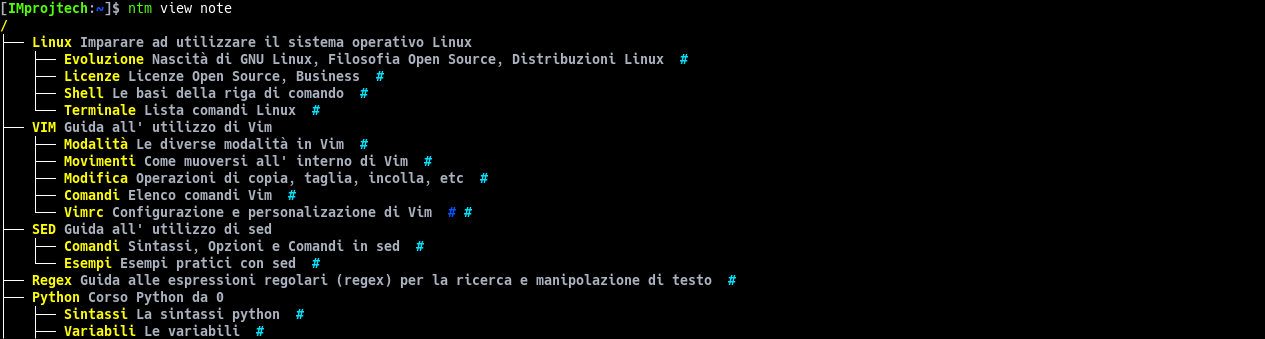 improjtech/notamy
基于终端的笔记管理器,支持分层标签和文件链接
 nikeee/cve-2026-27607
CVE-2026-27607 的概念验证漏洞利用程序,该漏洞是 RustFS 中缺失的策略后验证,通过 Node.js 脚本和基于 Docker 的易受攻击实例演示该漏洞。
 antonlovesdnb/ttprunner
使用 AI 运行 TTPs!
 atiilla/cve-2026-2441_poc
CVE-2026-2441 的概念验证漏洞利用,演示该漏洞并提供可用于安全测试和验证的有效利用代码。
 bhavsec/autopentest-ai
Agentic Pentesting MCP 服务器,用于发现、利用和报告 Web 应用程序漏洞。
 shaniidev/bug-reaper
Web2 漏洞赏金 Agent Skill — 基于证据,不含 AI 垃圾内容。涵盖 HackerOne、Bugcrowd、Intigriti 和 YesWeHack 平台上的 18 类漏洞。









