
 #1

 lachlan2k/react2shell-cve-2025-55182-original-poc
针对 React2Shell(CVE-2025-55182)的原始概念验证漏洞利用,演示了如何通过 Webpack 分块解析漏洞在 Next.js 应用程序中实现远程代码执行。
 garethmsheldon/react2shell-cve-2025-55182-detector
用于CVE-2025-55182 (React2Shell) 的多语言检测脚本,可扫描package.json文件以识别存在漏洞的React依赖版本并提供缓解指导。
 sho-luv/react2shell
CVE-2025-55182 安全测试工具包:命令行扫描器 + Chrome扩展 + Nuclei模板 + Docker实验室。
 rutvijjethwa/rdp_jammer
CVE-2012-0152
 francescodisalesgithub/quick-fix-cve-2024-38063
用于修复 CVE-2024-38063 的快速 PowerShell 脚本
 renanvicente/puppet-shellshock
该模块用于检测 bash 二进制文件是否存在 Shellshock 漏洞(CVE-2014-6271 或 CVE-2014-7169),并在可能的情况下对其进行修补。
 genericcoding/pois0nsword
针对 iOS 26.1 上使用 cve-2025-43529 和用户态 PAC 绕过进行的读写演示
 ic3-512/linux-root-kit
端到端模拟 Python 依赖混淆攻击、sudo 权限提升(CVE-2025-32463)以及基于 rootkit 的持久化——附带完整的内存和网络取证分析。
 sunhuihi666/cve-2025-31125
Vite 任意文件读取漏洞POC
 mzakyz666/poc-cve-2017-3881
Cisco Catalyst 远程代码执行 PoC
 shinthink/pbck-exploit
📤 针对 CVE-2026-56290 的大规模利用框架 —— Page Builder CK Joomla 未授权文件上传至 RCE
 niccox/patch-openssl-cve-2014-0291_cve-2015-0204
Ansible剧本,用于在Red Hat系列服务器上修补OpenSSL以应对CVE-2014-0291和CVE-2015-0204漏洞,并包含自动重启服务与验证功能。
 ryancnelson/patched-bash-4.3
针对 CVE-2014-6271 的 patched-bash-4.3
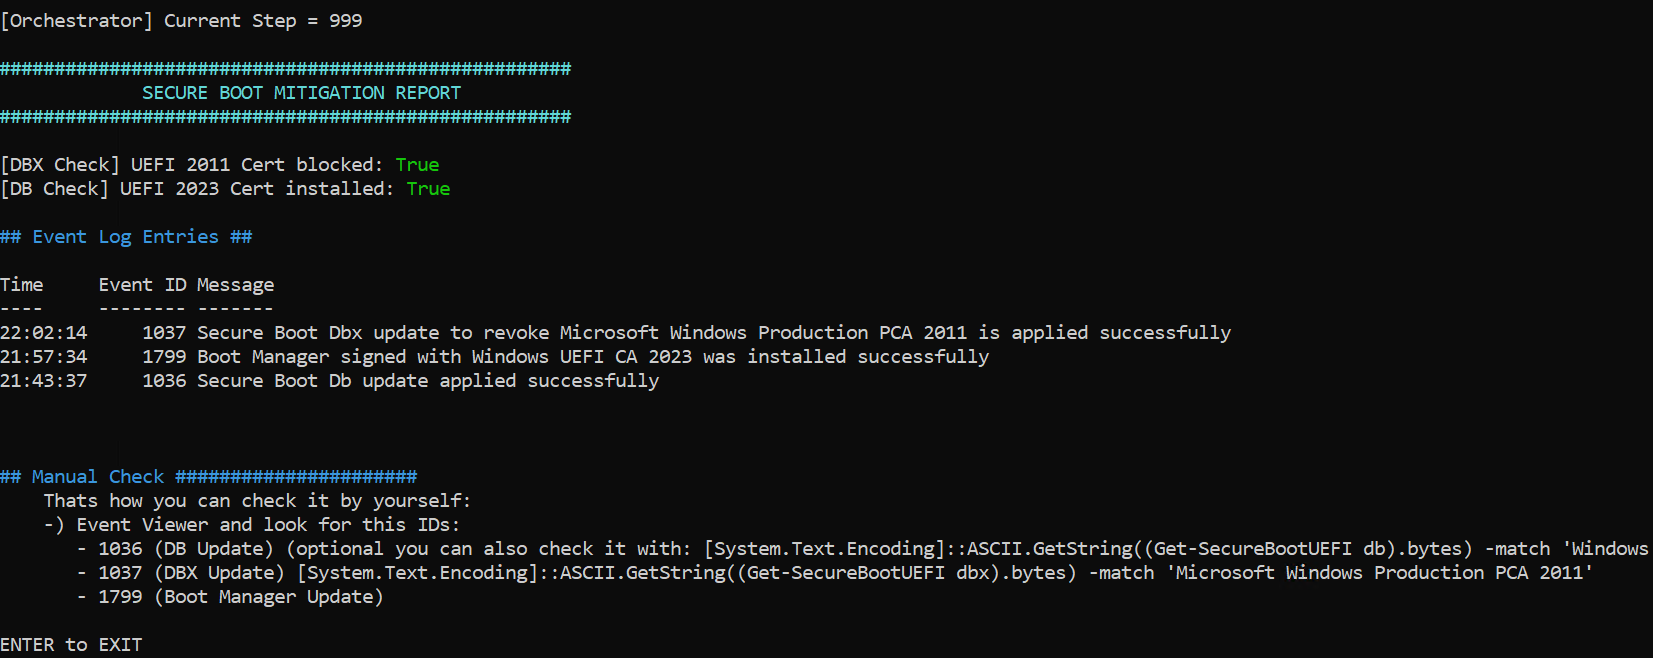 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
英文翻译
 sammyfung/openssl-heartbleed-fix
OpenSSL Heartbleed (CVE-2014-0160) 修复脚本
 mafiosohack/offensive-security-lab-1
使用 EternalBlue(CVE-2017-0143)漏洞对 Windows 7 虚拟机进行动手实践的漏洞评估与利用。内容包括在受控实验环境中的扫描、借助 Metasploit 进行漏洞利用、后渗透以及修复步骤。
 mafiosohack/offensive-lab-2
在易受攻击的Ubuntu虚拟机上进行的渗透测试演练。利用ProFTPD 1.3.3c后门(CVE-2010-4221)获取root访问权限并获取旗帜。包括Nmap枚举、Metasploit有效载荷设置以及用户哈希破解(John the Ripper)。









