
 #1

 xaitax/winrar-cve-2023-38831
此模块利用WinRAR中的一个漏洞(CVE-2023-38831)。当用户打开一个精心制作的RAR文件及其嵌入的文档时,会执行一个脚本,导致代码执行。
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC(概念验证)。一个针对CVE-2025-9074的复杂利用框架,针对未经认证的Docker API端点,并集成了交互式命令shell。
 yaldobaoth/cve-2015-1578-poc-metasploit
这是一个针对CVE-2015-1578的概念验证型Metasploit模块漏洞利用,该漏洞是Windows上Achat 0.150 beta7中的一个缓冲区溢出漏洞。通过精心构造的UDP数据包,漏洞利用可实现远程代码执行。
 zeoday/cobaltstrike4.5_cdf-1
cobaltstrike4.5版本破/解、去除checksum8特征、bypass BeaconEye、修复错误路径泄漏stage、增加totp双因子验证、修复CVE-2022-39197等
 david-honisch/cve-2022-21882
CVE-2022-21882
 demoo1337/throttlestop
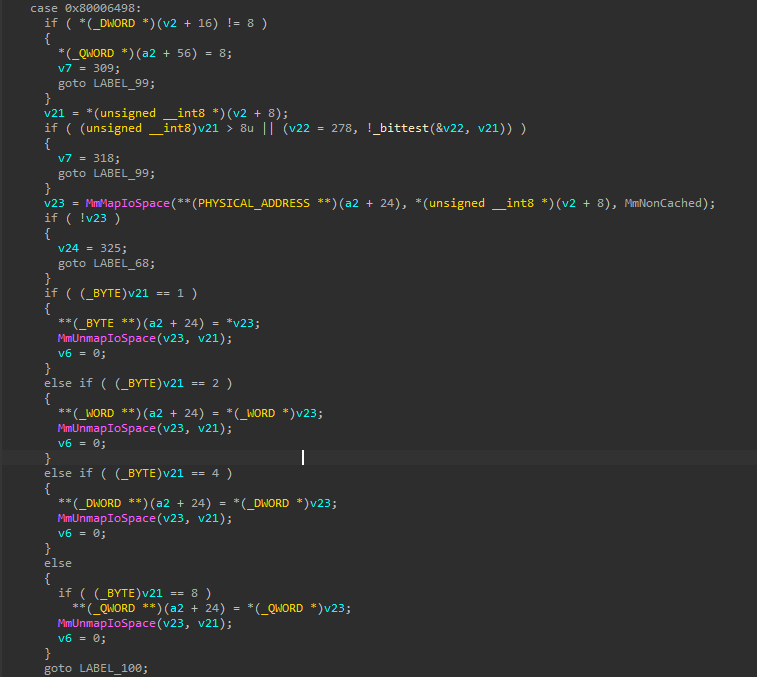
CVE-2025-7771 ThrottleStop.sys 权限提升漏洞利用 - 通过 MmMapIoSpace 对物理内存进行不受限制的 IOCTL 访问
 waterrr/nopac
利用 CVE-2021-42278 和 CVE-2021-42287
 qianlizlp/gitstackrce
GitStackRCE漏洞(CVE-2018-5955)EXP
 shoucheng3/dromara__hutool_cve-2018-17297_4-1-1111
全面的Java实用工具库,提供密码学、HTTP客户端、缓存、JSON、脚本和验证码生成等模块,简化常见开发任务。
 lucabarile/zdi-can-16318
CVE-2023-32162的漏洞利用和报告
 juul/xz-backdoor-scan
扫描包含 `xz` 后门(CVE-2024-3094)签名的文件
 instawp/wp2shell-scan
检测并清理 wp2shell(CVE-2026-63030)WordPress 入侵 —— 可批量运行,默认只读
 attackercan/wp2shell-poc2
CVE-2026-63030
 f88/ghostbusters15
在 Ansible 上运行 '修复 CVE-2015-0235(GHOST)' 的 Playbooks
 folks-iwd/cve-2025-24071-msfvenom
针对 CVE-2025-24071 的 Metasploit 模块 - 通过 .library-ms 的 Windows NTLM 哈希泄露
 doug-moody/windows10_cumulative_updates_powershell
Powershell 修补 CVE-2020-0601。适用于 Windows 10 1507-1909 的完整安全汇总。
 shoucheng3/wildfly__wildfly_cve-2018-1047_11-0-0-final
Java EE 7 应用服务器,采用模块化设计、统一配置和管理。支持独立模式和域模式,并内置了测试和集群功能。









