
 #1
 shoucheng3/xwiki__xwiki-commons_cve-2023-29528_14-9-rc-1
提供通用技术组件的Java工具库,用于XWiki生态系统,设计为跨多个项目复用。
 shoucheng3/xwiki__xwiki-commons_cve-2023-31126_14-10-3
提供XWiki项目技术公共组件的Java库,专注于漏洞分析与安全测试的静态代码检查。
 shoucheng3/xwiki__xwiki-commons_cve-2023-36471_14-10-5
提供XWiki平台常用工具和组件的技术性Java库,包括安全漏洞修复和代码分析功能。
 shoucheng3/xwiki__xwiki-rendering_cve-2023-32070_14-5
通用渲染系统,将wiki语法、HTML及其他格式转换为XHTML。作为XWiki平台的一部分,提供灵活且可扩展的文本转换引擎。
 shoucheng3/xwiki__xwiki-rendering_cve-2023-37908_14-10-3
通用的 wiki/HTML 渲染系统,可在不同语法(wiki、HTML、XHTML)之间转换文本输入。该仓库包含一个针对 CVE-2023-37908 的已修补版本。
 shoucheng3/zeroturnaround__zt-zip_cve-2018-1002201_1-12
Java 库,提供便捷方法用于 ZIP 归档操作,包括打包、解包、条目迭代、转换和比较。
 skyshell20082008/cve-2019-0708-poc-hitting-path
它只会命中 termdd.sys 中的易受攻击路径!!!不是 DOS
 spamscanner/url-regex-safe
用于URL的正则表达式匹配。url-regex的维护、安全且浏览器友好版本。解决了Node.js服务器中的CVE-2020-7661。
 tazxtazxedu/winre-fix
PowerShell 脚本,用于修复 WinRE/恢复分区问题 - KB5034441、KB5028997、CVE-2024-20666 Windows Update 失败
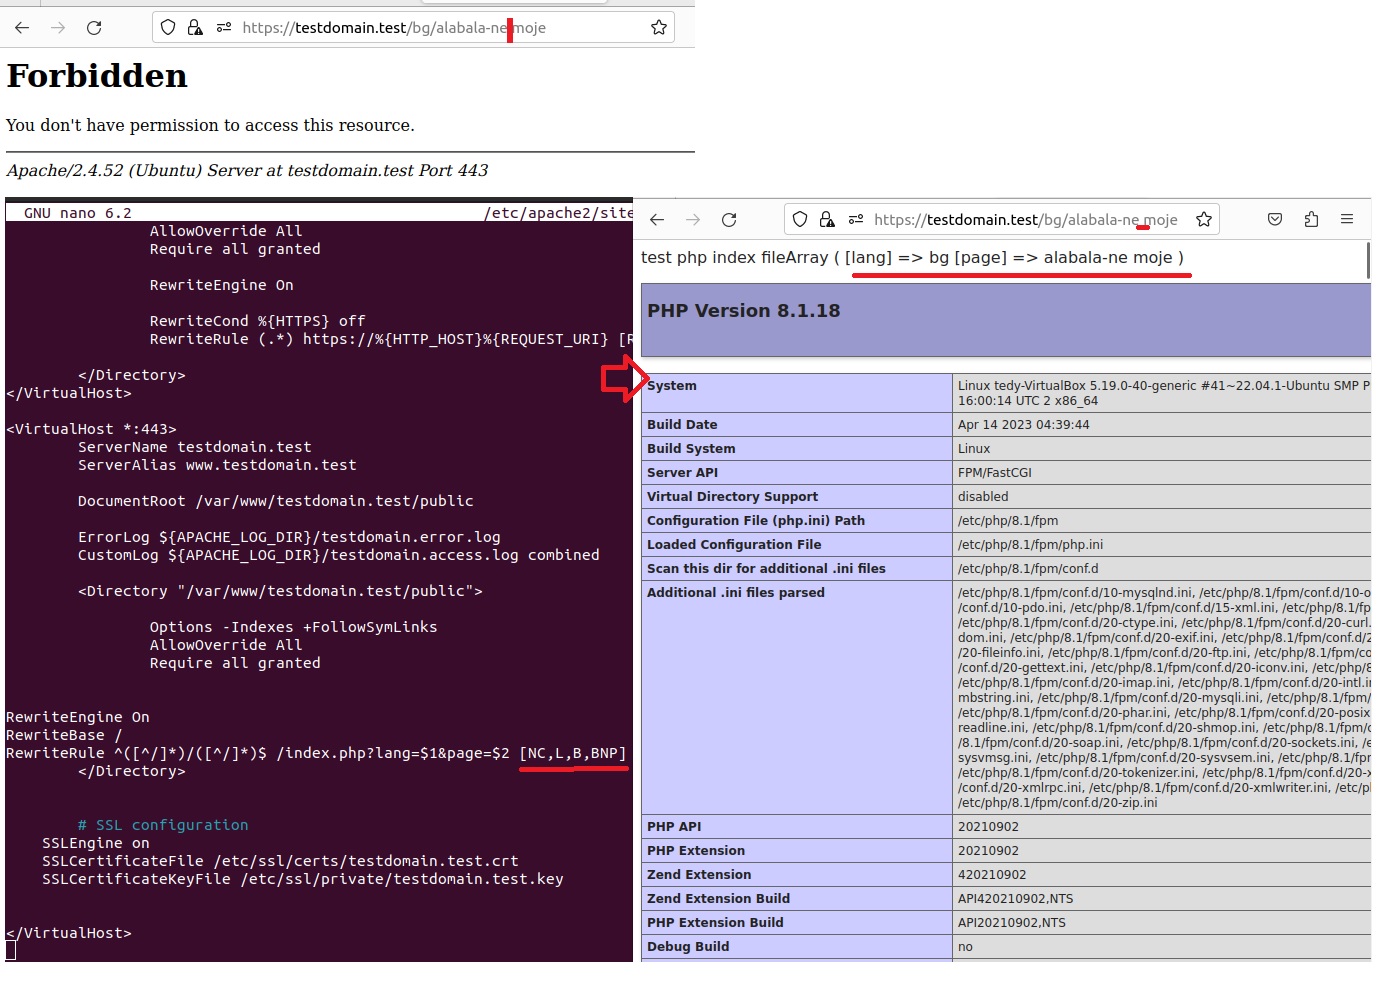 tbachvarova/linux-apache-fix-mod_rewrite-spaceinurl
Apache 升级后修复包含空格的 URL CVE-2023-25690
 tdawg506/mailenable-cve-2022-36934
Metasploit 模块,用于 MailEnable CVE-2022-36934 身份验证绕过远程代码执行漏洞
 themmokhtar/cve-2020-0022
一个完全公开的 CVE-2020-0022 BlueFrag Android RCE 漏洞利用程序(已在 Pixel 3 XL 上测试)
 tiagob0b/cve-2021-22005
针对CVE-2021-22005 VMware vCenter任意文件上传漏洞的Metasploit模块,包含概念验证和远程代码执行利用。
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Windows辅助功能驱动(afd.sys)的本地特权升级漏洞利用工具,针对CVE-2023-21768,包含后渗透清理代码。已在Windows 11 22621.963上测试。
 uziii2208/cve-2025-33073
针对 CVE-2025-33073 的通用利用工具,目标为具有 DNSAdmins 权限且启用 WinRM 的 Windows 域控制器。
 vercel-labs/fix-react2shell-next
一条命令即可修复你的 Next.js / React RSC 应用中的 CVE-2025-66478 (React 2 Shell RCE)。
 victor0013/cve-2019-0708
CVE-2019-0708 RDP RCE 漏洞的扫描器 PoC









